Kako deluje EthicsPortal #
Potek uvedbe #
1. Nastavite svojo pot za prijavo #
Vzpostavite račun organizacije, nato nastavite:
- Naziv in logotip organizacije: vaša pot za prijavo, vaša identiteta
- Kategorije prijav: goljufija, nadlegovanje, varnost ali lastne kategorije
- Dobo hrambe podatkov: 12, 24, 36, 48 ali 60 mesecev, nato samodejni izbris
Vaša pot za prijavo dobi enoličen naslov URL takoj, ko so nastavitve shranjene.
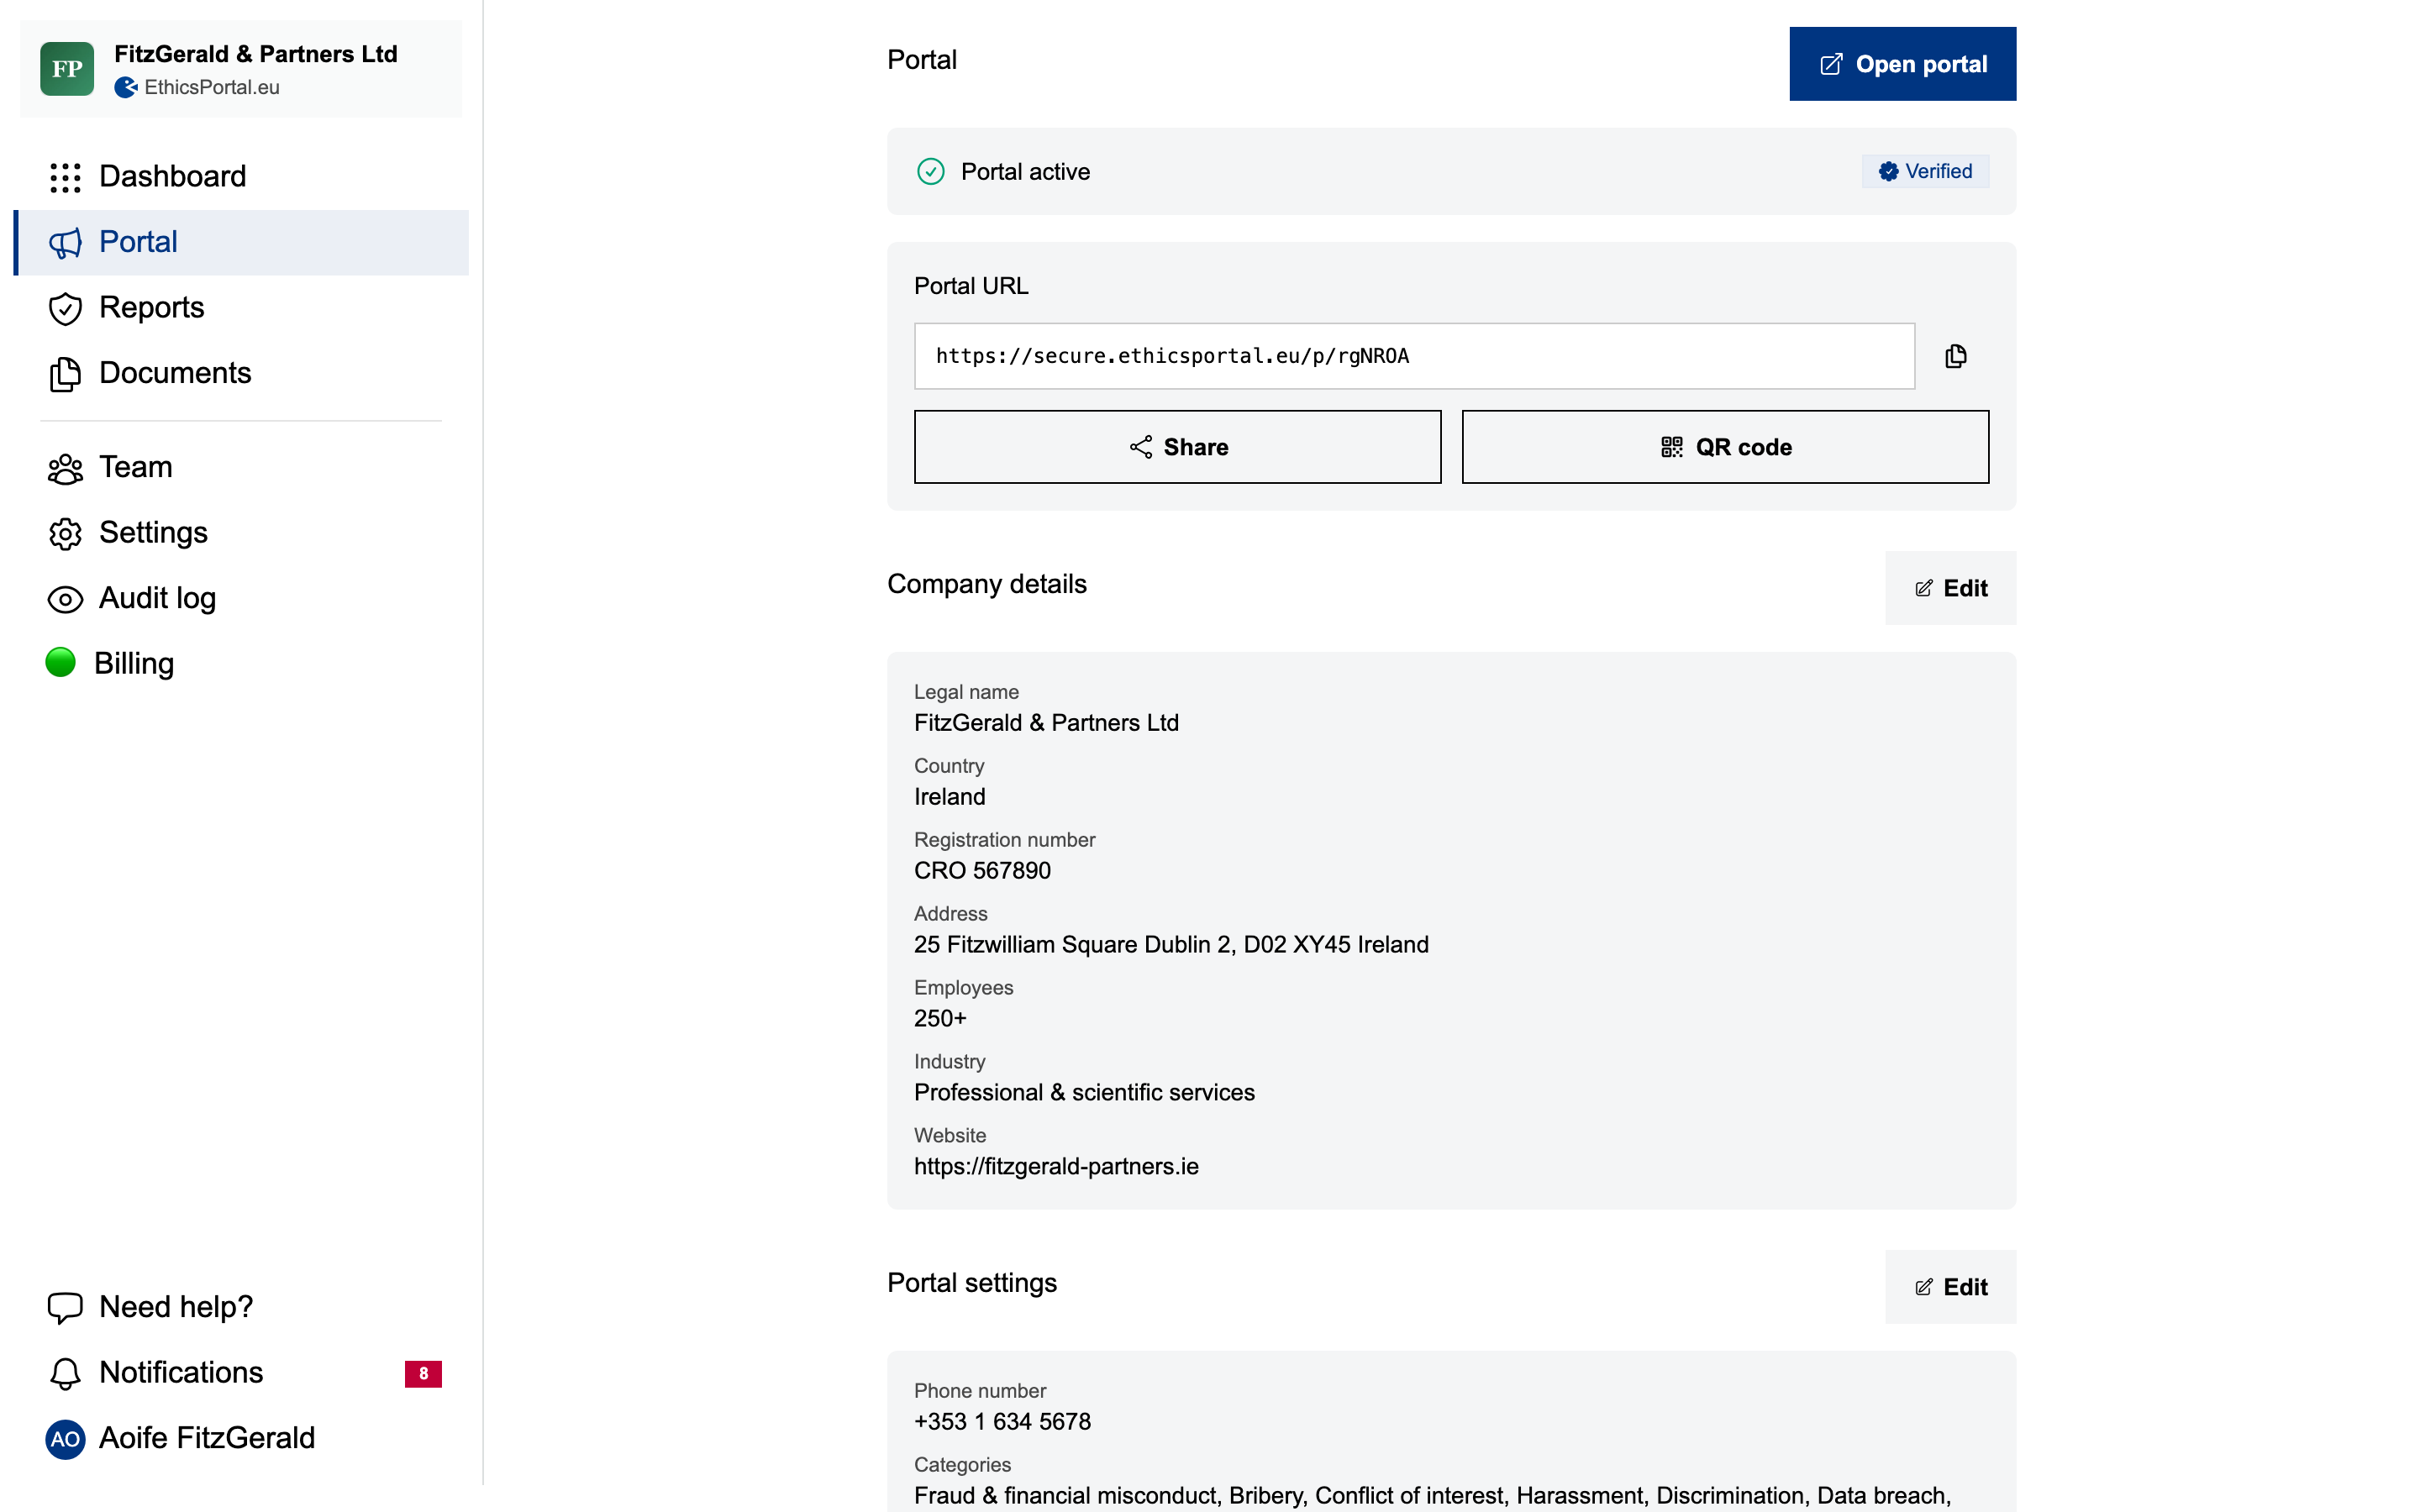
2. Delite povezavo #
Vsaka pot za prijavo dobi povezavo za deljenje in kodo QR. Kodo QR obesite v sobah za odmor, sanitarijah, priročniku za zaposlene in gradivih za uvajanje. Zaposleni do nje dostopajo iz katerega koli brskalnika. Aplikacija, račun ali omrežje podjetja niso potrebni.
Oglejte si lastno pot za prijavo EthicsPortala v produkciji: secure.ethicsportal.eu/p/R8HXGNHO .
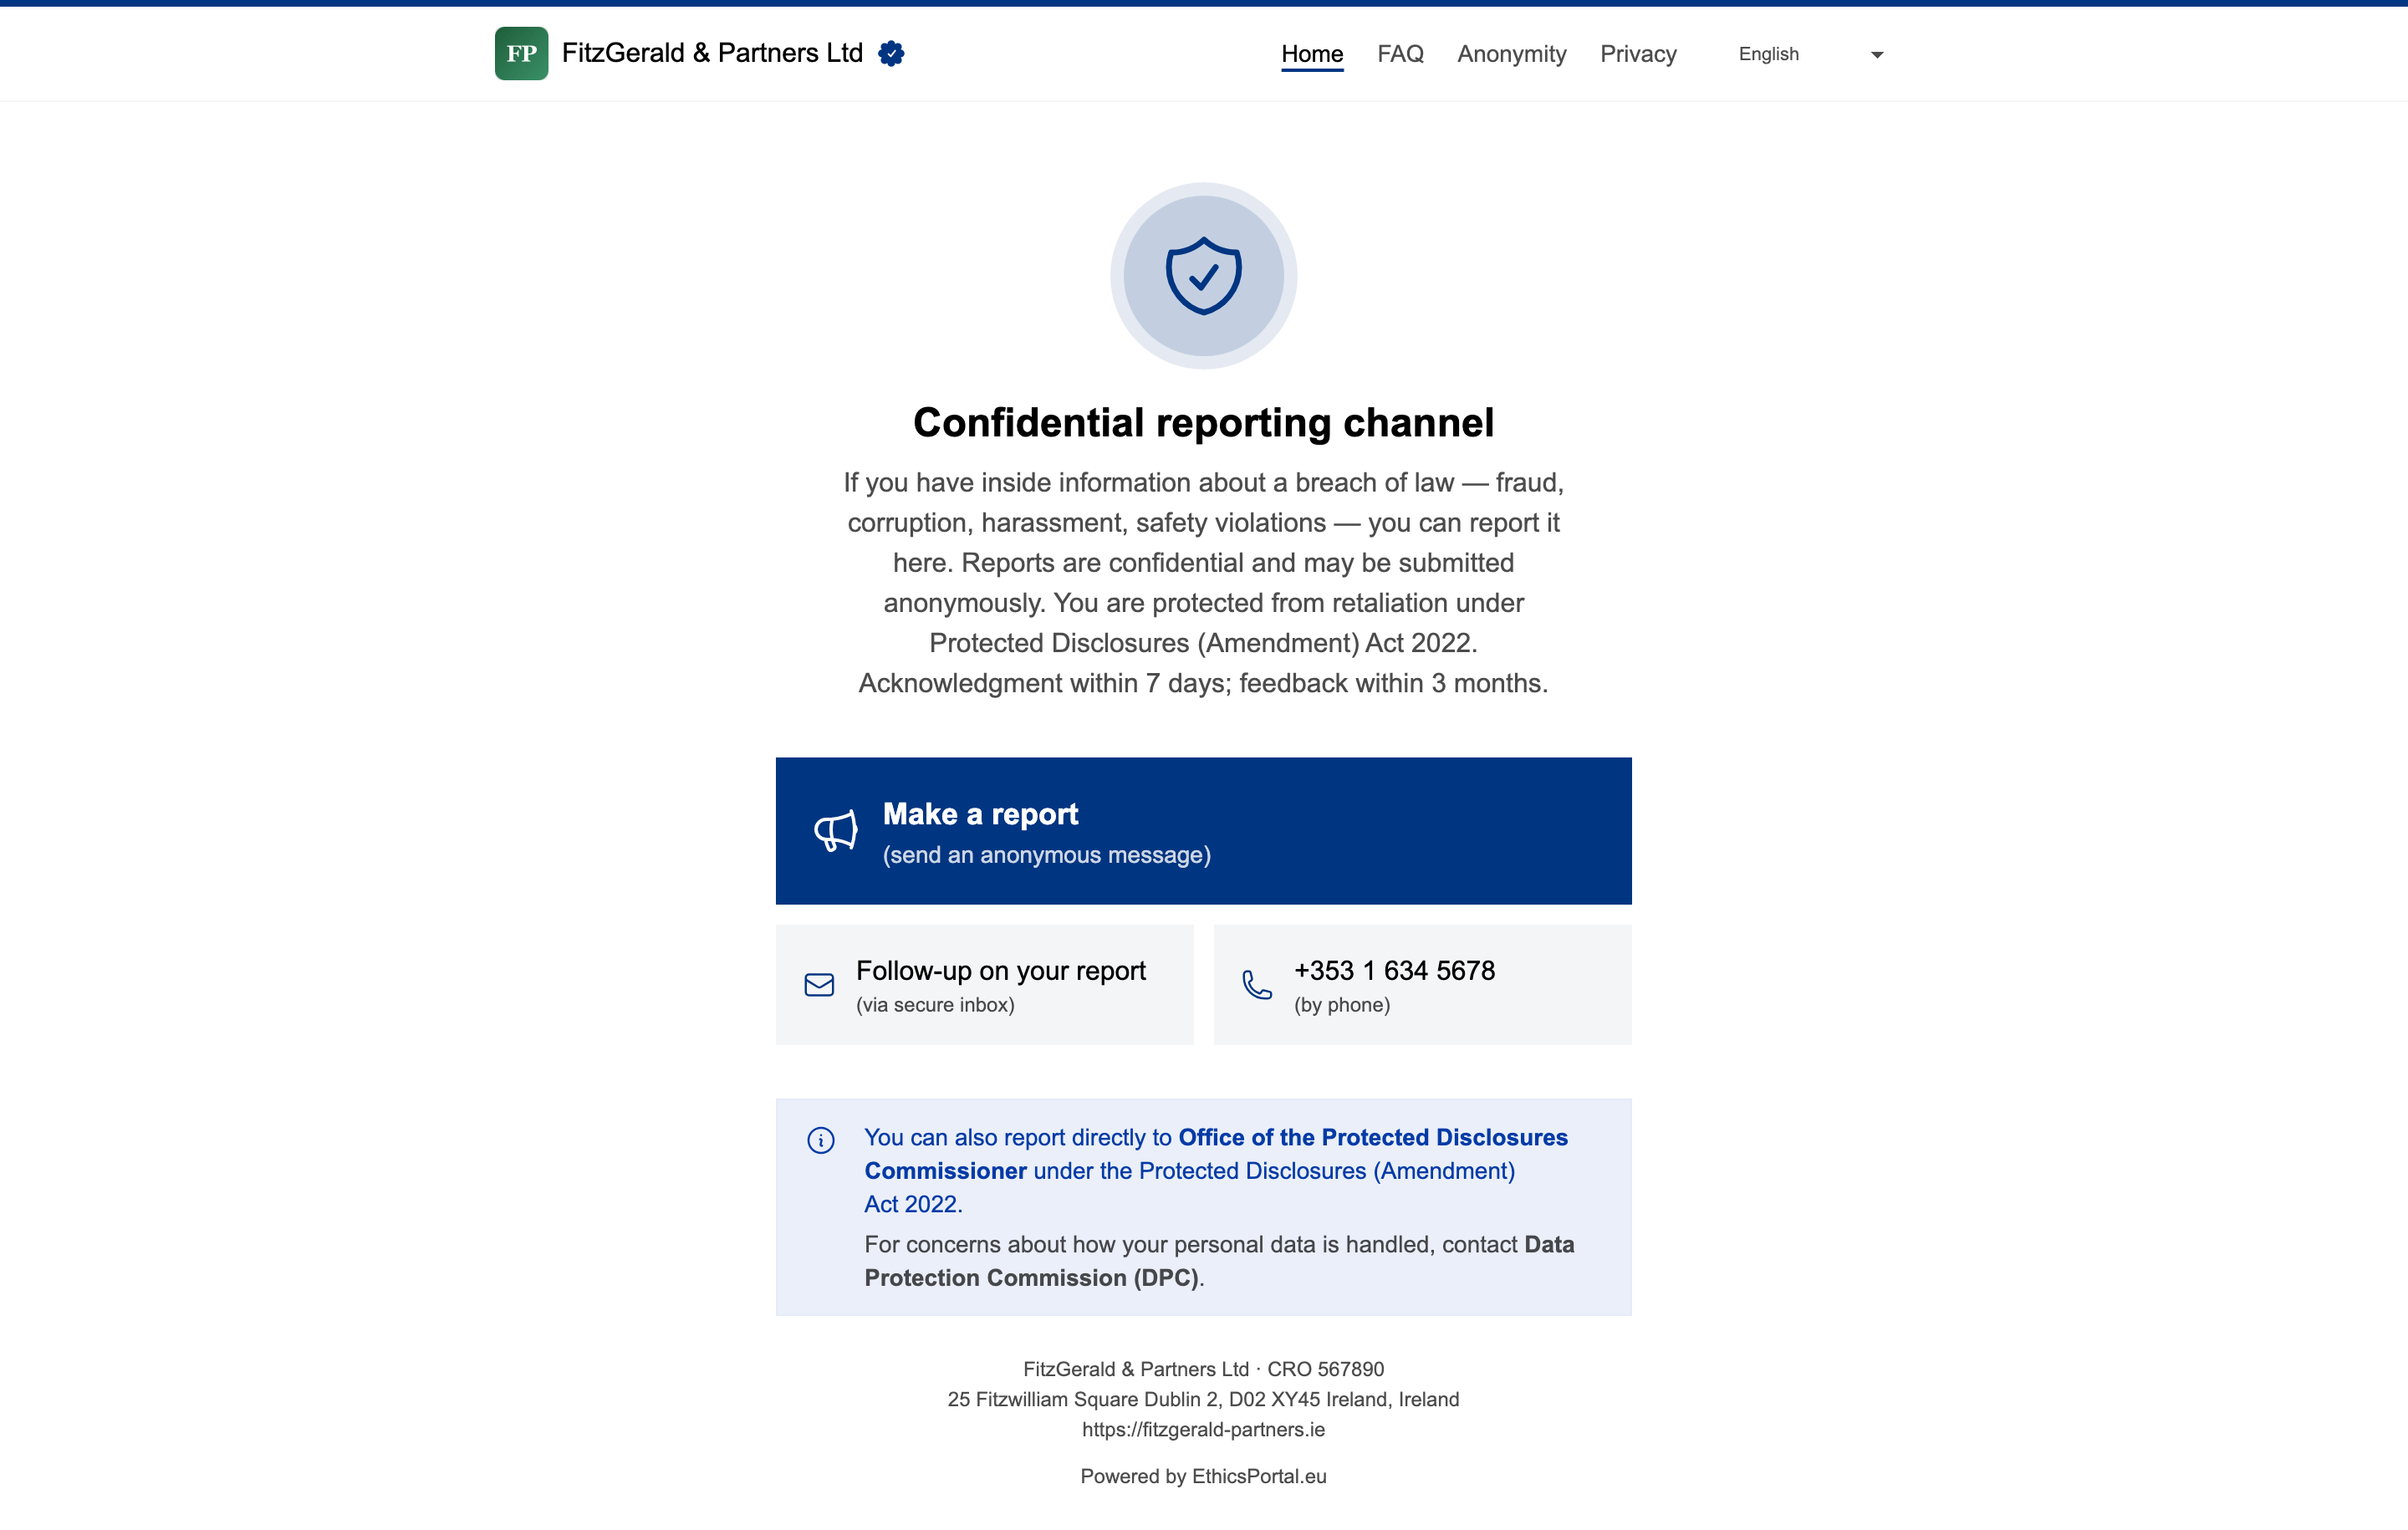
3. Vodite delovni tok zadeve #
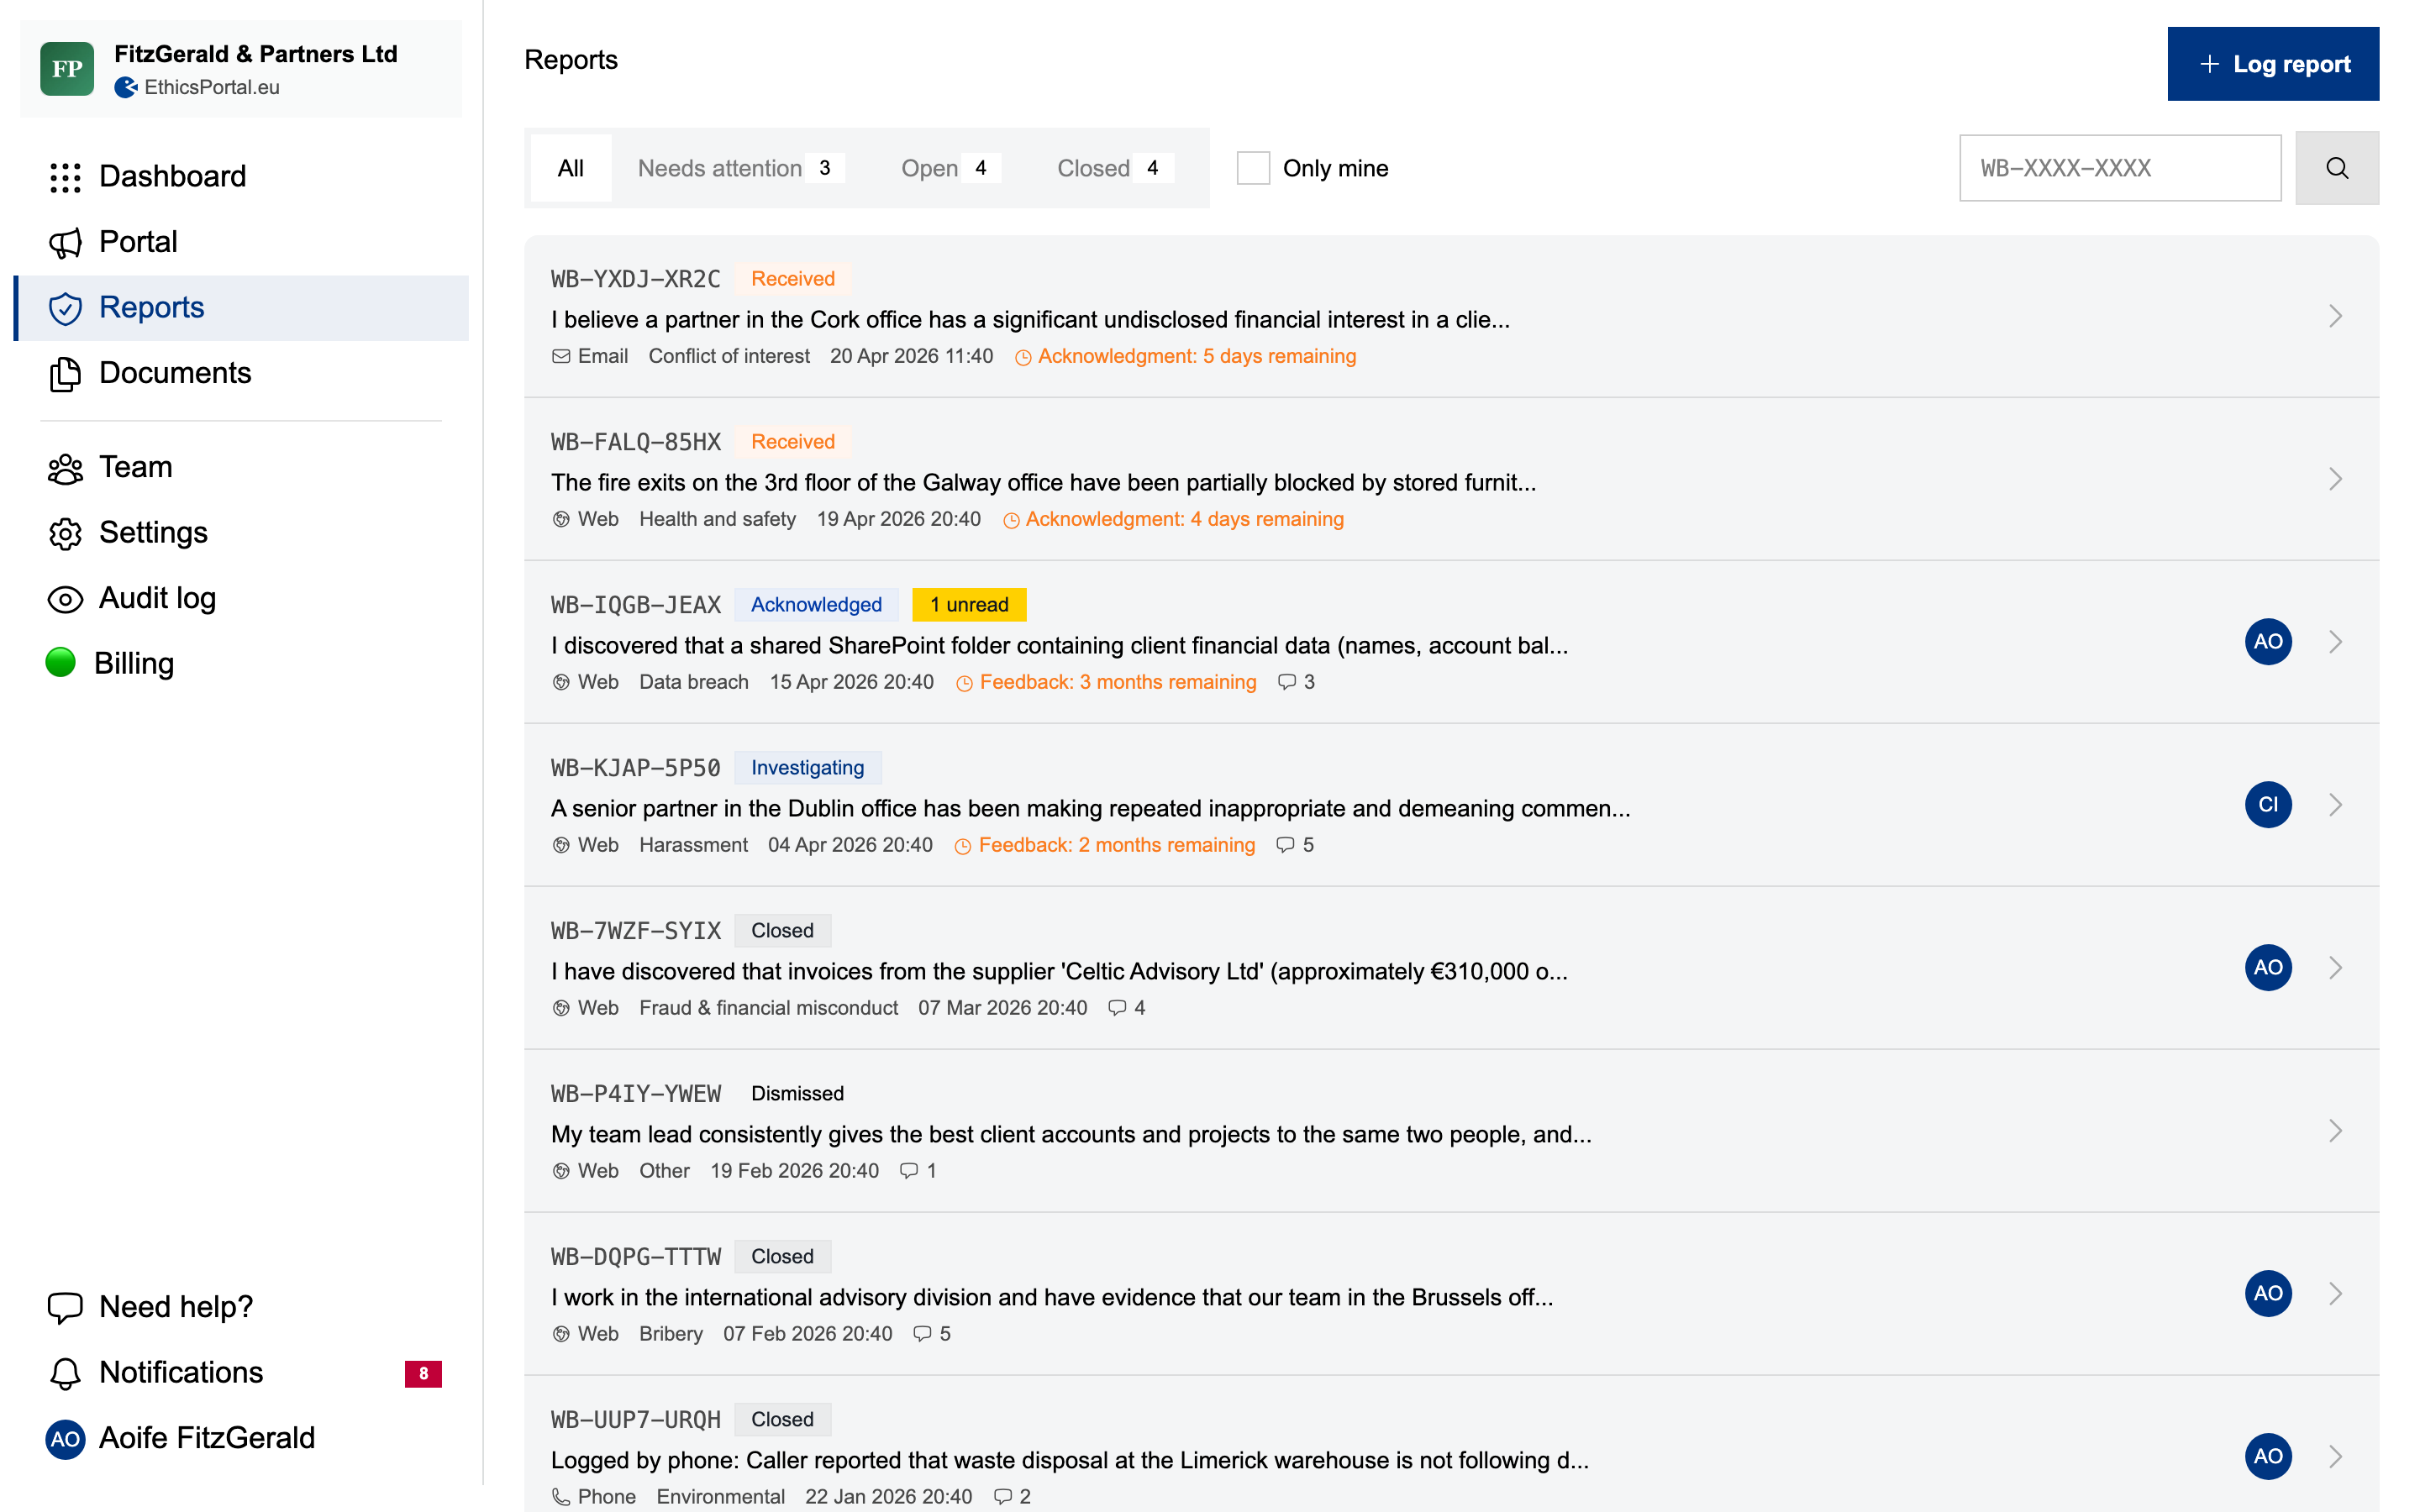
Ko prispe prijava, prejmete obvestilo po e-pošti. Na nadzorni plošči upravljate vse zadeve na enem pogledu:
- Dodelite in razvrstite: zadeve usmerite pravemu obravnavalcu in ob oceni določite prednost (nizka, običajna, visoka, nujna)
- Filtrirajte in iščite: zadeve najdite po stanju, kategoriji ali roku
- Zabeležite zunanje prijave: ste prijavo prejeli po telefonu, e-pošti ali osebno? Ustvarite jo ročno, da je vse na enem mestu
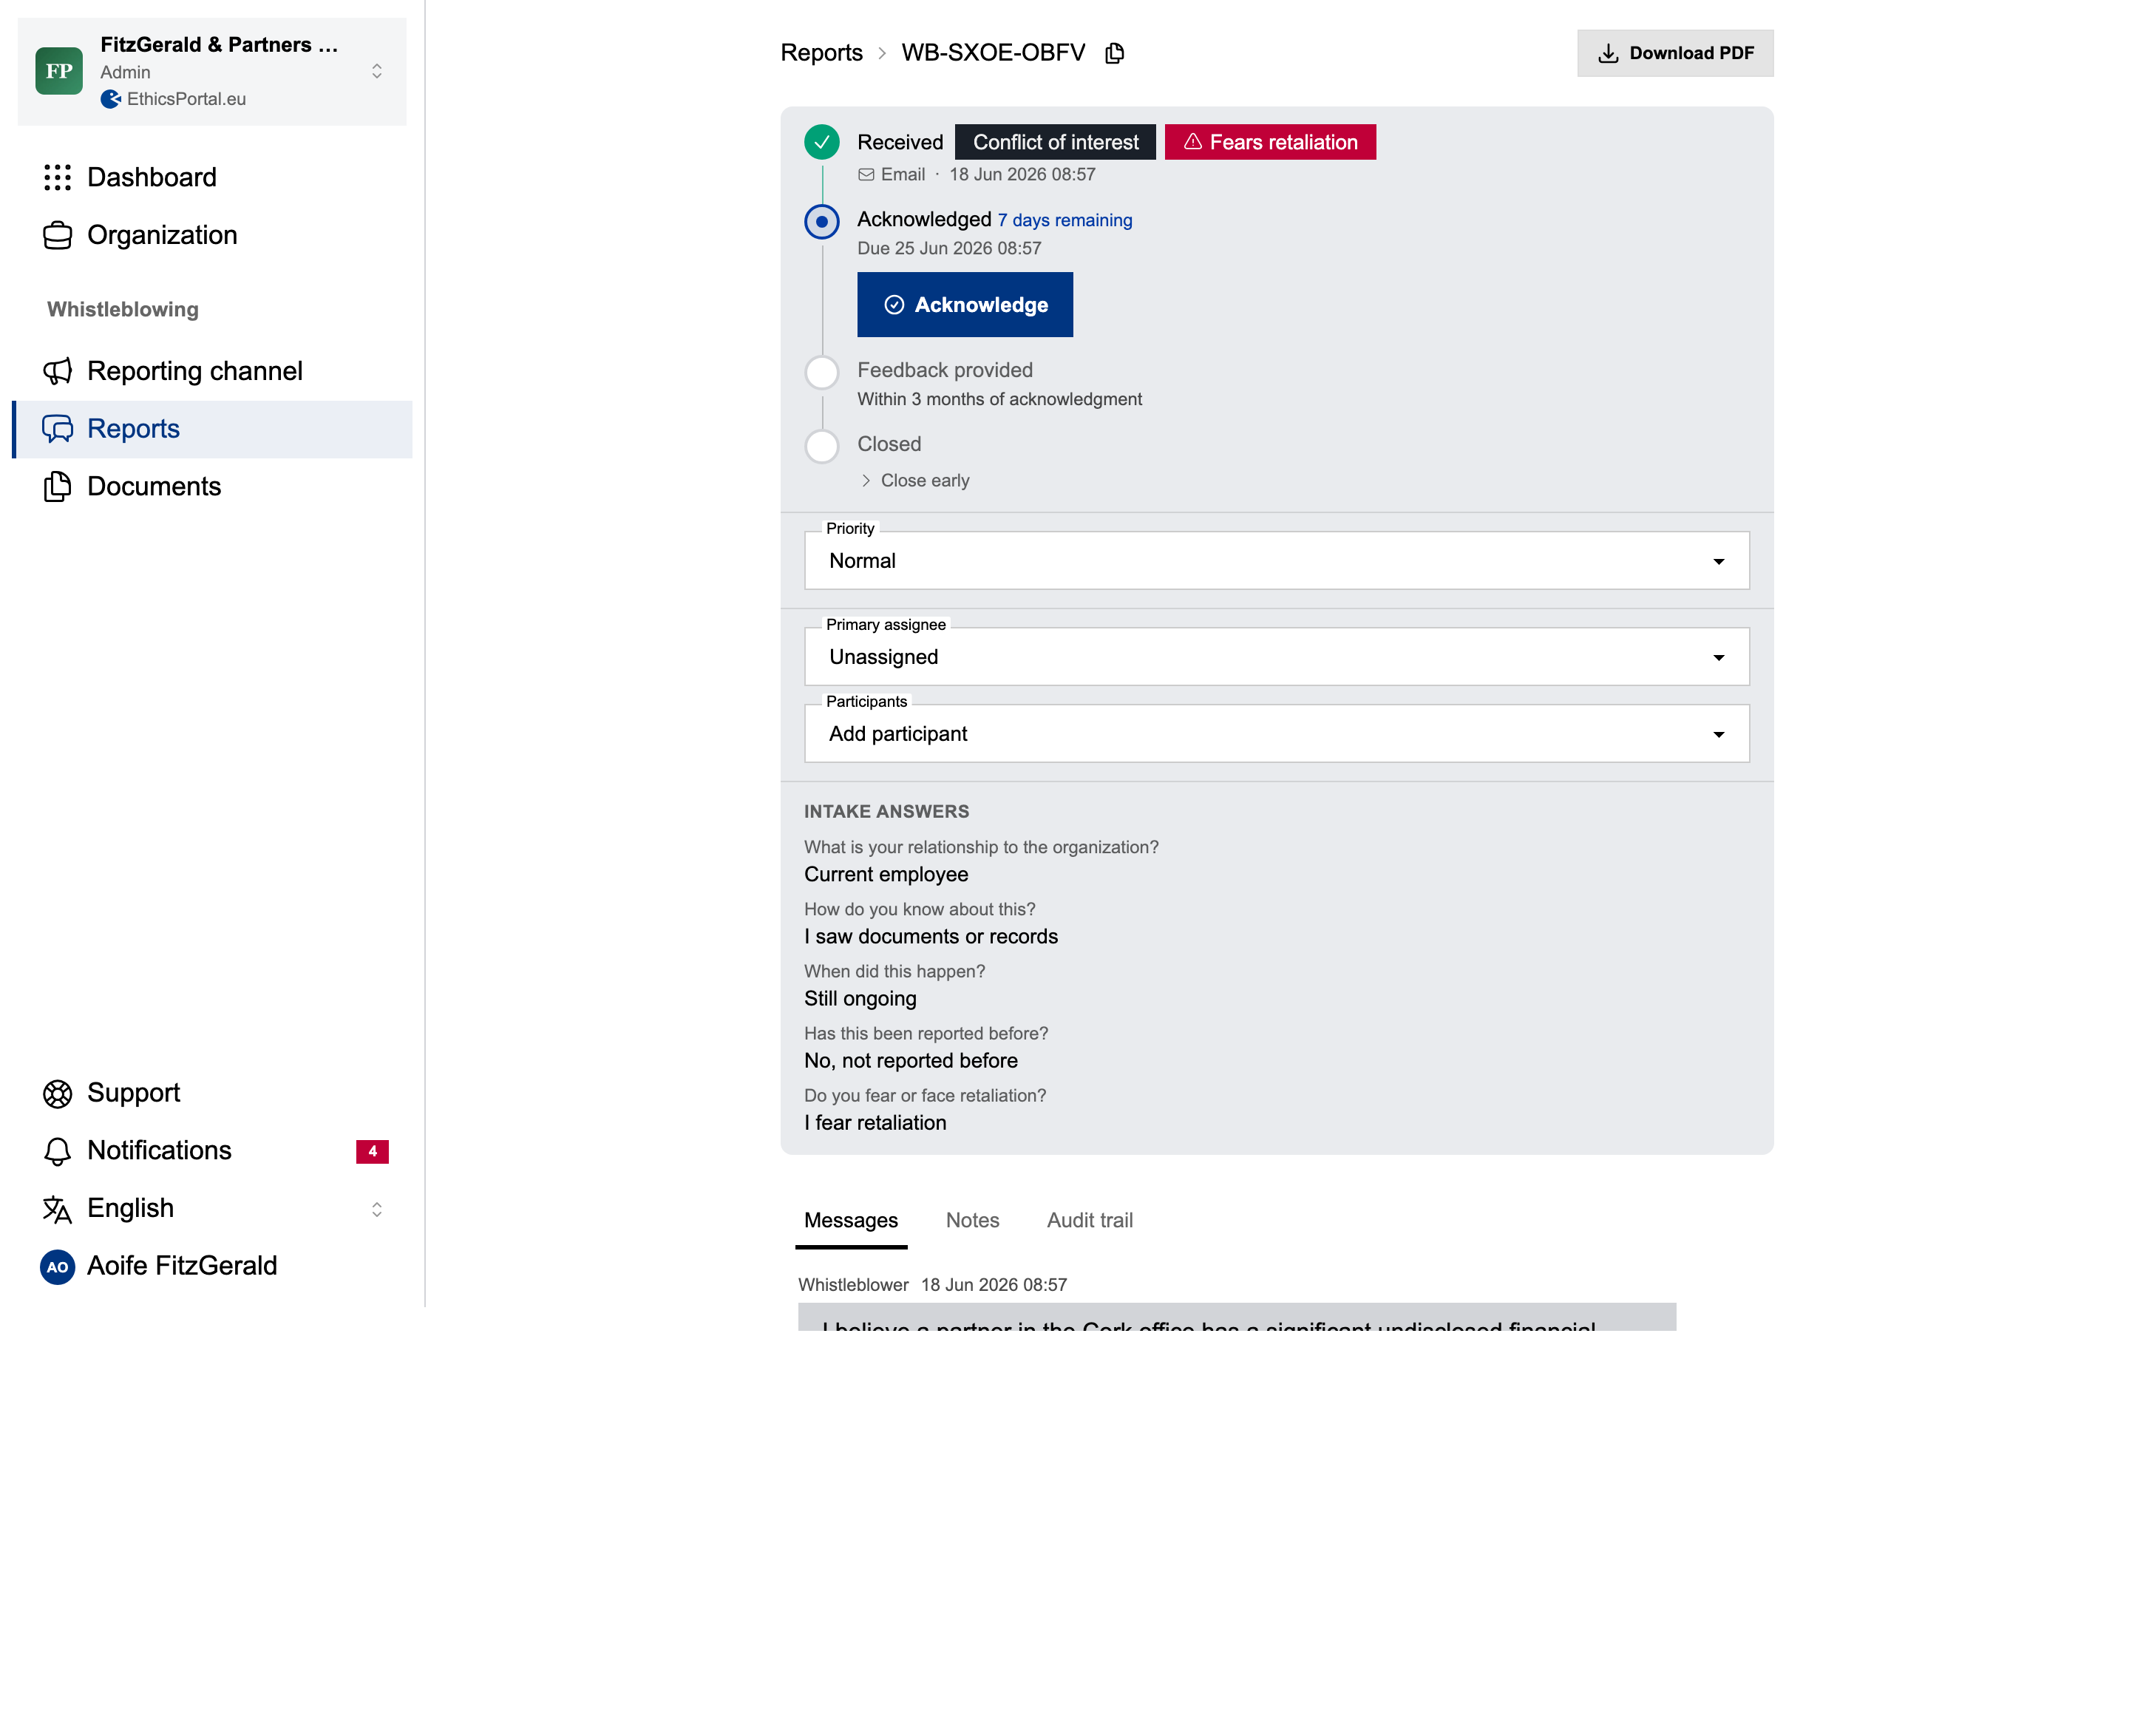
Odprite zadevo in jo obravnavajte od začetka do konca:
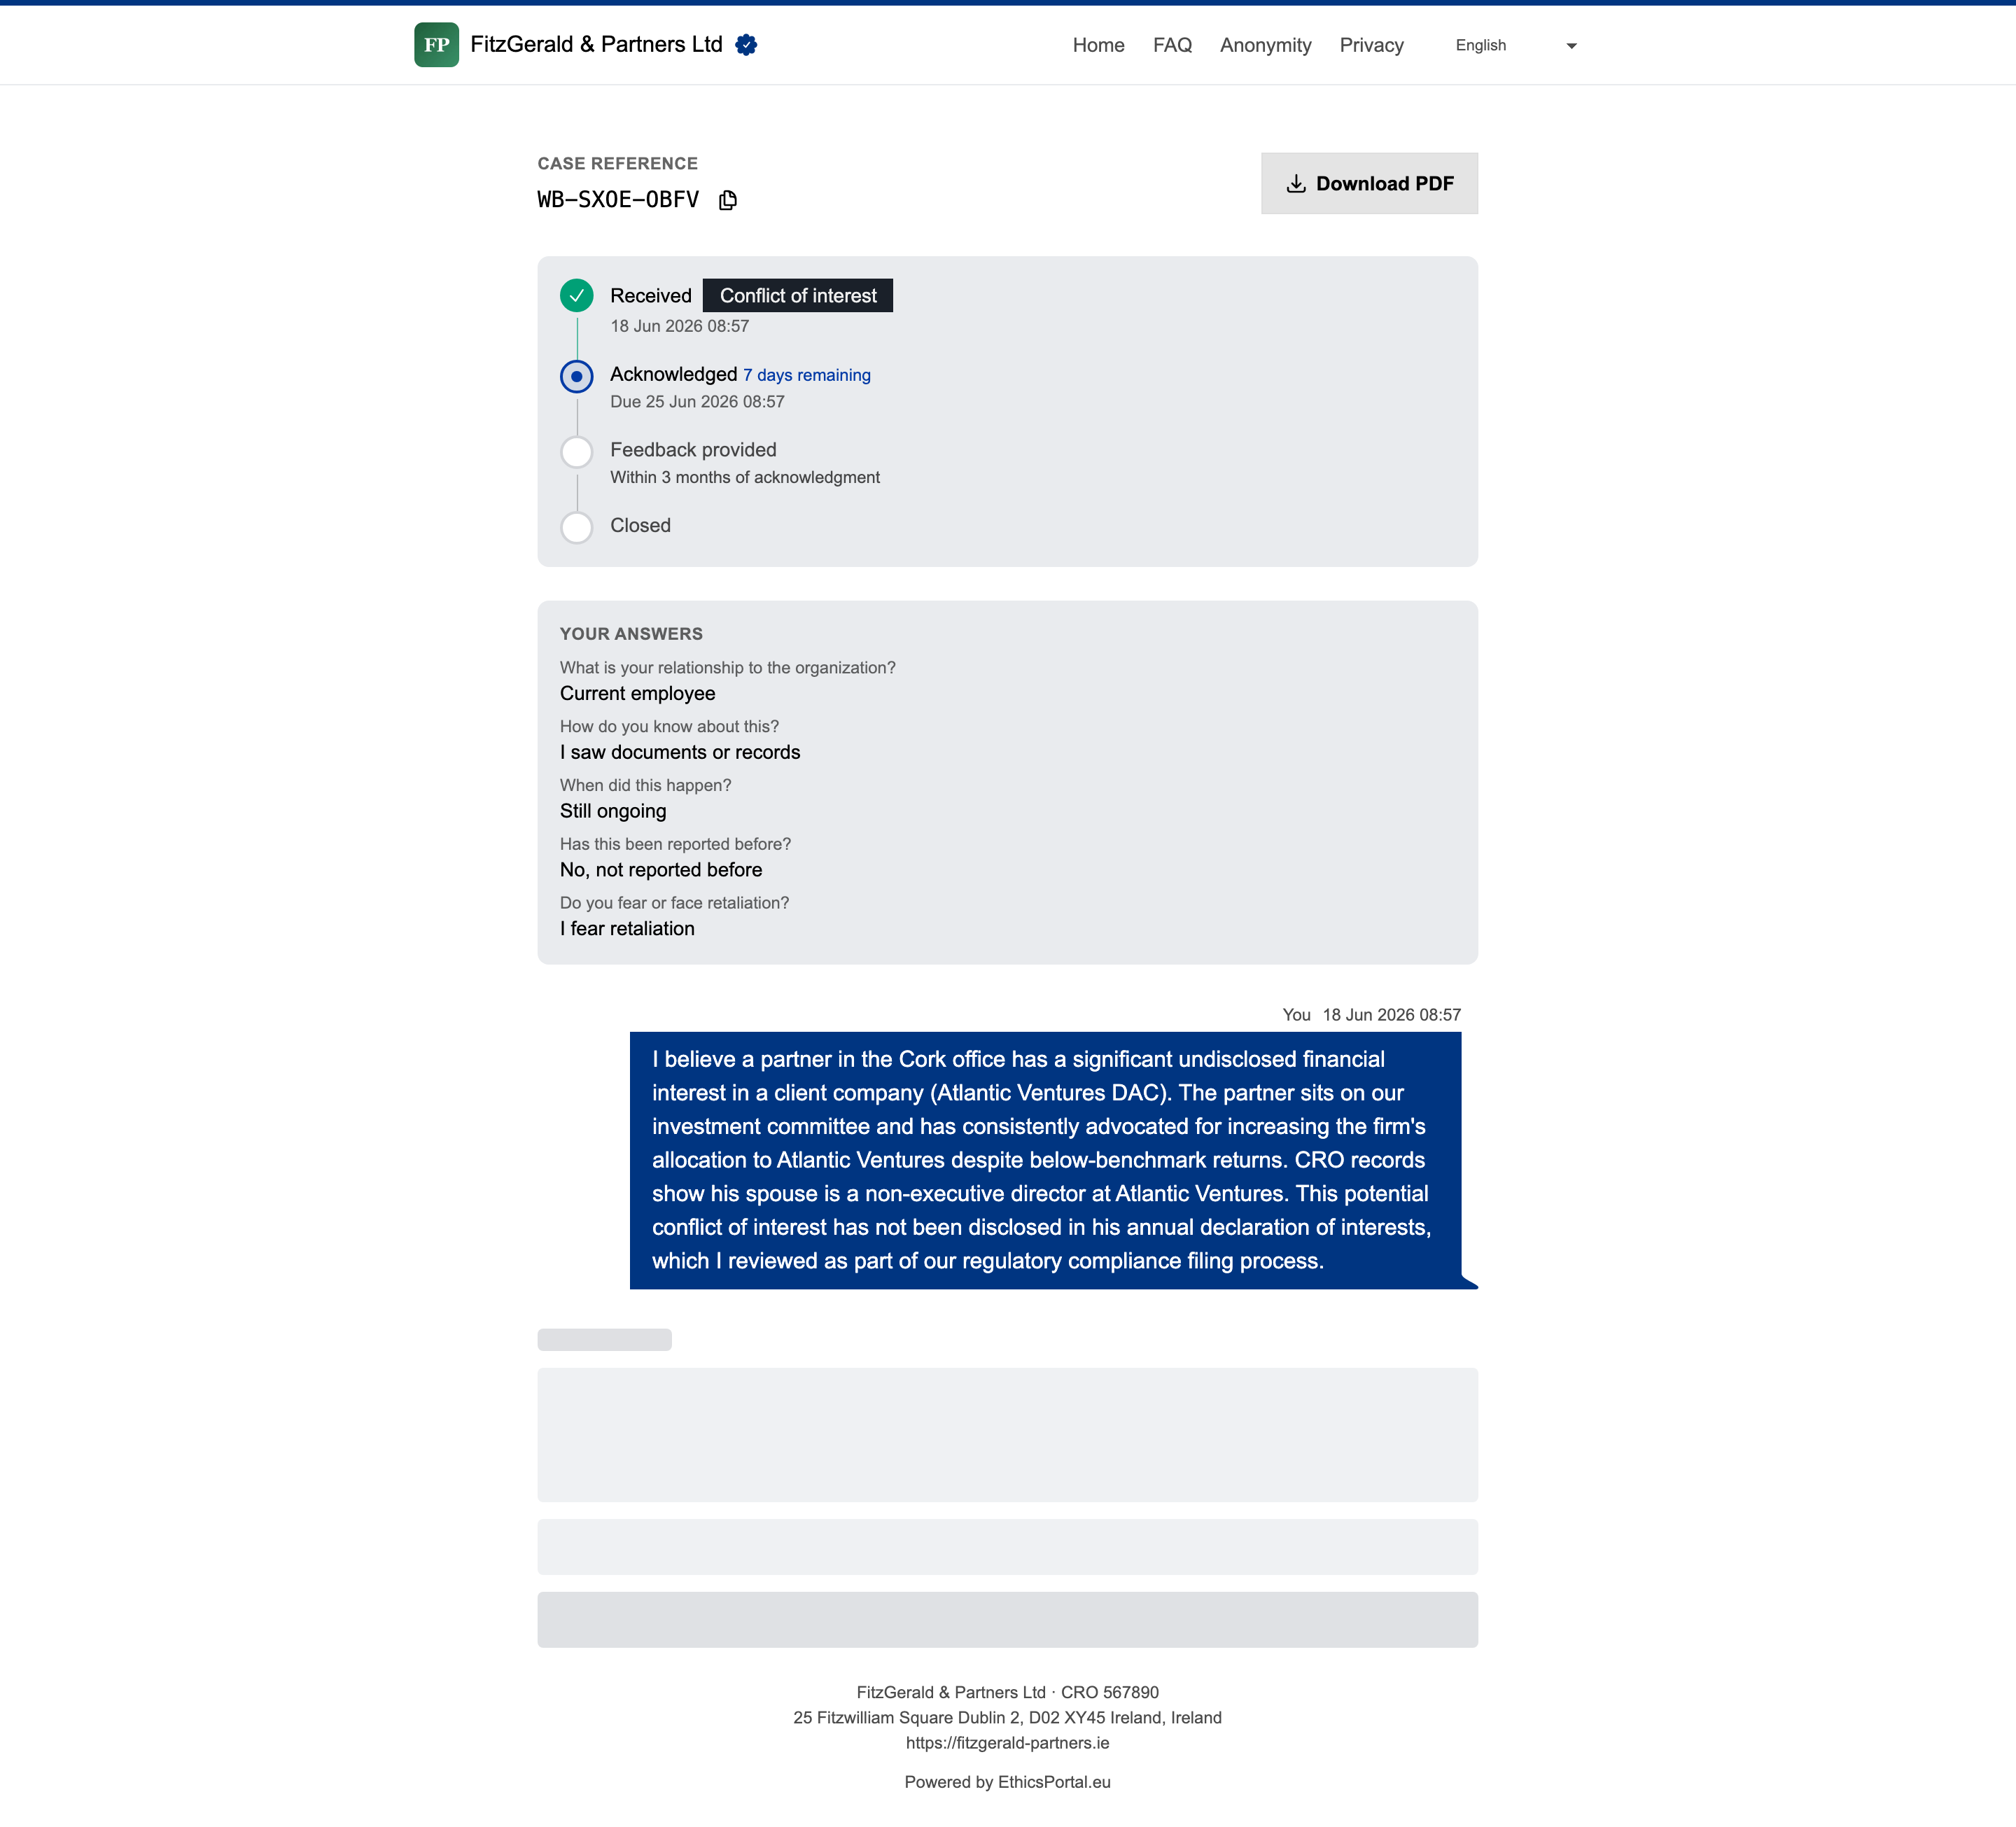
- Preberite celotno prijavo: opis, kategorijo, strukturirane odgovore ob prevzemu in naložene datoteke. Prijave, ki opozarjajo na povračilne ukrepe, nosijo izrazito oznako nujnosti (člen 19 direktive)
- Potrdite prejem: direktiva to zahteva v 7 dneh. EthicsPortal spremlja rok in samodejno označi zadeve s prekoračenim rokom
- Komunicirajte s prijaviteljem: varno dvosmerno sporočanje prek dostopne kode. Prijavitelj ostane anonimen, imena vaših obravnavalcev pa niso nikoli razkrita
- Zagotovite povratno informacijo: direktiva to zahteva v 3 mesecih. Spremljano samodejno
- Dodajte interne zaznamke: zaznamki, nevidni prijavitelju, vidni vaši ekipi
- Izvozite v PDF: ustvarite celotno dokumentacijo zadeve za pravni pregled, revizorje ali dokazovanje skladnosti
Kaj doživijo prijavitelji #
Izkušnja prijavitelja je pomembna, ker določa, ali bodo ljudje pot za prijavo dejansko uporabljali.
- Brez računa, brez aplikacije, brez prijave v sistem. Samo brskalnik na kateri koli napravi, tudi na osebnem telefonu prek mobilnih podatkov
- Privzeto povsem anonimno. Brez beleženja naslovov IP. Metapodatki datotek (EXIF, GPS, avtor) se pred shranjevanjem samodejno odstranijo
- Neobvezno razkritje identitete. Prijavitelji lahko delijo svoje ime, če to želijo. Nikoli ni zahtevano
- Neobvezna vodena vprašanja. Kratek nabor vprašanj, usklajenih z direktivo in namenjenih preskoku — razmerje do organizacije (člen 4), od kod vedo, kdaj se je zgodilo, ali je bilo že prijavljeno in ali se bojijo povračilnih ukrepov (člen 19) — pomaga obravnavalcem pri razvrščanju. Vsako vprašanje je neobvezno, zato zahtevan odgovor nikoli ne ogrozi anonimnosti
- Dvostopenjski dostop do zadeve. Prijavitelj ob oddaji izbere 6-mestno geslo in prejme oznako zadeve (
WB-XXXX-XXXX). Za preverjanje novosti in odgovarjanje na sporočila obravnavalca sta potrebna oba - Imena obravnavalcev niso nikoli prikazana. Prijavitelj vidi »Obravnavalec« in nič več
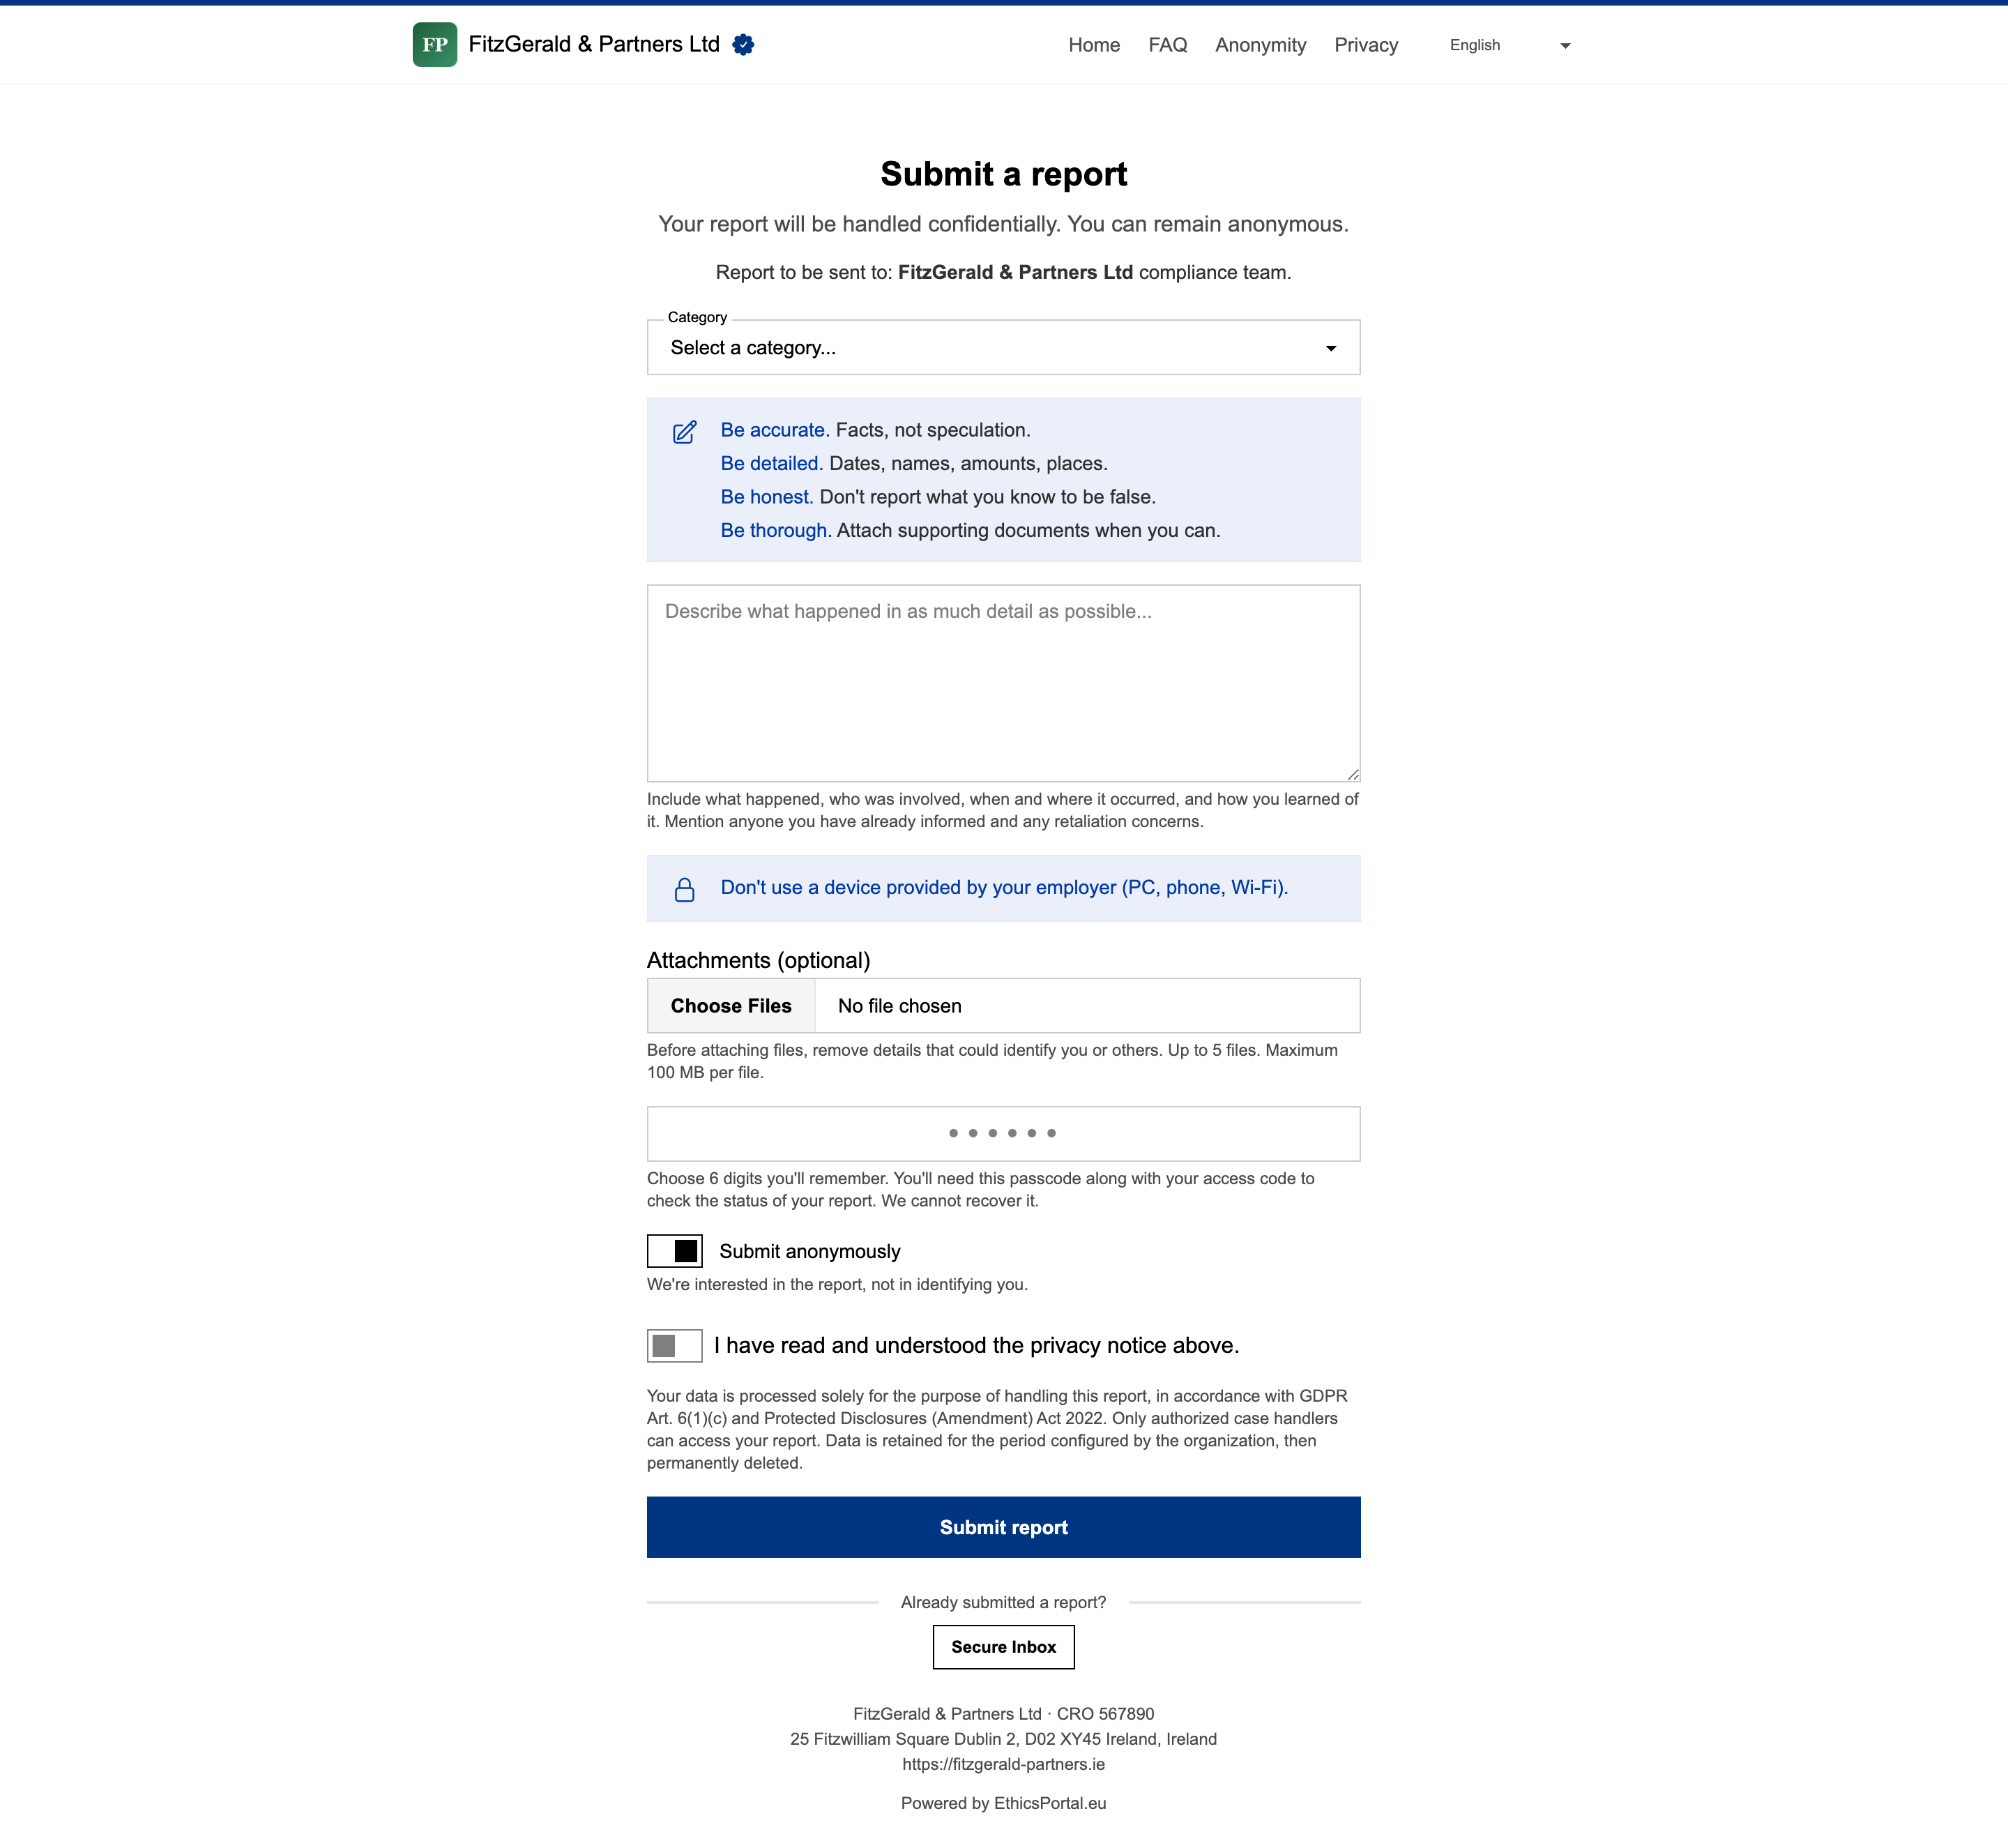
Ko se prijavitelji vrnejo preverit svojo zadevo, vnesejo oznako zadeve in 6-mestno geslo ter vidijo samo tisto, kar potrebujejo: stanje, sporočila obravnavalca in datoteke, ki so jih naložili. Identitete obravnavalcev ostanejo skrite za splošno oznako »Obravnavalec«.
Kaj je pod pokrovom #
Vsaka tehnična odločitev služi enemu namenu: ohranjati vašo skladnost in zaščito vaših prijaviteljev.
- Šifrirano pri hrambi. Vsi podatki o prijavah so v podatkovni bazi šifrirani
- Preverjanje glede virusov. Vse naložene datoteke se na strani strežnika preverijo glede zlonamerne programske opreme. Okužene datoteke se samodejno odstranijo
- Revizijska sled, v katero je mogoče samo dodajati. Vsako dejanje je zabeleženo. Vnosov po nastanku ni mogoče spreminjati. Revizorji dobijo, kdo je kaj naredil in kdaj
- Dvostopenjsko preverjanje. Preverjanje na podlagi TOTP za račune obravnavalcev in skrbnikov prek katere koli standardne aplikacije za preverjanje. Tudi prijavitelji se overijo z dvema dejavnikoma: oznako zadeve in 6-mestnim geslom, ki ga izberejo sami (shranjeno le kot izvleček bcrypt)
- Samodejno spremljanje rokov. 7-dnevni rok za potrditev prejema in 3-mesečni rok za povratno informacijo z obvestili ob prekoračitvi
- Podatki o prijavah gostujejo v EU. Osnovni podatki o prijavah se hranijo na strežnikih Hetzner v Nürnbergu v Nemčiji. Trženjska stran se dostavlja prek Cloudflare (CDN, Združene države); portala za prijavitelje in obravnavalce ne. Ločena obdelava na javni strani je razkrita v obvestilu o zasebnosti
- Zagotavljanje prek SCIM 2.0. Povežite svojega ponudnika identitete — Okta, Microsoft Entra ID ali kateri koli imenik SCIM 2.0 — za samodejno dodeljevanje dostopa obravnavalcem in njegov odvzem v trenutku, ko zapustijo vašo organizacijo, s čimer se jim zapre dostop do prijav. Žeton za povezavo ustvarite in menjate v nastavitvah organizacije, določite pa tudi vlogo, ki jo dobijo novi uporabniki
- Enotna prijava SAML 2.0 (SSO). Omogočite ekipi overitev prek vašega ponudnika identitete — Okta, Microsoft Entra ID ali katerega koli ponudnika SAML 2.0. Nastavljeno za posamezno organizacijo prek ene ali več e-poštnih domen, z neobvezno obveznostjo (zahtevati SSO za te domene) in neobveznim sprotnim ustvarjanjem članov ob prvi prijavi
- Brez sledenja. Brez beleženja naslovov IP, brez analitičnih piškotkov, brez skriptov tretjih oseb na poti za prijavo
Za preslikavo po členih, kako posamezna funkcija izpolnjuje direktivo, glejte preslikavo pokritosti Direktive 2019/1937 . Za razlagalna stališča o dvoumnih določbah direktive glejte razlage Direktive 2019/1937 .
Zadnja posodobitev: