Hoe EthicsPortal werkt #
Uitrolproces #
1. Stel uw meldkanaal in #
Maak het organisatieaccount aan en stel vervolgens in:
- Organisatienaam en logo: uw meldkanaal, uw identiteit
- Meldcategorieën: fraude, intimidatie, veiligheid, of definieer uw eigen categorieën
- Bewaartermijn: 12, 24, 36 of 60 maanden, daarna automatisch verwijderd
Aan uw meldkanaal wordt een unieke URL toegewezen zodra de configuratie is opgeslagen.
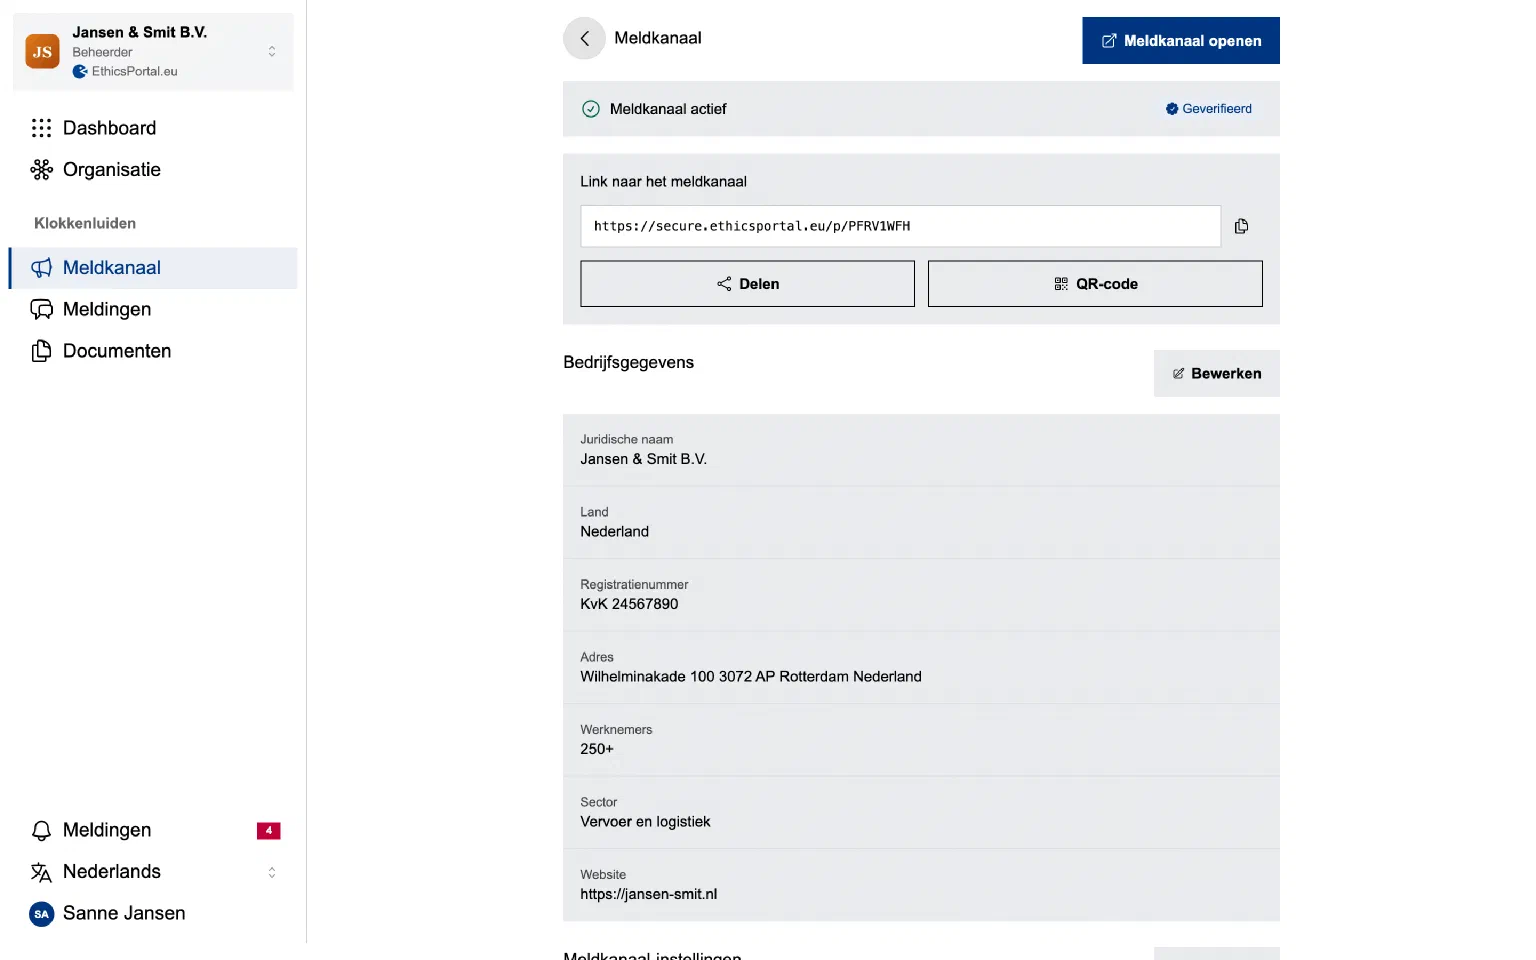
2. Deel de link #
Elk meldkanaal krijgt een deelbare link en een QR-code. Plaats de QR-code in pauzeruimtes, toiletten, het personeelshandboek en onboardingpakketten. Werknemers openen het vanuit elke browser. Geen app, account of bedrijfsnetwerk vereist.
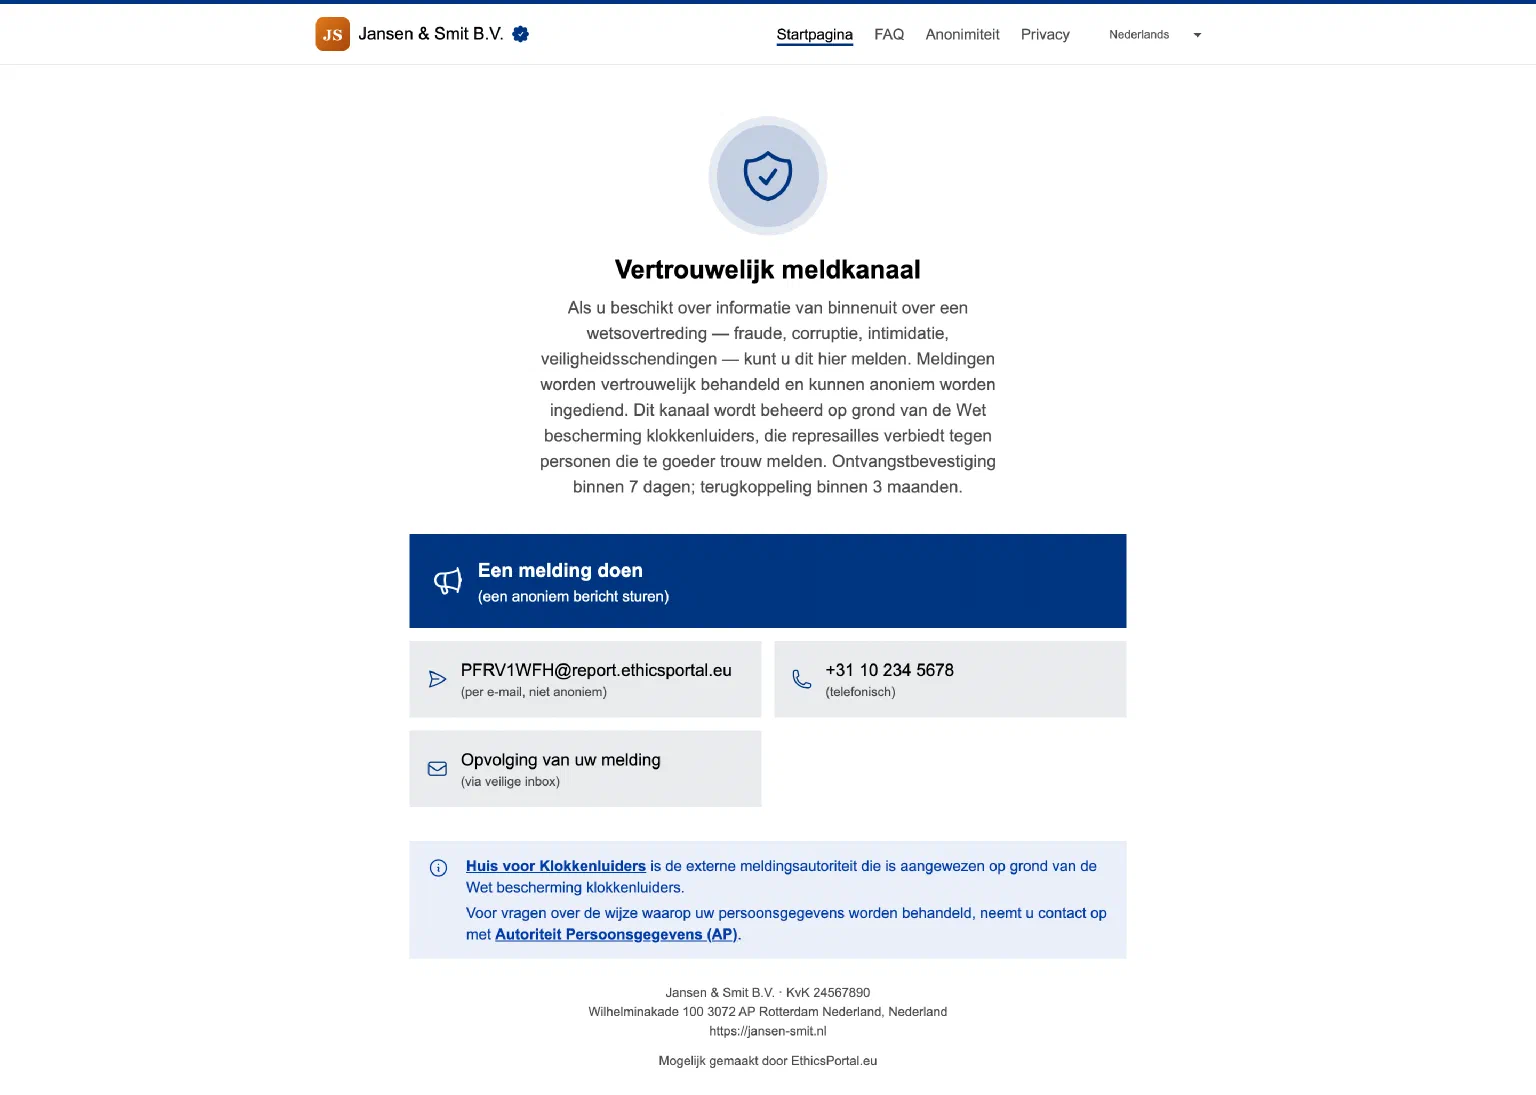
Elk meldkanaal heeft ook een eigen e-mailadres. Melders die liever vanuit hun eigen mailprogramma schrijven, sturen hun melding daarheen, en die komt binnen als zaak, net als elke andere.
Bekijk het eigen meldkanaal van EthicsPortal in productie: secure.ethicsportal.eu/p/R8HXGNHO.
3. Beheer de zaakworkflow #
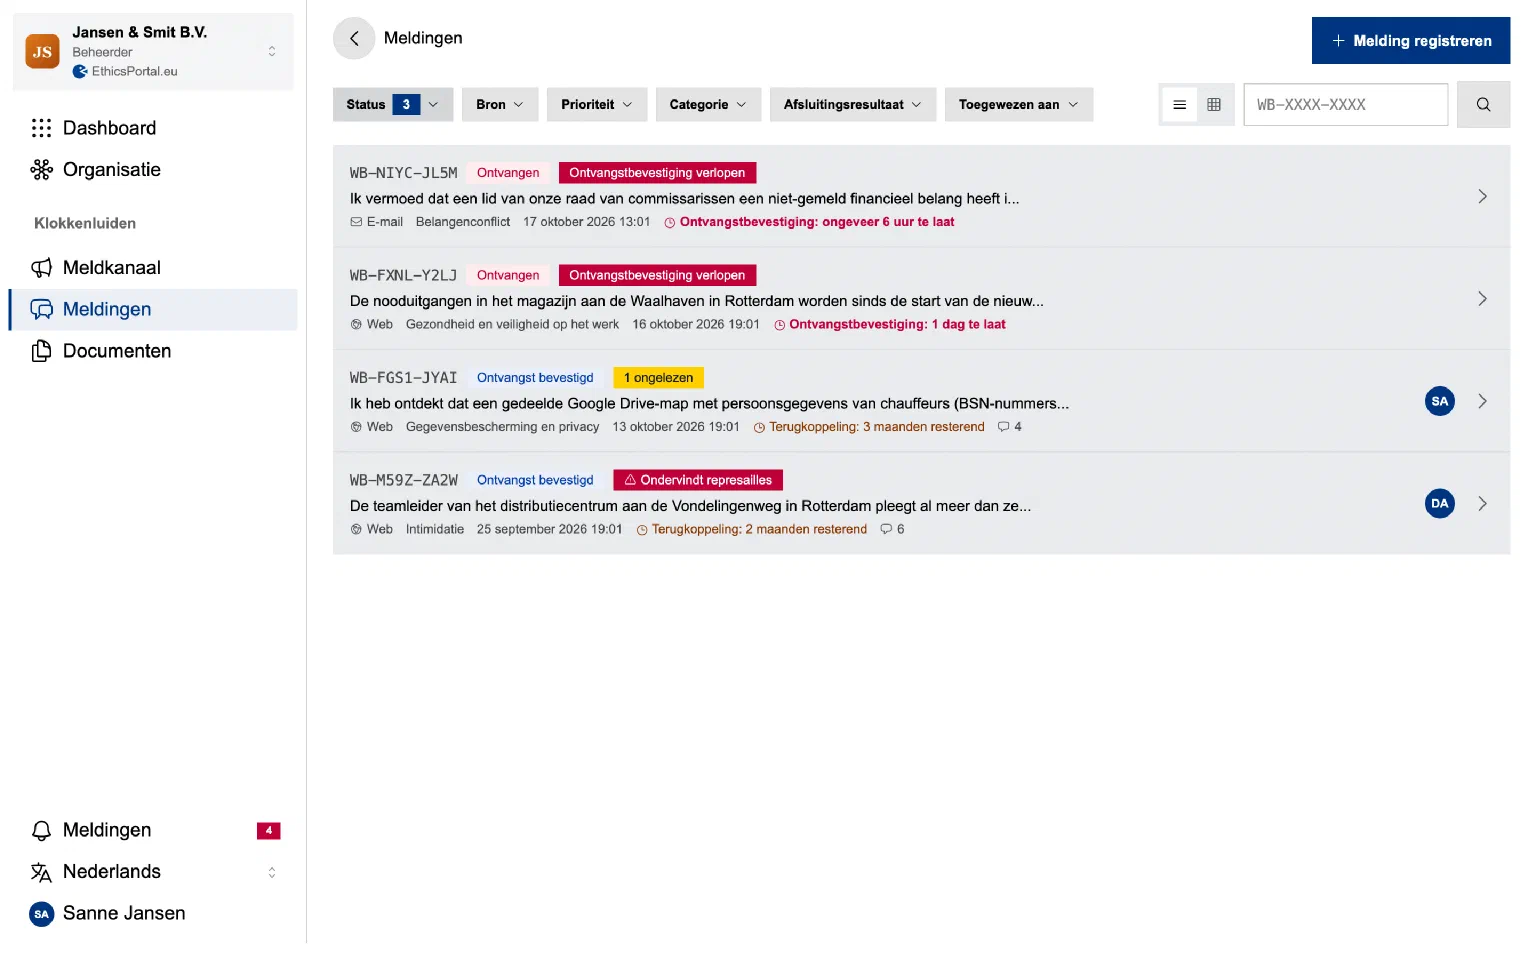
Wanneer een melding binnenkomt, ontvangt u een e-mailmelding. Vanuit het dashboard beheert u elke zaak in één overzicht:
- Toewijzen en triëren: stuur zaken naar de juiste behandelaar en stel bij de beoordeling een prioriteit in (Laag, Normaal, Hoog, Dringend)
- Filteren en zoeken: vind zaken op status, categorie of termijn
- Meldingen per e-mail: e-mails naar het adres van het meldkanaal worden automatisch zaken. Behandelaars zien het adres van de afzender nooit, en de melder krijgt een zaak-ID en wachtwoord voor de beveiligde inbox. Dit staat standaard aan en de organisatie kan het uitschakelen. Zo werkt het
- Externe meldingen vastleggen: een melding ontvangen per telefoon, per brief of persoonlijk? Maak deze handmatig aan zodat alles op één plek staat. Als de melder de zaak online wil volgen, genereert EthicsPortal een eenmalig wachtwoord dat u aan de melder doorgeeft
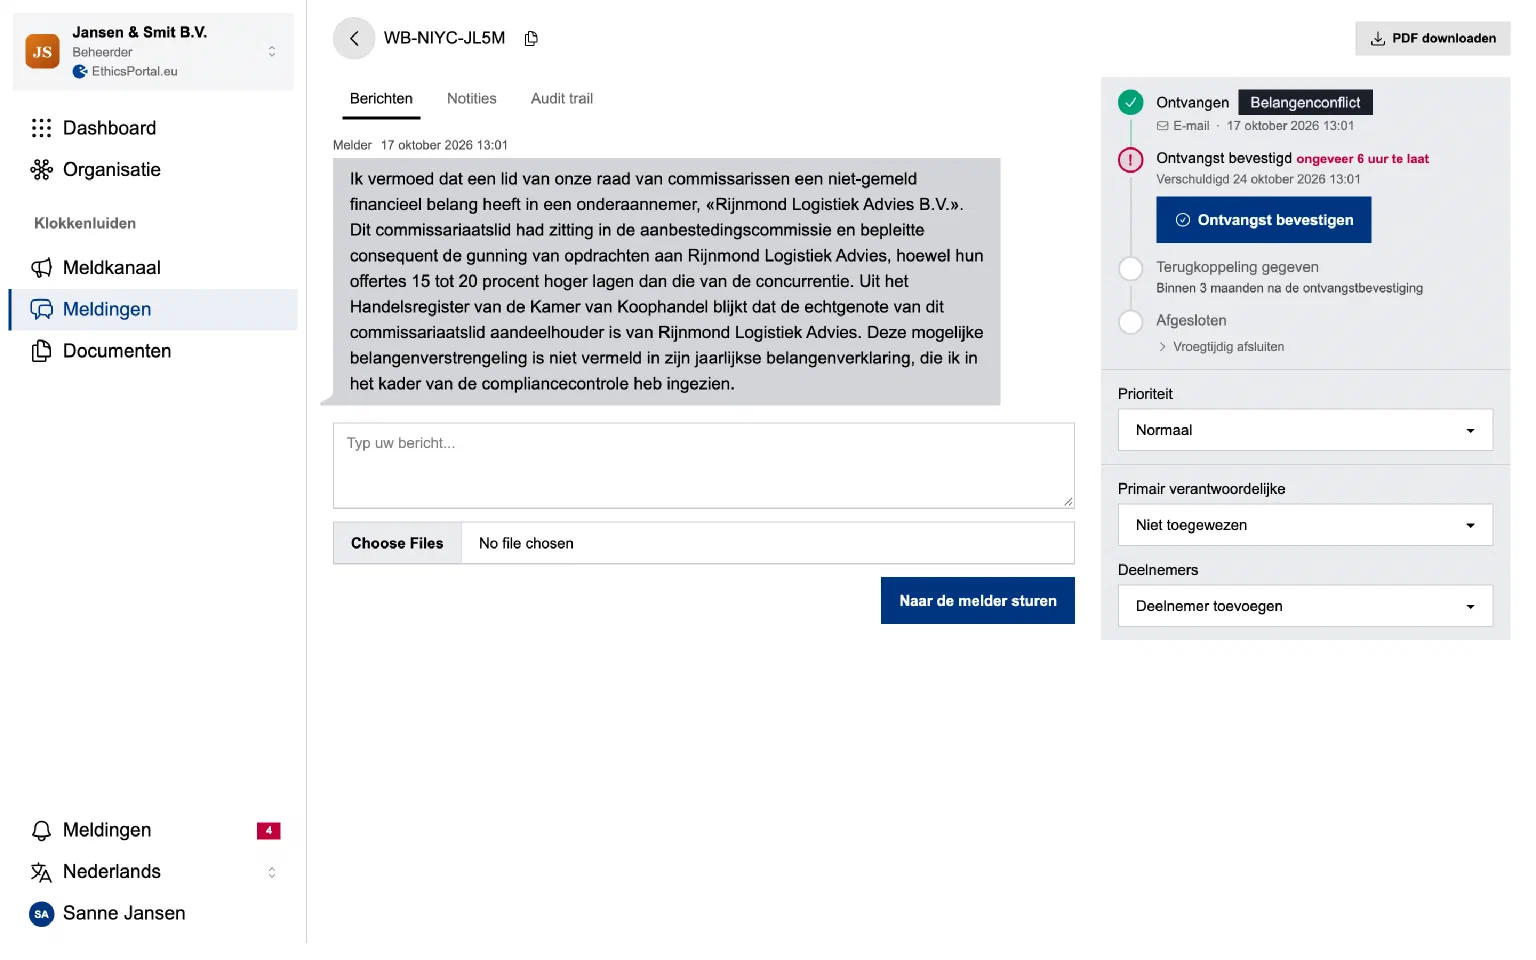
Open een zaak om deze van begin tot eind te behandelen:
- Lees de volledige melding: beschrijving, categorie, gestructureerde intakeantwoorden en geüploade bestanden. Meldingen waarin een zorg over represailles wordt gesignaleerd, dragen een opvallende urgentiebadge (art. 19 van de richtlijn)
- Bevestig de ontvangst: de richtlijn vereist dit binnen 7 dagen. EthicsPortal bewaakt de termijn en signaleert te late zaken automatisch
- Communiceer met de melder: veilige tweerichtingsberichten, die de melder opent met een zaak-ID en wachtwoord. De melder blijft anoniem en de namen van uw behandelaars worden nooit onthuld
- Geef terugkoppeling: de richtlijn vereist dit binnen 3 maanden. Automatisch bewaakt
- Voeg interne notities toe: notities die onzichtbaar zijn voor de melder en zichtbaar voor uw team
- Exporteer naar pdf: genereer een volledig zaakdossier voor juridische beoordeling, auditors of nalevingsdocumentatie
Wat melders ervaren #
De ervaring van de melder doet ertoe, want die bepaalt of mensen het kanaal daadwerkelijk gebruiken.
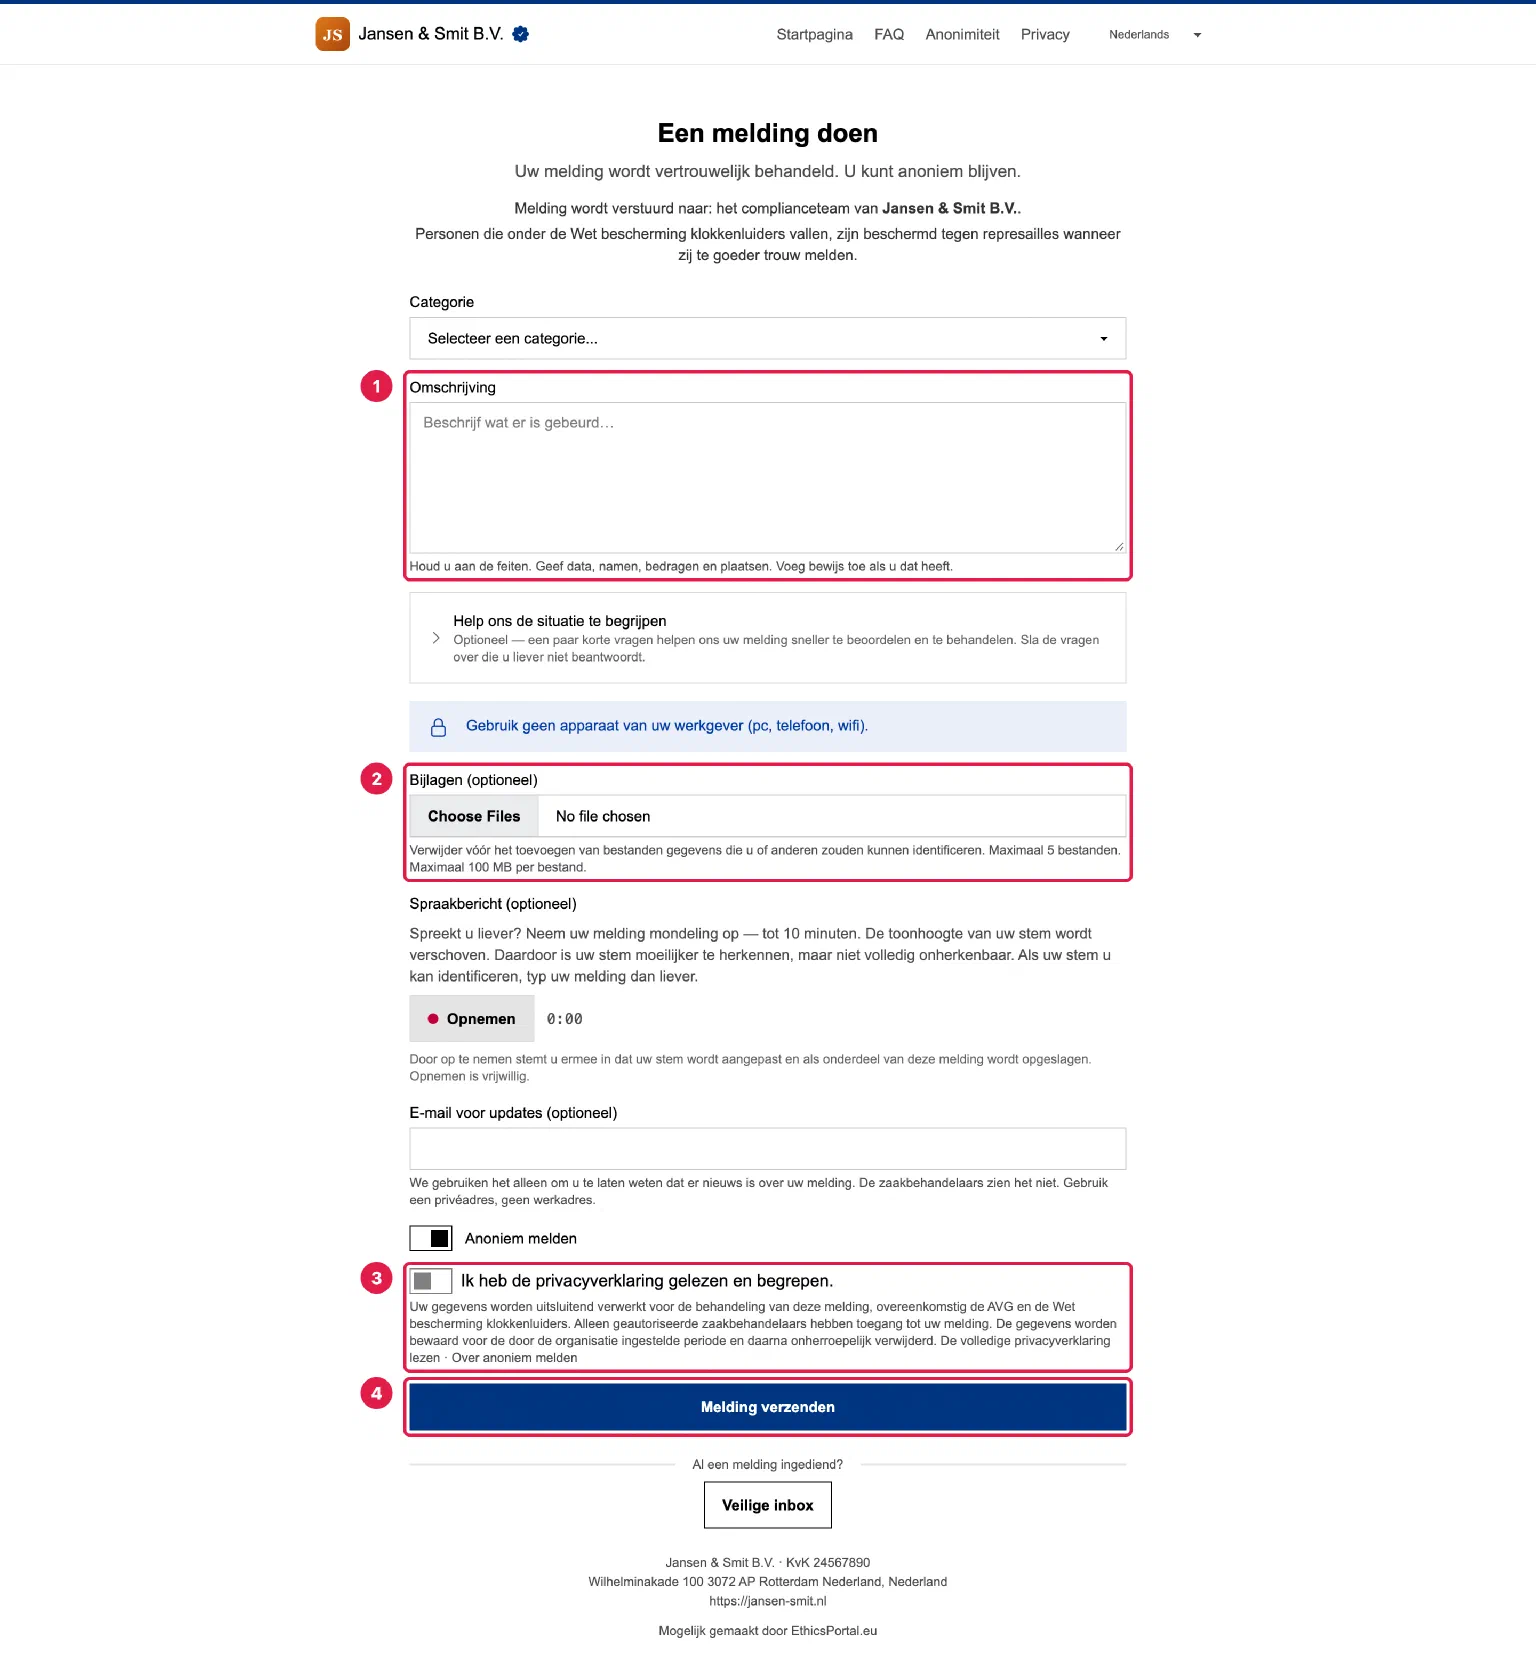
- Geen account, geen app, geen login. Gewoon een browser op elk apparaat, ook een persoonlijke telefoon op mobiele data
- Standaard volledig anoniem. Geen IP-adressen van melders opgeslagen bij meldingen of in applicatielogs. Bestandsmetadata (EXIF, GPS, auteur) worden automatisch verwijderd vóór opslag
- Optionele bekendmaking van identiteit. Melders kunnen hun naam delen als ze dat willen. Het is nooit verplicht
- Of stuur een e-mail. Melders kunnen ook naar het adres van het meldkanaal mailen. E-mail is niet anoniem, dus het antwoord dat zij krijgen, verwijst iedereen die anonimiteit nodig heeft naar het online meldformulier
- Optionele geleide vragen. Een korte, overslaanbare reeks vragen die aansluiten op de richtlijn — relatie tot de organisatie (art. 4), hoe zij ervan weten, wanneer het gebeurde, of het eerder is gemeld en of zij represailles vrezen (art. 19) — helpt behandelaars bij het triëren. Elke vraag is optioneel, zodat de anonimiteit nooit in het gedrang komt door een verplicht antwoord
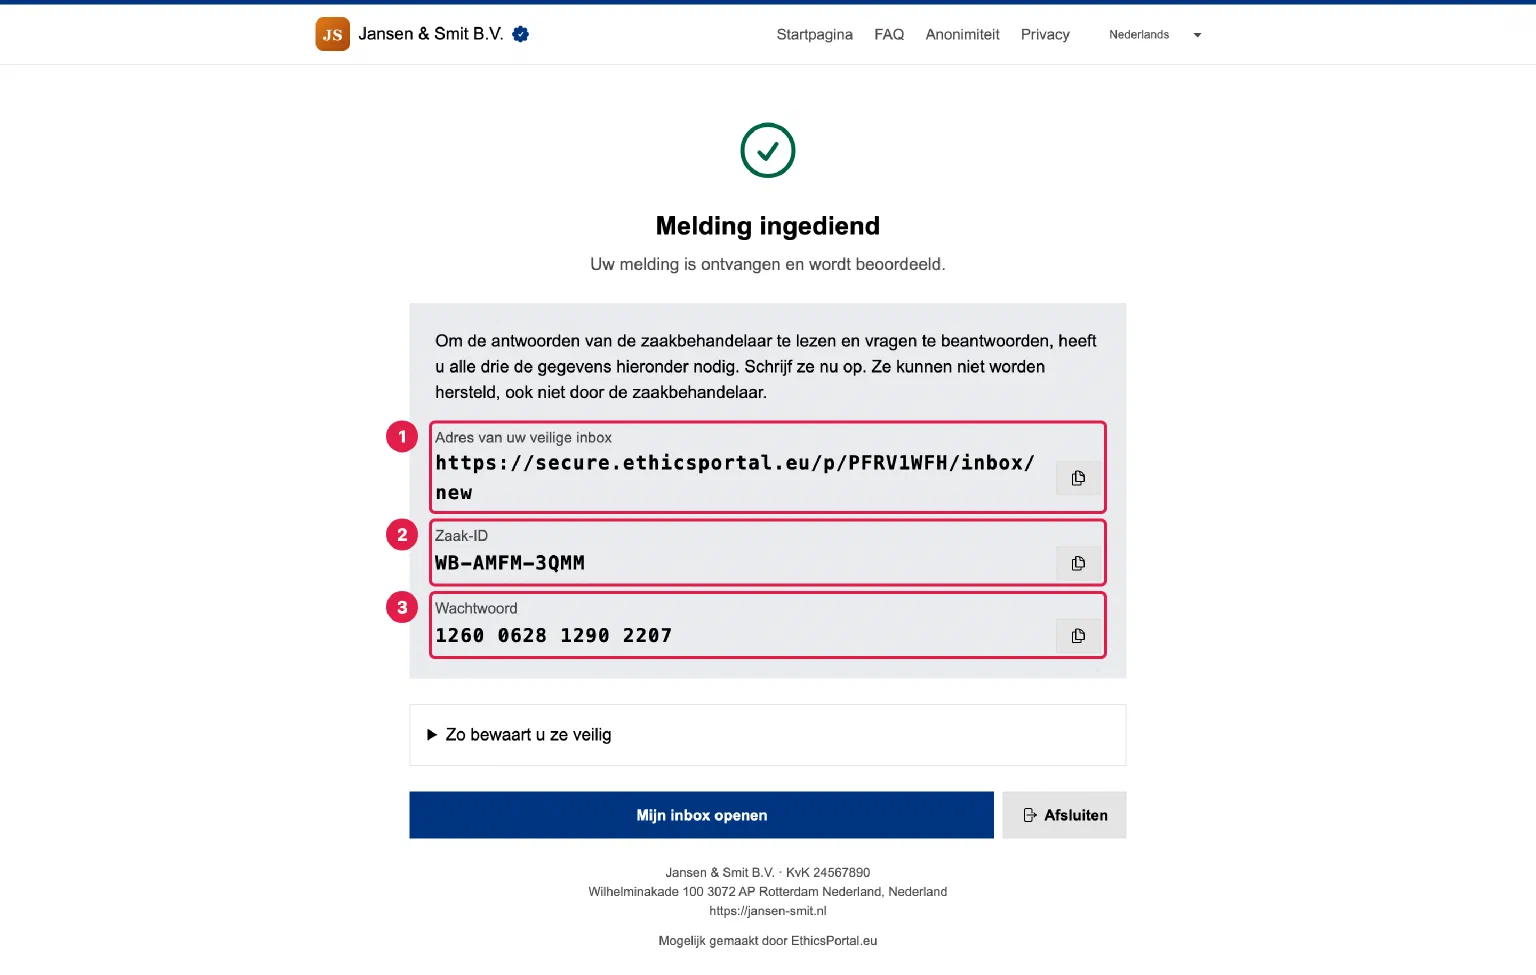
- Zaak-ID en wachtwoord. Na indiening ontvangt de melder een zaak-ID (
WB-XXXX-XXXX) en een door het systeem gegenereerd wachtwoord. Beide zijn vereist om de status te controleren en op berichten van de behandelaar te reageren - Namen van behandelaars worden nooit getoond. De melder ziet “Zaakbehandelaar” en niets meer
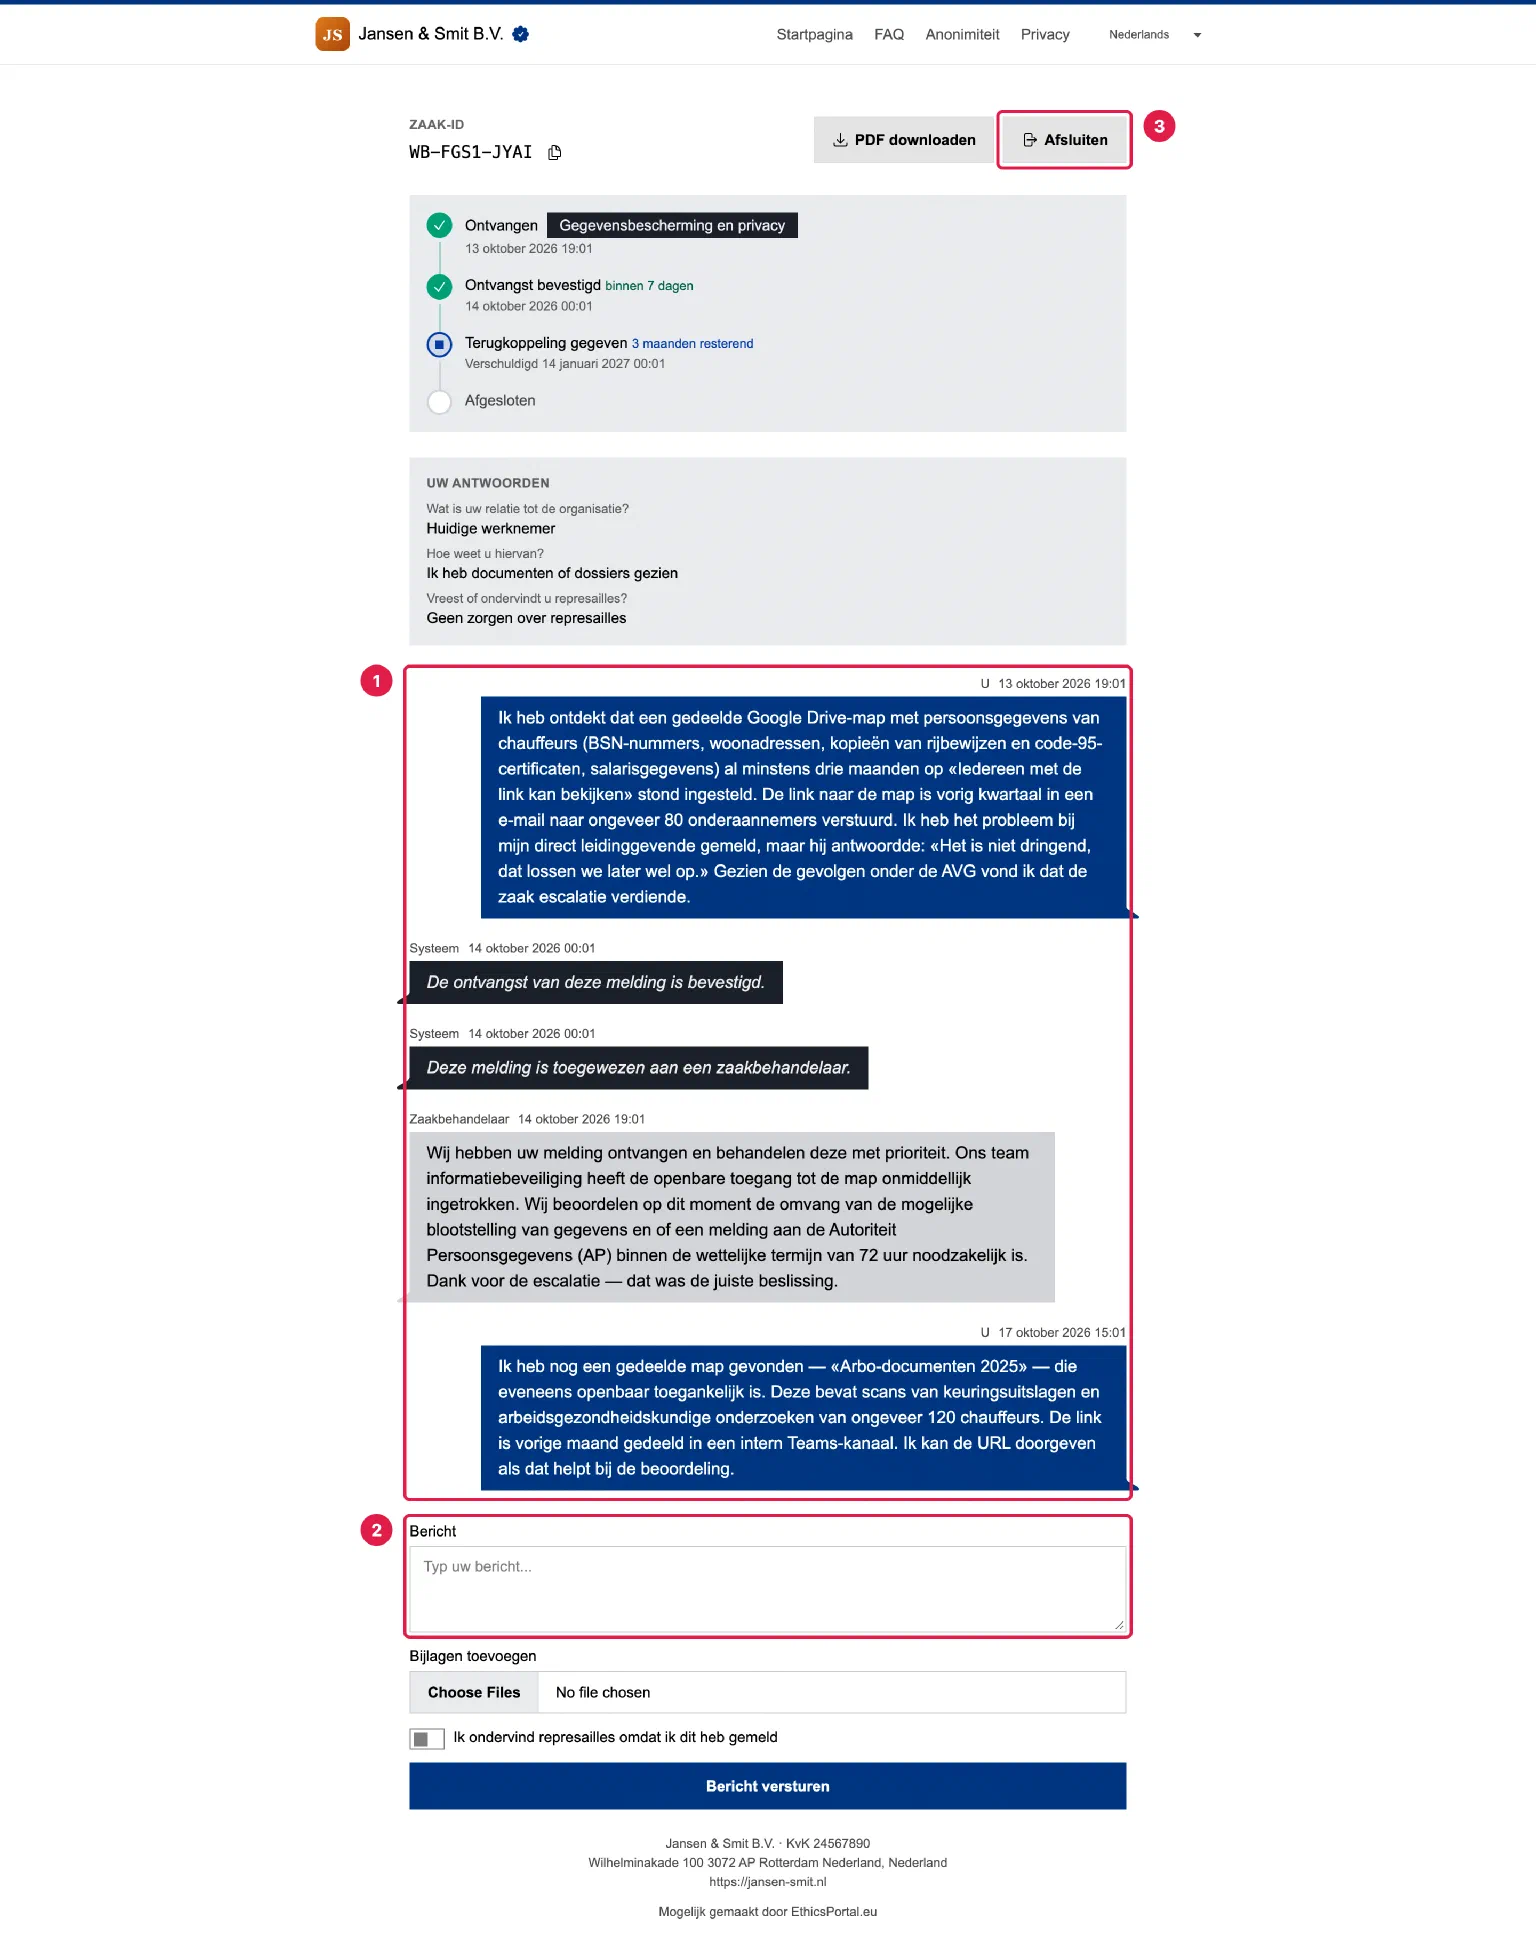
Wanneer melders terugkomen om hun zaak te controleren, voeren zij hun zaak-ID en wachtwoord in en zien zij alleen wat ze nodig hebben: status, berichten van de behandelaar en alle bestanden die zij hebben geüpload. De identiteit van behandelaars blijft verborgen achter een algemene aanduiding “Zaakbehandelaar”.
Wat er onder de motorkap zit #
Elke technische keuze dient één doel: u nalevend houden en uw melders beschermen.
- Versleuteld in rust. Meldingstekst, gegevens van de melder en berichten worden in de database versleuteld, en bijlagen worden versleuteld met een aparte sleutel per bestand
- Virusscanning. Alle geüploade bestanden worden server-side gescand op malware. Geïnfecteerde bestanden worden automatisch verwijderd
- Audit trail met uitsluitend toevoegingen. Elke actie wordt gelogd. Vermeldingen kunnen na aanmaak niet meer worden gewijzigd. Auditors krijgen wie wat deed en wanneer
- Tweefactorauthenticatie. TOTP-gebaseerde 2FA voor behandelaars- en beheerdersaccounts, via elke standaard authenticator-app. Melders loggen in met hun zaak-ID en een door het systeem gegenereerd wachtwoord, dat uitsluitend wordt opgeslagen als bcrypt-digest
- Automatische termijnbewaking. Ontvangstbevestigingstermijn van 7 dagen en terugkoppelingstermijn van 3 maanden met meldingen bij overschrijding
- In de EU gehoste meldgegevens. De kerngegevens van meldingen worden opgeslagen op Hetzner-servers in Neurenberg, Duitsland, met een back-upkopie van bijlagen in Falkenstein, Duitsland. De marketingwebsite wordt geleverd via Cloudflare (CDN, Verenigde Staten); het meldkanaal en het behandelaarsportaal niet. Waarborgen voor deze afzonderlijke verwerking van de openbare website staan in de Privacyverklaring
- SCIM 2.0-provisioning. Koppel uw identity provider — Okta, Microsoft Entra ID of elke SCIM 2.0-directory — om zaakbehandelaars automatisch te provisioneren en hun toegang tot meldingen direct in te trekken zodra zij uw organisatie verlaten. Genereer en roteer het verbindingstoken in de organisatie-instellingen en stel de rol in die nieuwe gebruikers ontvangen
- SAML 2.0 eenmalige aanmelding (SSO). Laat uw team zich authenticeren via uw identity provider — Okta, Microsoft Entra ID of elke SAML 2.0-provider. Per organisatie te configureren over een of meer e-maildomeinen, met optionele afdwinging (SSO verplicht stellen voor die domeinen) en optionele just-in-time provisioning van leden bij de eerste aanmelding
- Geen tracking. Geen analytics, geen trackingcookies, geen scripts van derden op het meldkanaal
Voor het artikelsgewijze overzicht van hoe elke functie aan de richtlijn voldoet, zie het dekkingsoverzicht van Richtlijn (EU) 2019/1937. Voor interpretatieve standpunten over de meerduidige bepalingen van de richtlijn, zie de interpretaties van Richtlijn (EU) 2019/1937.
Laatst bijgewerkt: