Come funziona EthicsPortal #
Flusso di attivazione #
1. Configura il tuo canale di segnalazione #
Crea l’account dell’organizzazione, quindi configura:
- Nome e logo dell’organizzazione: il tuo canale di segnalazione, la tua identità
- Categorie di segnalazione: frode, molestie, sicurezza, oppure definisci le tue
- Periodo di conservazione dei dati: 12, 24, 36 o 60 mesi, dopodiché eliminazione automatica
Al tuo canale di segnalazione viene assegnato un URL univoco non appena la configurazione viene salvata.
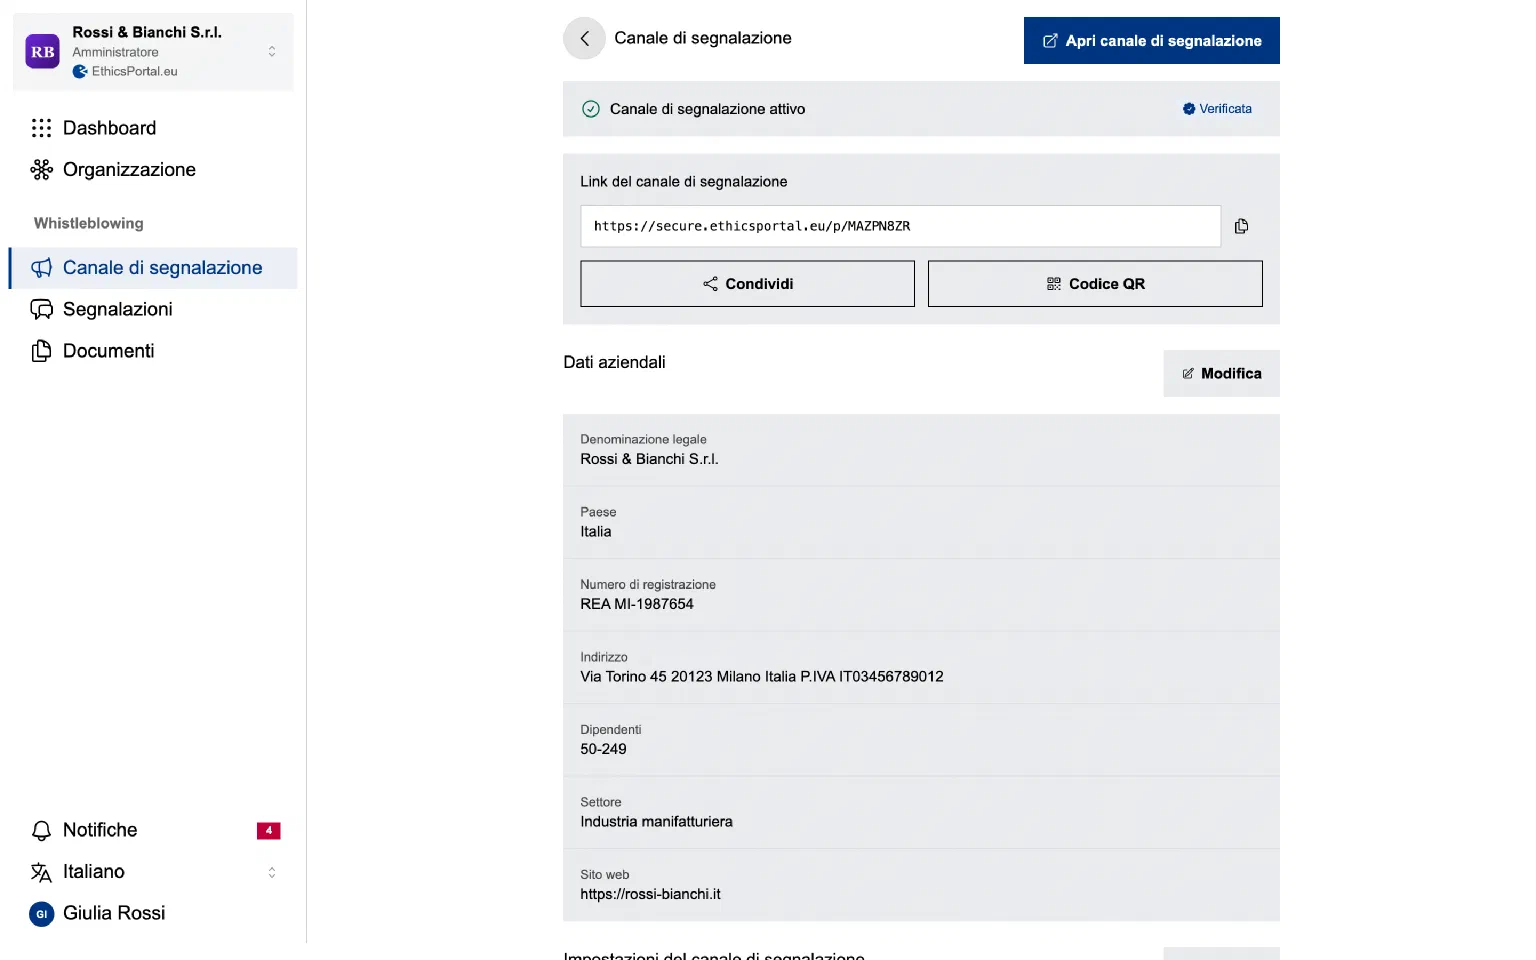
2. Condividi il link #
Ogni canale di segnalazione dispone di un link condivisibile e di un codice QR. Colloca il codice QR nelle aree comuni, nei servizi igienici, nel manuale del dipendente, nei kit di onboarding. I dipendenti vi accedono da qualsiasi browser. Non sono richiesti app, account o rete aziendale.
Ogni canale di segnalazione ha anche un proprio indirizzo email. I segnalanti che preferiscono scrivere dal proprio programma di posta inviano lì la segnalazione, che arriva come un caso qualsiasi.
Vedi il canale di segnalazione di EthicsPortal in produzione: secure.ethicsportal.eu/p/R8HXGNHO.
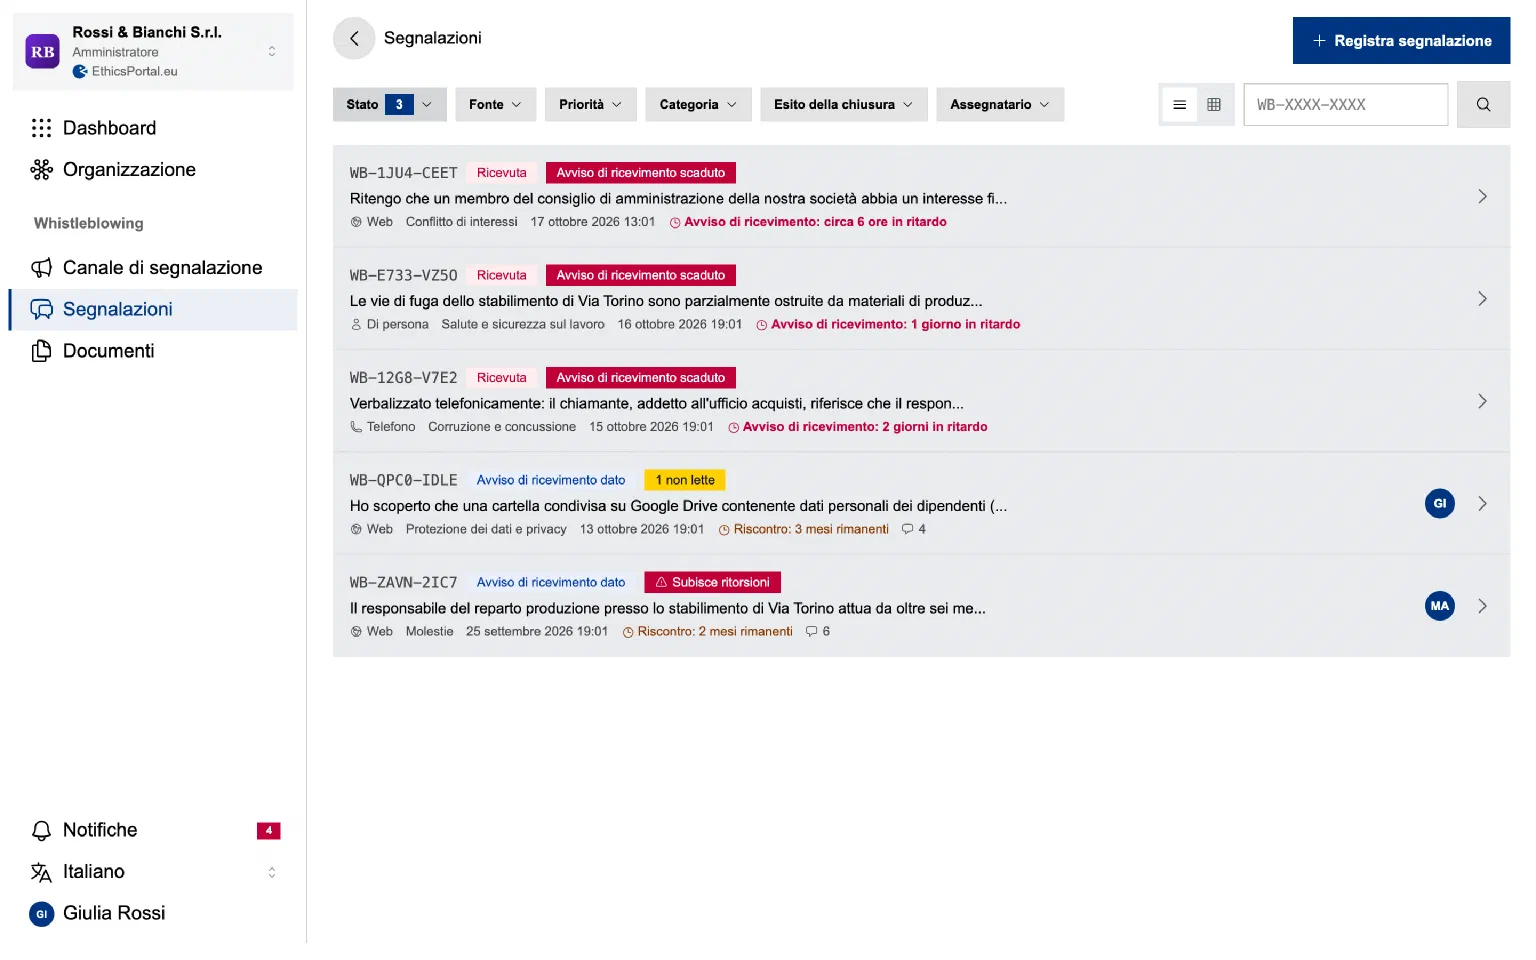
3. Gestisci il flusso di lavoro dei casi #
Quando arriva una segnalazione, ricevi una notifica via email. Dalla dashboard gestisci ogni caso in un’unica vista:
- Assegna e smista: indirizza i casi al gestore giusto e imposta una priorità (Bassa, Normale, Alta, Urgente) in fase di valutazione
- Filtra e cerca: trova i casi per stato, categoria o termine
- Segnalazioni via email: le email inviate all’indirizzo del canale diventano automaticamente casi. I gestori non vedono mai l’indirizzo del mittente e il segnalante riceve un ID del caso e una password per la posta sicura. È attivo per impostazione predefinita e l’organizzazione può disattivarlo. Come funziona
- Registra le segnalazioni esterne: hai ricevuto una segnalazione per telefono, per lettera o di persona? Creala manualmente in modo che tutto sia raccolto in un unico posto. Se il segnalante vuole seguire il caso online, EthicsPortal genera una password monouso da comunicargli
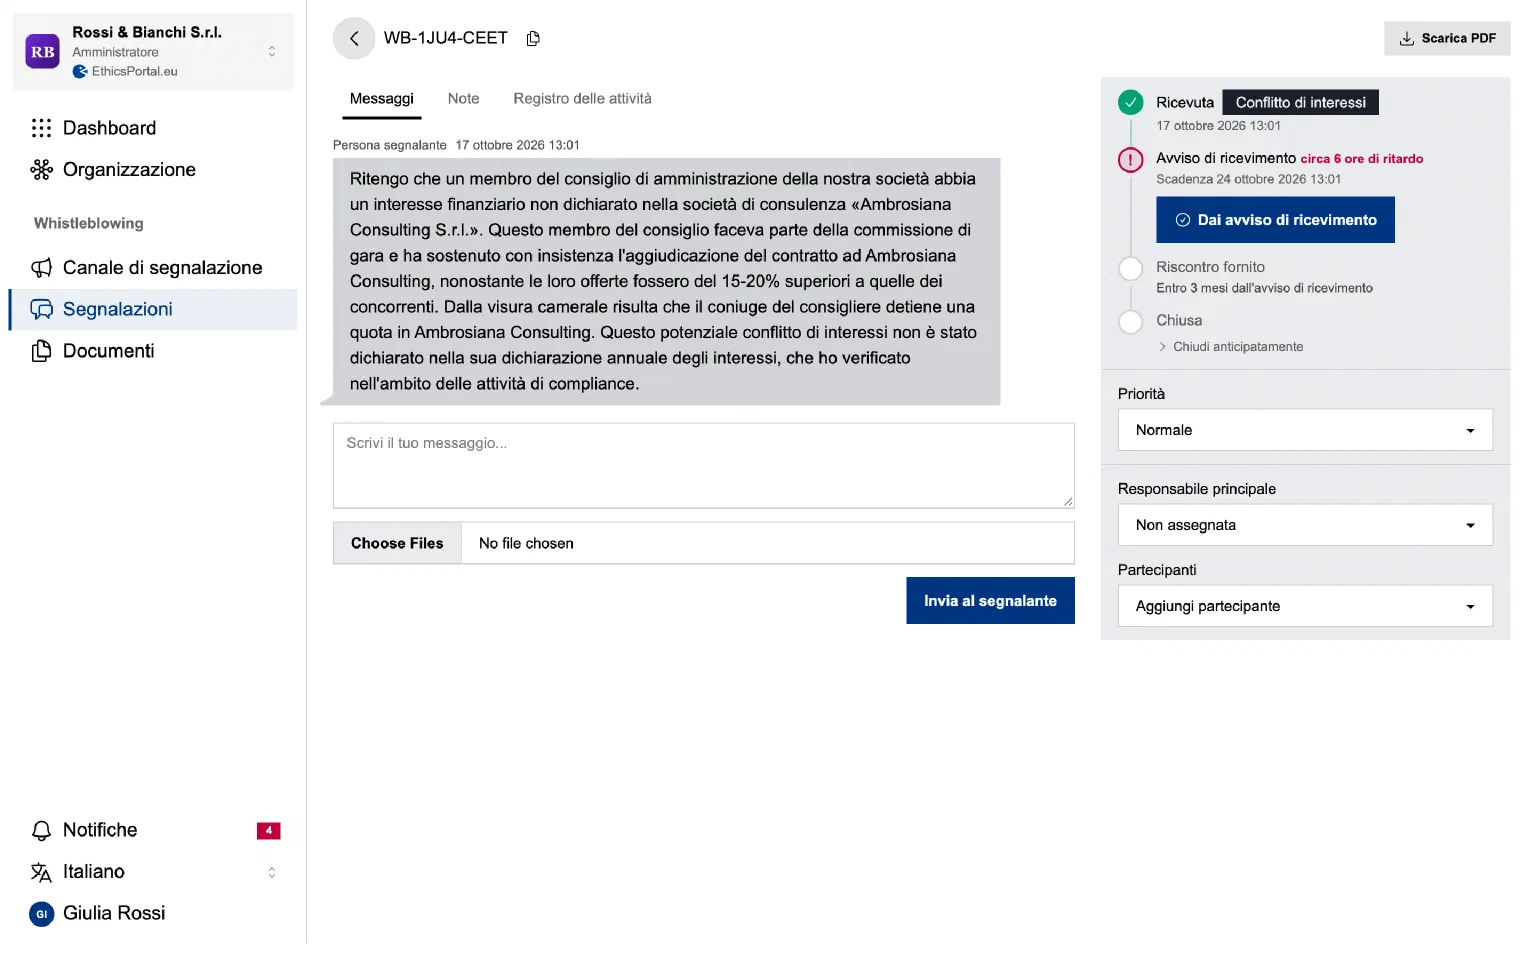
Apri un caso per gestirlo dall’inizio alla fine:
- Leggi la segnalazione completa: descrizione, categoria, risposte strutturate al modulo di acquisizione e file caricati. Le segnalazioni che evidenziano una preoccupazione di ritorsioni riportano un’evidente etichetta di urgenza (art. 19 della Direttiva)
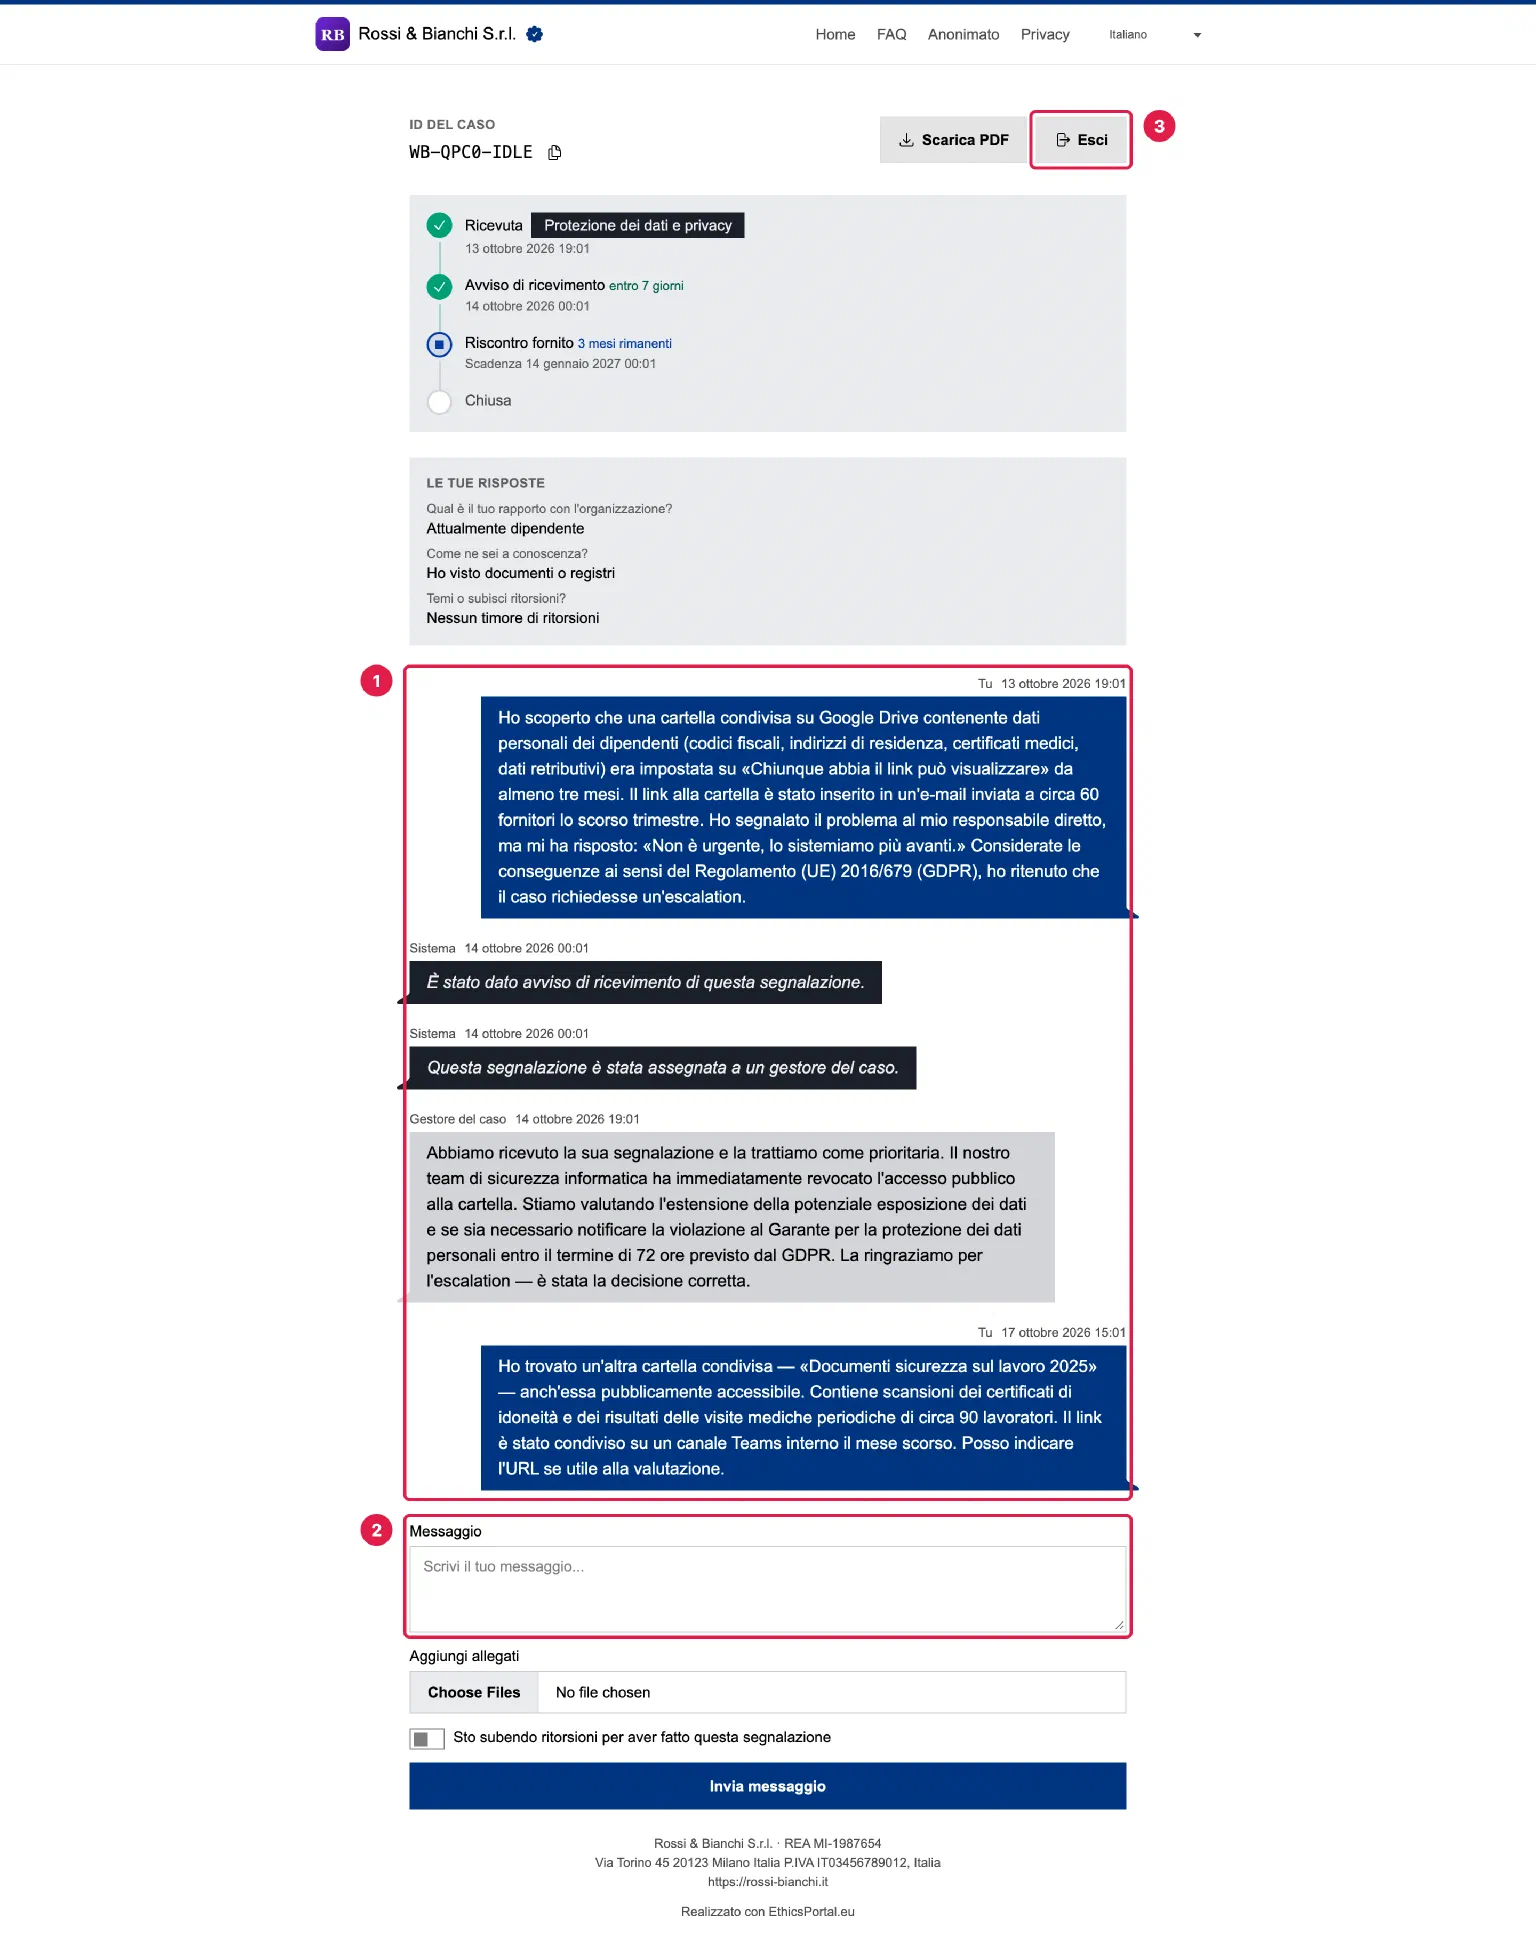
- Dai avviso di ricevimento: la Direttiva lo richiede entro 7 giorni. EthicsPortal monitora il termine e segnala automaticamente i casi in ritardo
- Comunica con il segnalante: messaggistica bidirezionale sicura, che il segnalante apre con un ID del caso e una password. Il segnalante resta anonimo e i nomi dei tuoi gestori non vengono mai rivelati
- Fornisci un riscontro: la Direttiva lo richiede entro 3 mesi. Monitorato automaticamente
- Aggiungi note interne: note invisibili al segnalante, visibili al tuo team
- Esporta in PDF: genera un fascicolo del caso completo per l’esame legale, le verifiche delle autorità o la documentazione di conformità
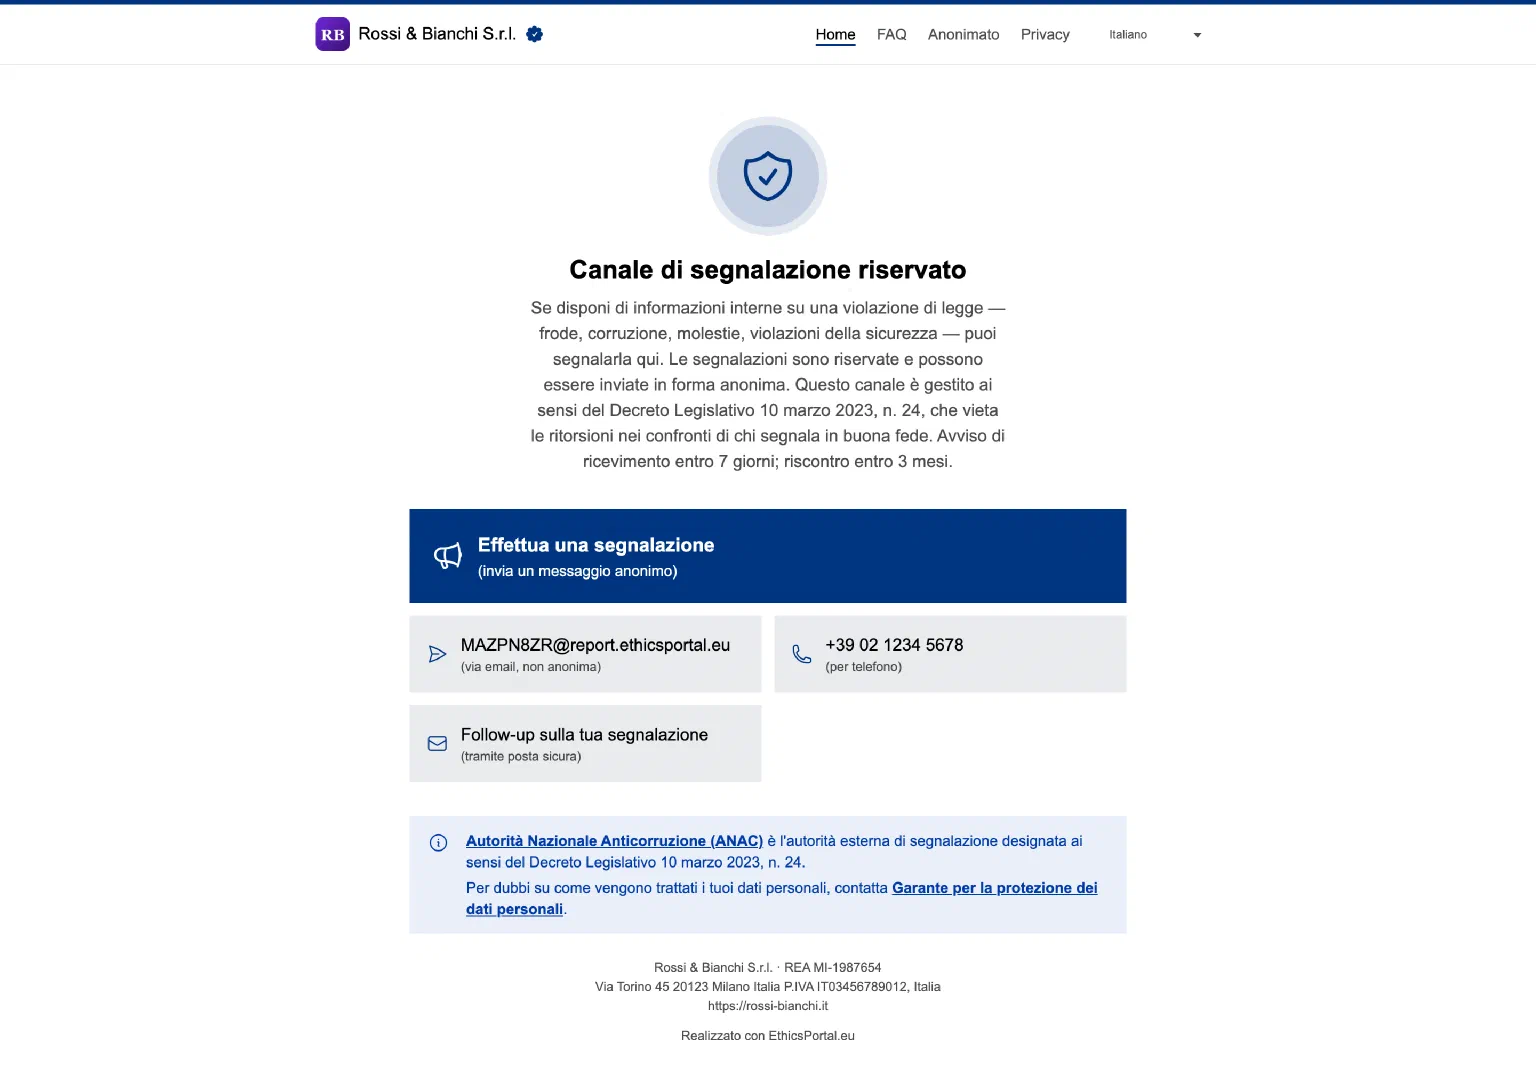
L’esperienza dei segnalanti #
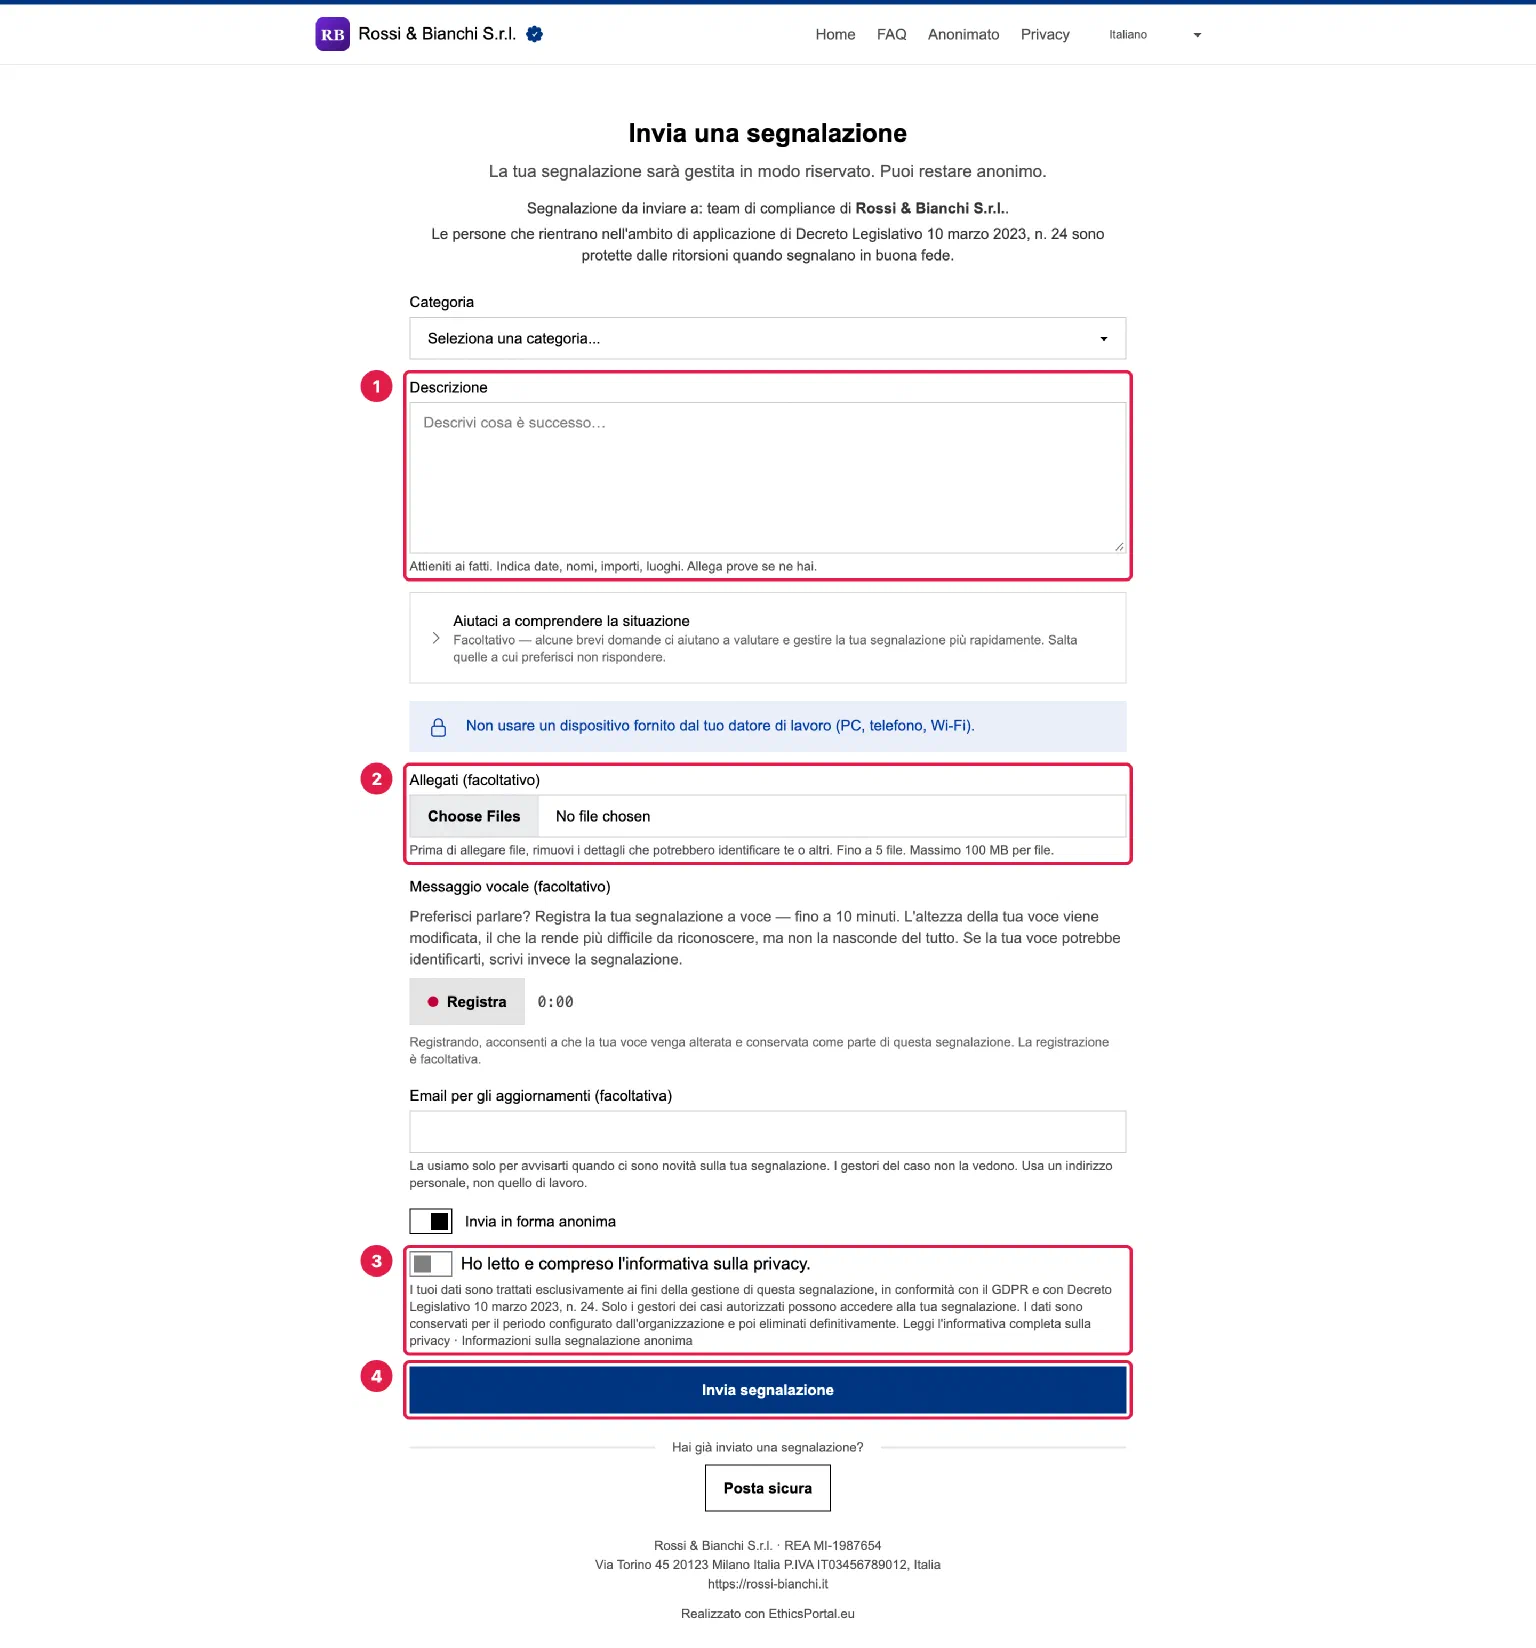
L’esperienza del segnalante è importante perché determina se le persone utilizzeranno effettivamente il canale.
- Nessun account, nessuna app, nessun login. Basta un browser su qualsiasi dispositivo, incluso un telefono personale con dati mobili
- Completamente anonima per impostazione predefinita. Nessun indirizzo IP dei segnalanti memorizzato con le segnalazioni o nei log dell’applicazione. I metadati dei file (EXIF, GPS, autore) vengono rimossi automaticamente prima dell’archiviazione
- Divulgazione facoltativa dell’identità. I segnalanti possono condividere il proprio nome se lo desiderano. Non è mai obbligatorio
- Oppure invia un’email. I segnalanti possono anche scrivere all’indirizzo del canale. L’email non è anonima, quindi la risposta che ricevono indica il modulo di segnalazione online a chi ha bisogno dell’anonimato
- Domande guidate facoltative. Una breve serie di domande, ignorabile e allineata alla Direttiva — rapporto con l’organizzazione (art. 4), come ne sono venuti a conoscenza, quando è avvenuto, se è stato segnalato in precedenza e se temono ritorsioni (art. 19) — aiuta i gestori nello smistamento. Ogni domanda è facoltativa, così l’anonimato non viene mai compromesso da una risposta obbligatoria
- ID del caso e password. Dopo l’invio il segnalante riceve un ID del caso (
WB-XXXX-XXXX) e una password generata dal sistema. Entrambi sono necessari per controllare gli aggiornamenti e rispondere ai messaggi del gestore - I nomi dei gestori non vengono mai mostrati. Il segnalante vede “Gestore del caso” e nulla di più
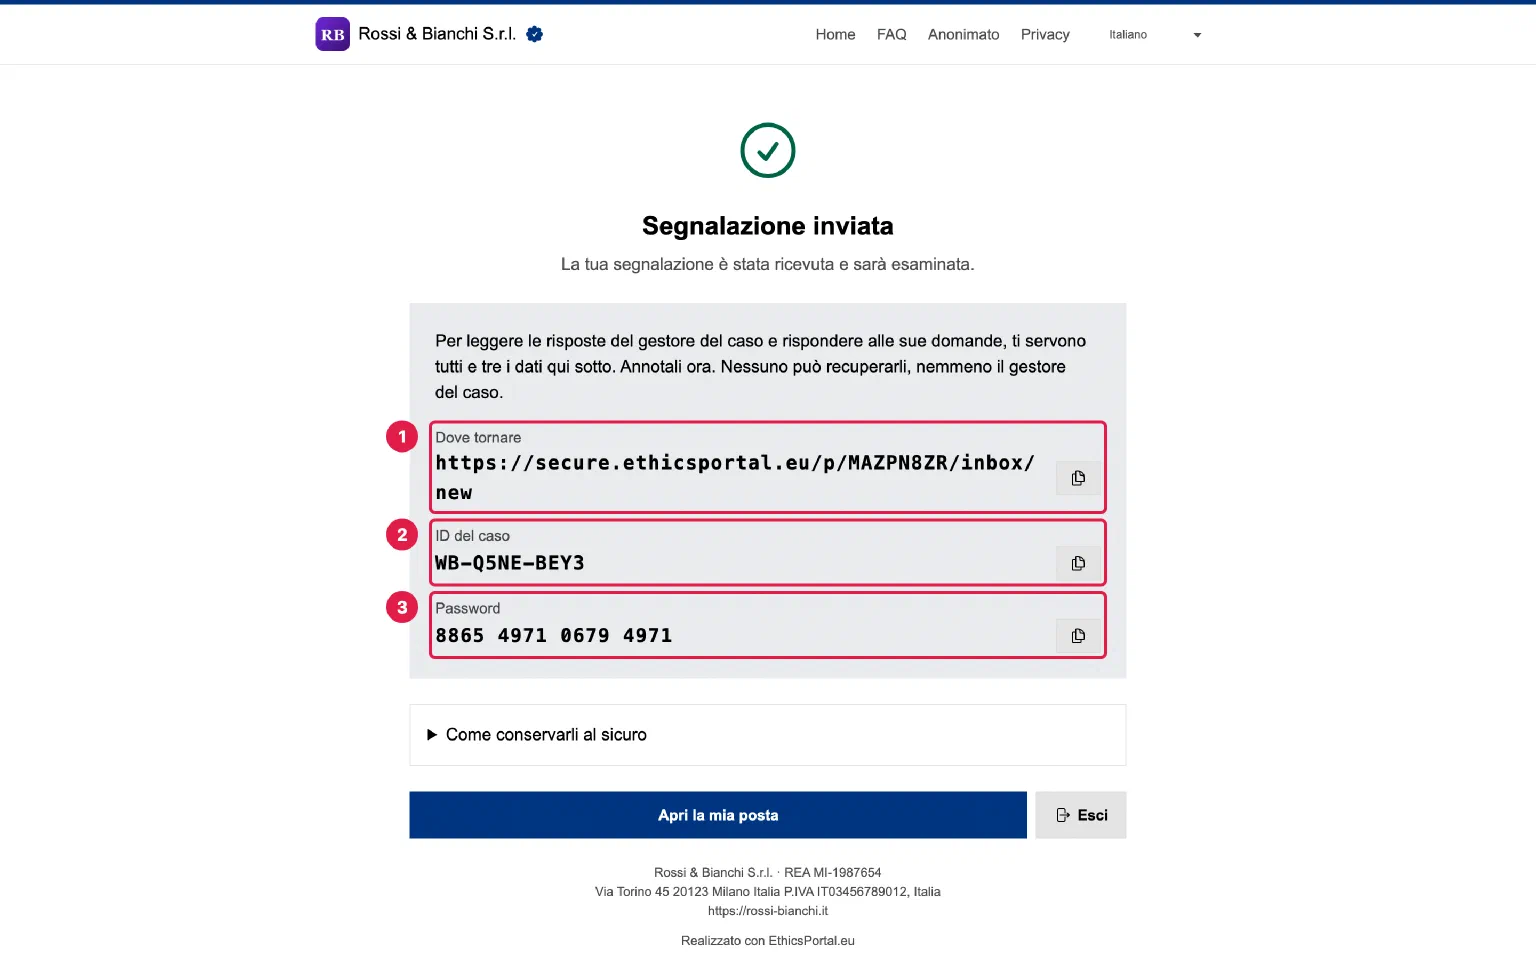
Quando i segnalanti ritornano per controllare il proprio caso, inseriscono l’ID del caso e la password e vedono solo ciò di cui hanno bisogno: stato, messaggi del gestore ed eventuali file caricati. Le identità dei gestori restano nascoste dietro l’etichetta generica “Gestore del caso”.
Cosa c’è sotto il cofano #
Ogni decisione tecnica serve a un solo scopo: mantenerti conforme e proteggere i tuoi segnalanti.
- Crittografia a riposo. Il testo delle segnalazioni, i dati del segnalante e i messaggi sono crittografati nel database, e i file allegati sono crittografati con una chiave distinta per ogni file
- Scansione antivirus. Tutti i file caricati vengono sottoposti a scansione antimalware lato server. I file infetti vengono rimossi automaticamente
- Registro delle attività in sola aggiunta. Ogni azione viene registrata. Le voci non possono essere modificate dopo la creazione. Gli organi di verifica ottengono chi ha fatto cosa e quando
- Autenticazione a due fattori. 2FA basata su TOTP per gli account dei gestori e degli amministratori, tramite qualsiasi app di autenticazione standard. I segnalanti accedono con l’ID del caso e una password generata dal sistema, memorizzata solo come digest bcrypt
- Monitoraggio automatico dei termini. Termini di 7 giorni per l’avviso di ricevimento e di 3 mesi per il riscontro, con notifiche per i ritardi
- Dati delle segnalazioni ospitati nell’UE. I dati principali delle segnalazioni sono archiviati su server Hetzner a Norimberga, in Germania, con una copia di backup degli allegati a Falkenstein, in Germania. Il sito di marketing è erogato tramite Cloudflare (CDN, Stati Uniti); il canale di segnalazione e il pannello di gestione no. Le garanzie per tale trattamento separato del sito pubblico sono documentate nell’Informativa sulla privacy
- Provisioning SCIM 2.0. Collega il tuo provider di identità — Okta, Microsoft Entra ID o qualsiasi directory SCIM 2.0 — per effettuare automaticamente il provisioning dei gestori dei casi e il deprovisioning nel momento in cui lasciano la tua organizzazione, revocando il loro accesso alle segnalazioni. Genera e ruota il token di connessione nelle impostazioni dell’organizzazione e imposta il ruolo che i nuovi utenti ricevono
- Single sign-on (SSO) SAML 2.0. Consenti al tuo team di autenticarsi tramite il tuo provider di identità — Okta, Microsoft Entra ID o qualsiasi provider SAML 2.0. Configurabile per organizzazione su uno o più domini email, con applicazione facoltativa (rendere l’SSO obbligatorio per tali domini) e provisioning just-in-time facoltativo dei membri al primo accesso
- Nessun tracciamento. Nessuno strumento di analisi, nessun cookie di tracciamento, nessuno script di terze parti sul canale di segnalazione
Per la mappa articolo per articolo di come ciascuna funzione soddisfa la Direttiva, consulta la mappa di copertura della Direttiva (UE) 2019/1937. Per le posizioni interpretative sulle disposizioni ambigue della Direttiva, consulta le interpretazioni della Direttiva (UE) 2019/1937.
Ultimo aggiornamento: