Authentification unique SAML avec Okta et Microsoft Entra ID
Votre équipe peut désormais se connecter à EthicsPortal via le fournisseur d’identité de votre entreprise. EthicsPortal prend en charge SAML 2.0 : il fonctionne avec Okta, Microsoft Entra ID et les autres fournisseurs SAML 2.0.
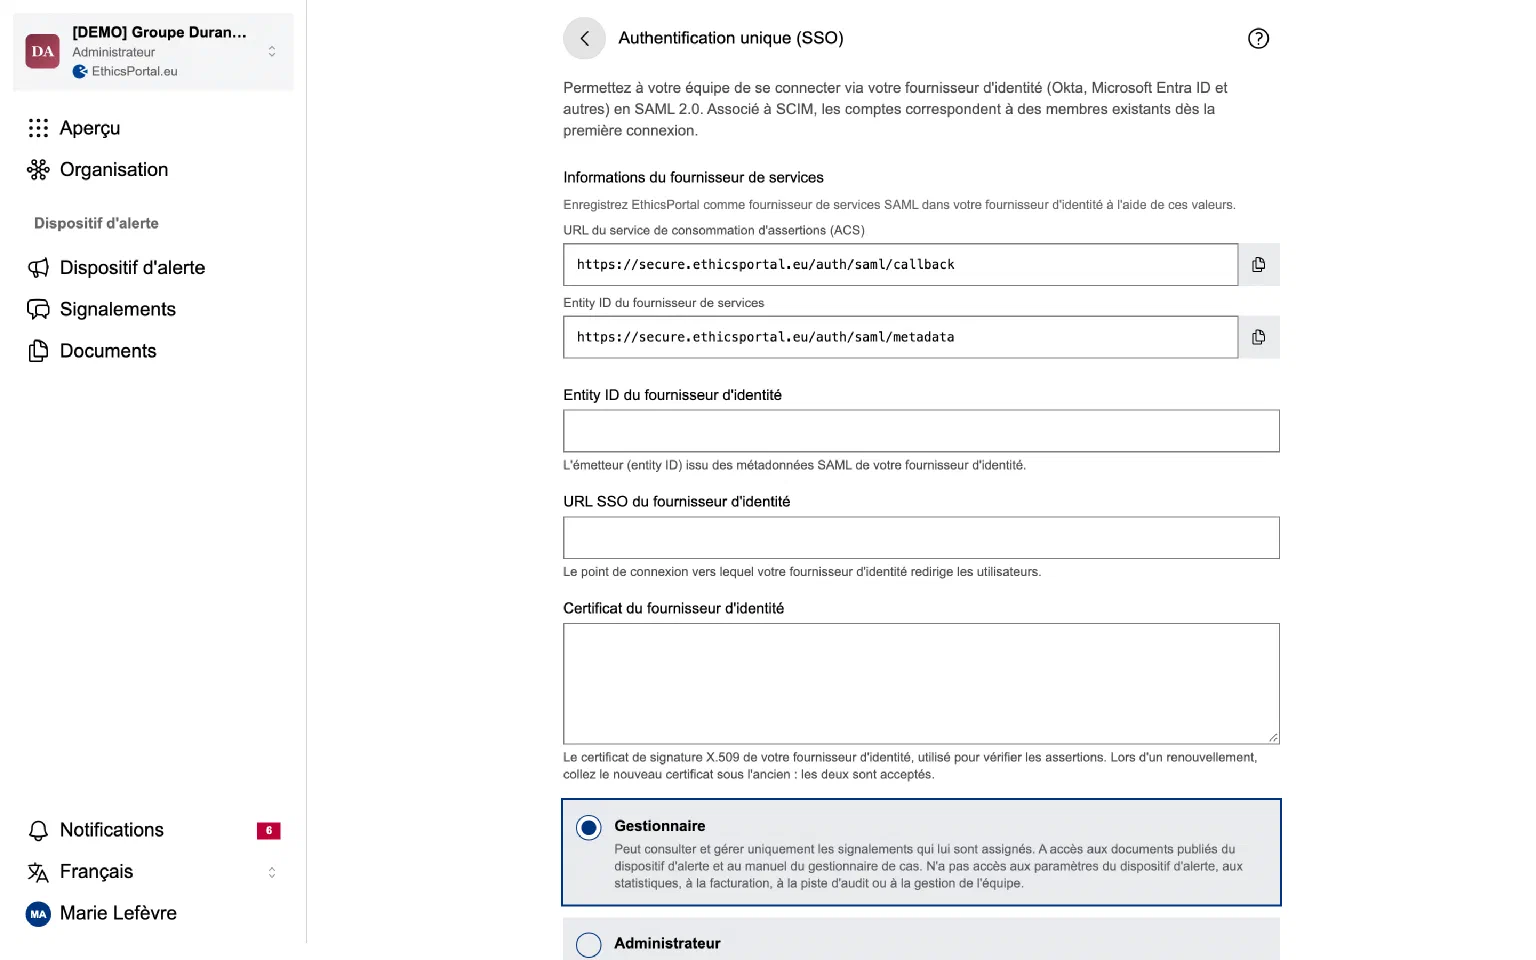
Un administrateur connecte le fournisseur dans les paramètres de l’organisation. Après avoir prouvé que vous possédez un domaine e-mail grâce à un enregistrement DNS, vous pouvez imposer l’authentification unique à toutes les adresses de ce domaine. Vous pouvez aussi laisser le fournisseur créer les comptes à la première connexion. Lorsque le fournisseur renouvelle son certificat de signature, collez le nouveau certificat sous l’ancien : la connexion continue de fonctionner pendant le changement.
Associez-la au provisionnement SCIM pour que les personnes qui quittent l’entreprise perdent automatiquement leur accès. Consultez le guide d’intégration de l’identité (en anglais).