Nouvelles fonctionnalités et améliorations d'EthicsPortal, le logiciel de dispositif d'alerte pour les organisations de l'UE. Chaque entrée présente ce qui change et pourquoi c'est utile.
EthicsPortal dispose désormais d’un serveur MCP. Un assistant IA compatible avec les serveurs MCP distants, comme Claude Code, peut l’utiliser pour travailler dans EthicsPortal à votre place. Il peut suivre le statut et les échéances des dossiers, configurer votre dispositif d’alerte, inviter des membres et consulter la piste d’audit.
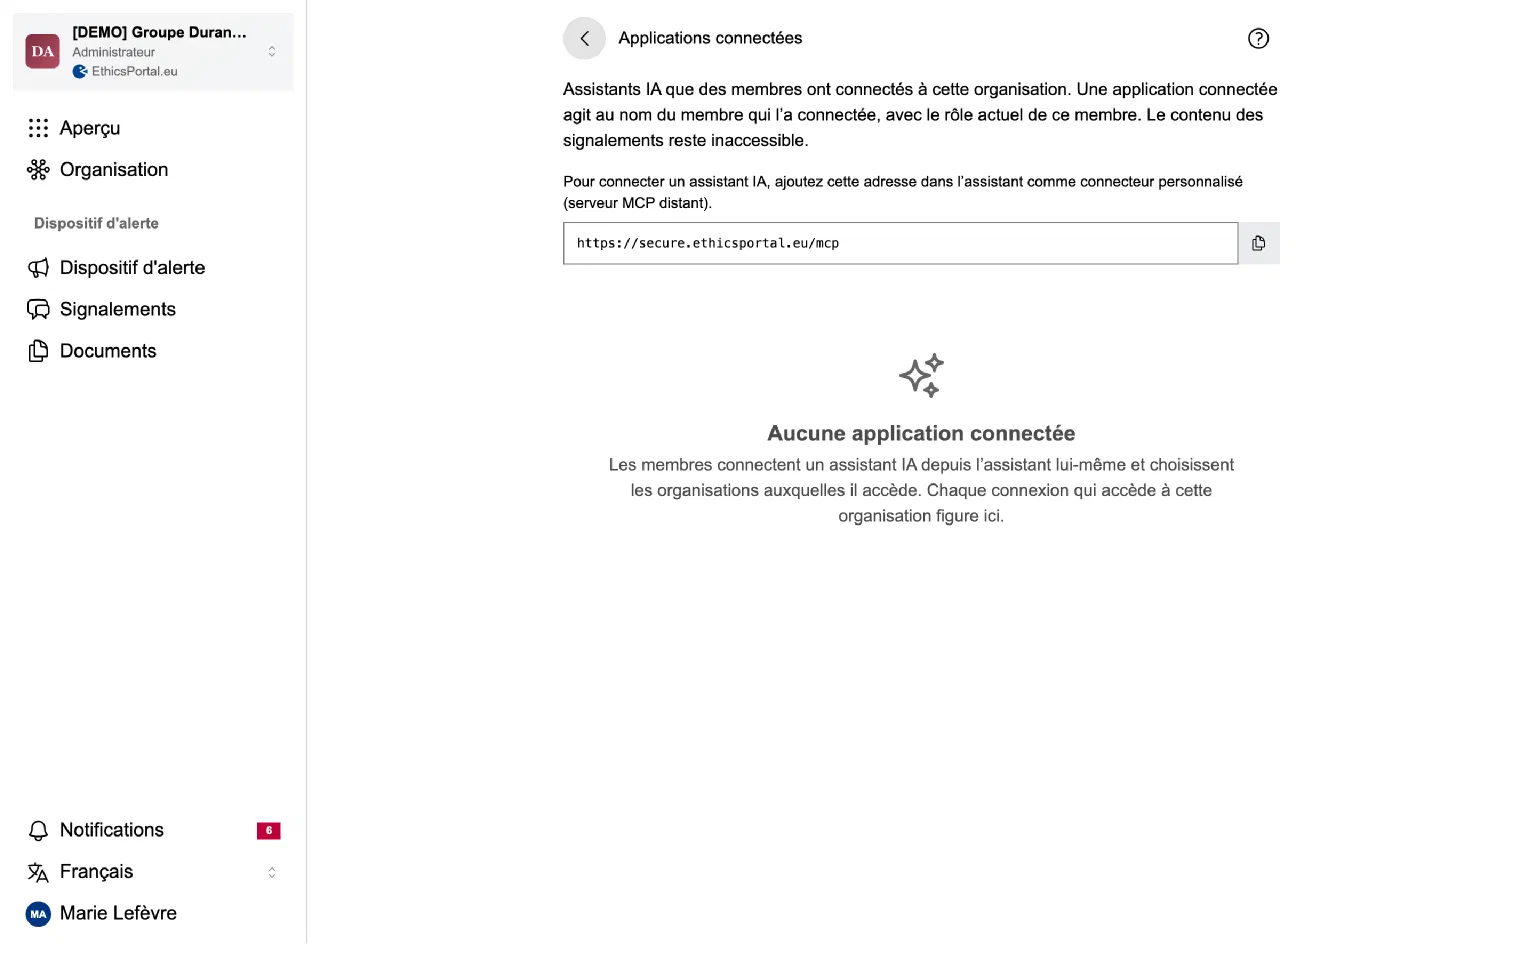
L’assistant agit en votre nom, avec votre rôle actuel, et uniquement dans les organisations que vous choisissez sur l’écran de consentement. Il n’a jamais accès au contenu des signalements, à l’identité du signalant, aux messages, aux notes ni aux pièces jointes. Ses actions figurent dans la piste d’audit, avec la mention d’un assistant IA. Les administrateurs voient chaque connexion sous Applications connectées et peuvent la supprimer.
Pour commencer, ajoutez https://secure.ethicsportal.eu/mcp à votre assistant. Une personne sans compte peut en créer un pendant la connexion et laisser l’assistant créer sa première organisation. Consultez la documentation du serveur MCP (en anglais).
Vous pouvez désormais connecter EthicsPortal à vos outils de GRC, de ticketing ou de reporting. L’API REST fournit le statut et les échéances des signalements, et les webhooks informent vos systèmes de chaque changement dans un dossier. Le contenu des signalements, les messages, les notes et les pièces jointes ne sont jamais accessibles par l’API.
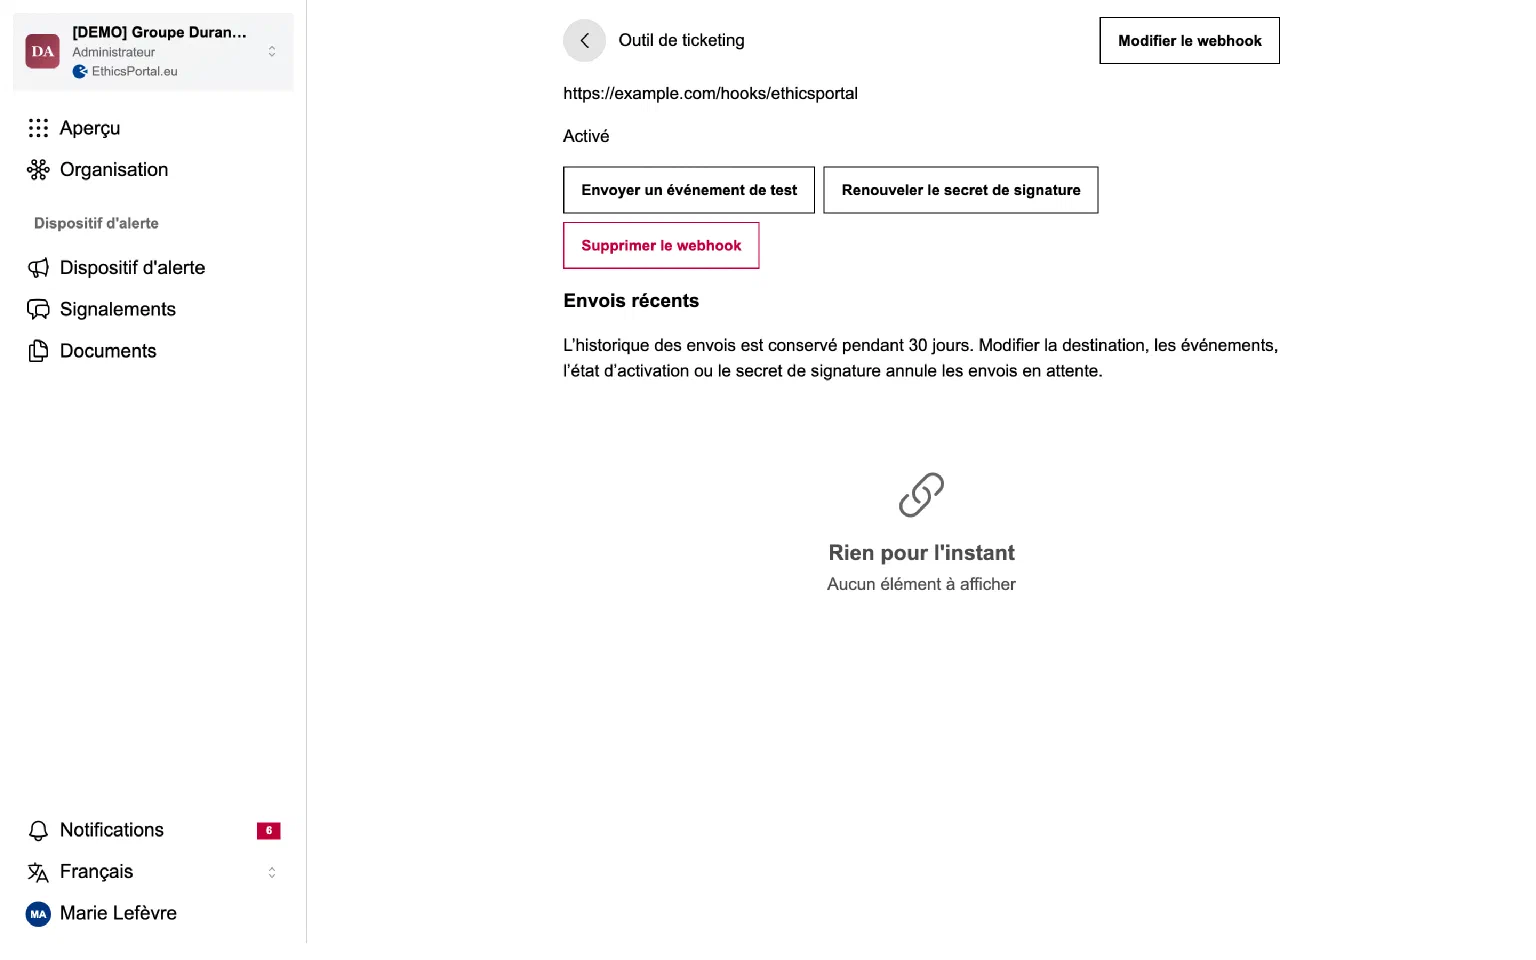
Les administrateurs créent les jetons d’organisation et les points de terminaison des webhooks dans les paramètres de l’organisation. Chaque webhook affiche l’historique de ses envois. Vous pouvez relancer un envoi, renouveler le secret de signature et envoyer un événement de test. L’accès à l’API est ouvert lorsque l’organisation a accepté l’accord de traitement des données en vigueur.
Commencez par le guide de démarrage ou consultez la page sur les webhooks dans la documentation développeurs (en anglais).
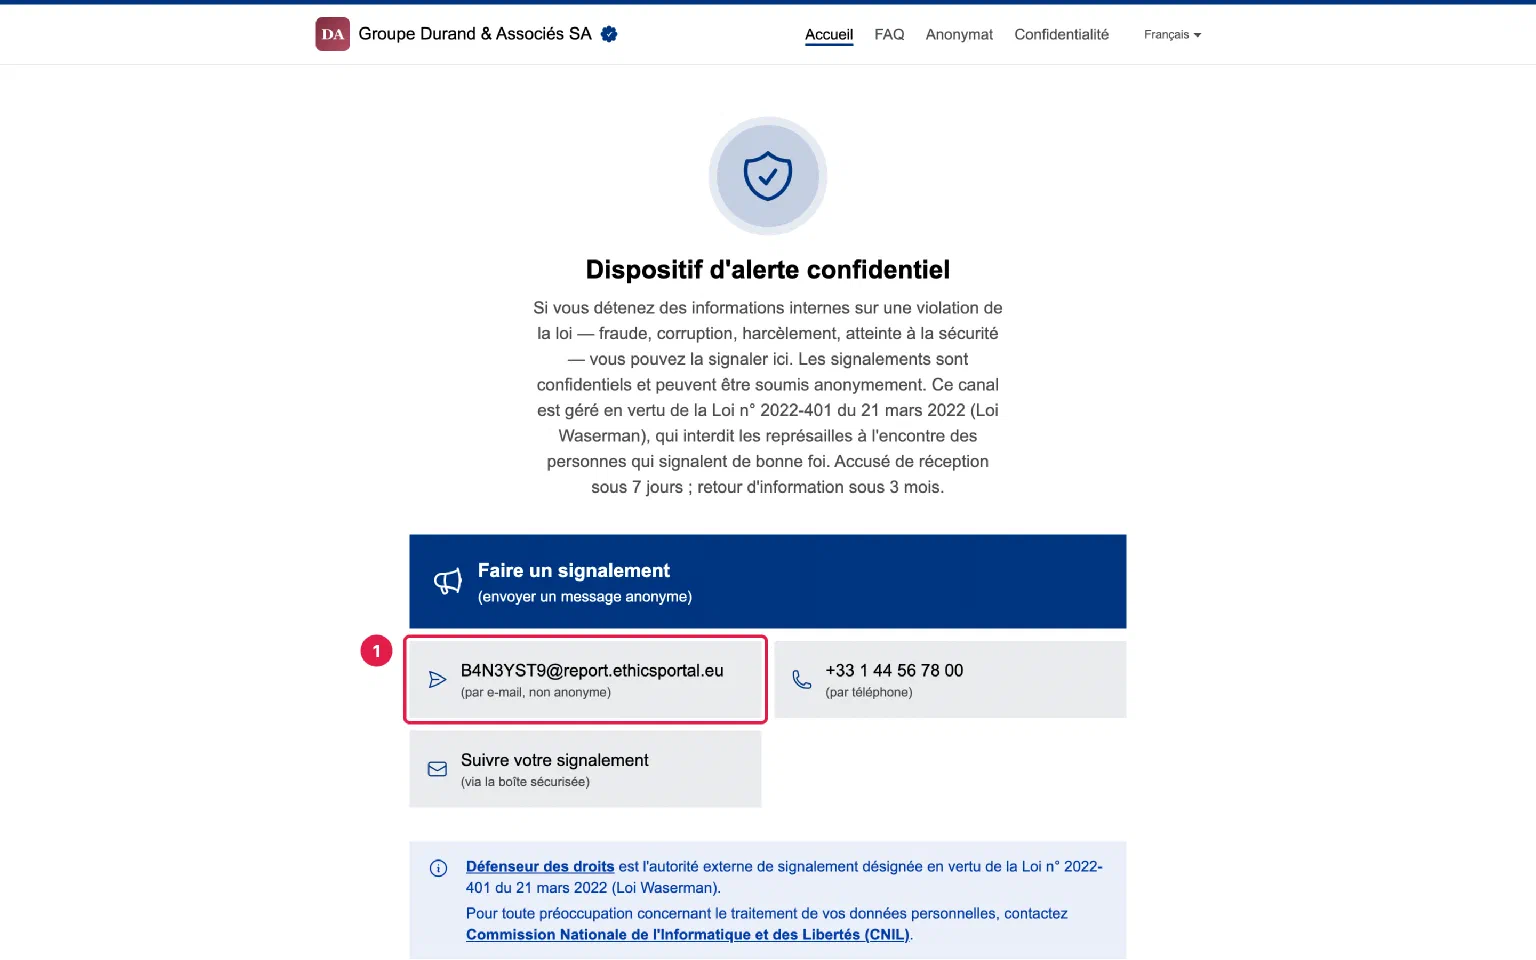
Chaque dispositif d’alerte dispose désormais de sa propre adresse e-mail. Un e-mail envoyé à cette adresse devient un dossier, comme un signalement déposé par le formulaire de signalement en ligne. L’auteur du signalement reçoit une référence du dossier et un mot de passe à usage unique pour la messagerie sécurisée, où l’échange se poursuit.
Les personnes chargées du traitement ne voient jamais l’adresse de l’expéditeur. Elle est stockée chiffrée et sert uniquement à envoyer l’accusé de réception et les avis de nouveaux messages. Le formulaire de signalement en ligne propose aussi un champ e-mail facultatif pour les nouvelles, avec la même protection : un lanceur d’alerte anonyme peut ainsi être prévenu lorsqu’on lui répond.
Les signalements par e-mail sont activés par défaut. Un administrateur peut les désactiver dans les paramètres du dispositif. Découvrez comment les signalements par e-mail sont reçus et protégés.
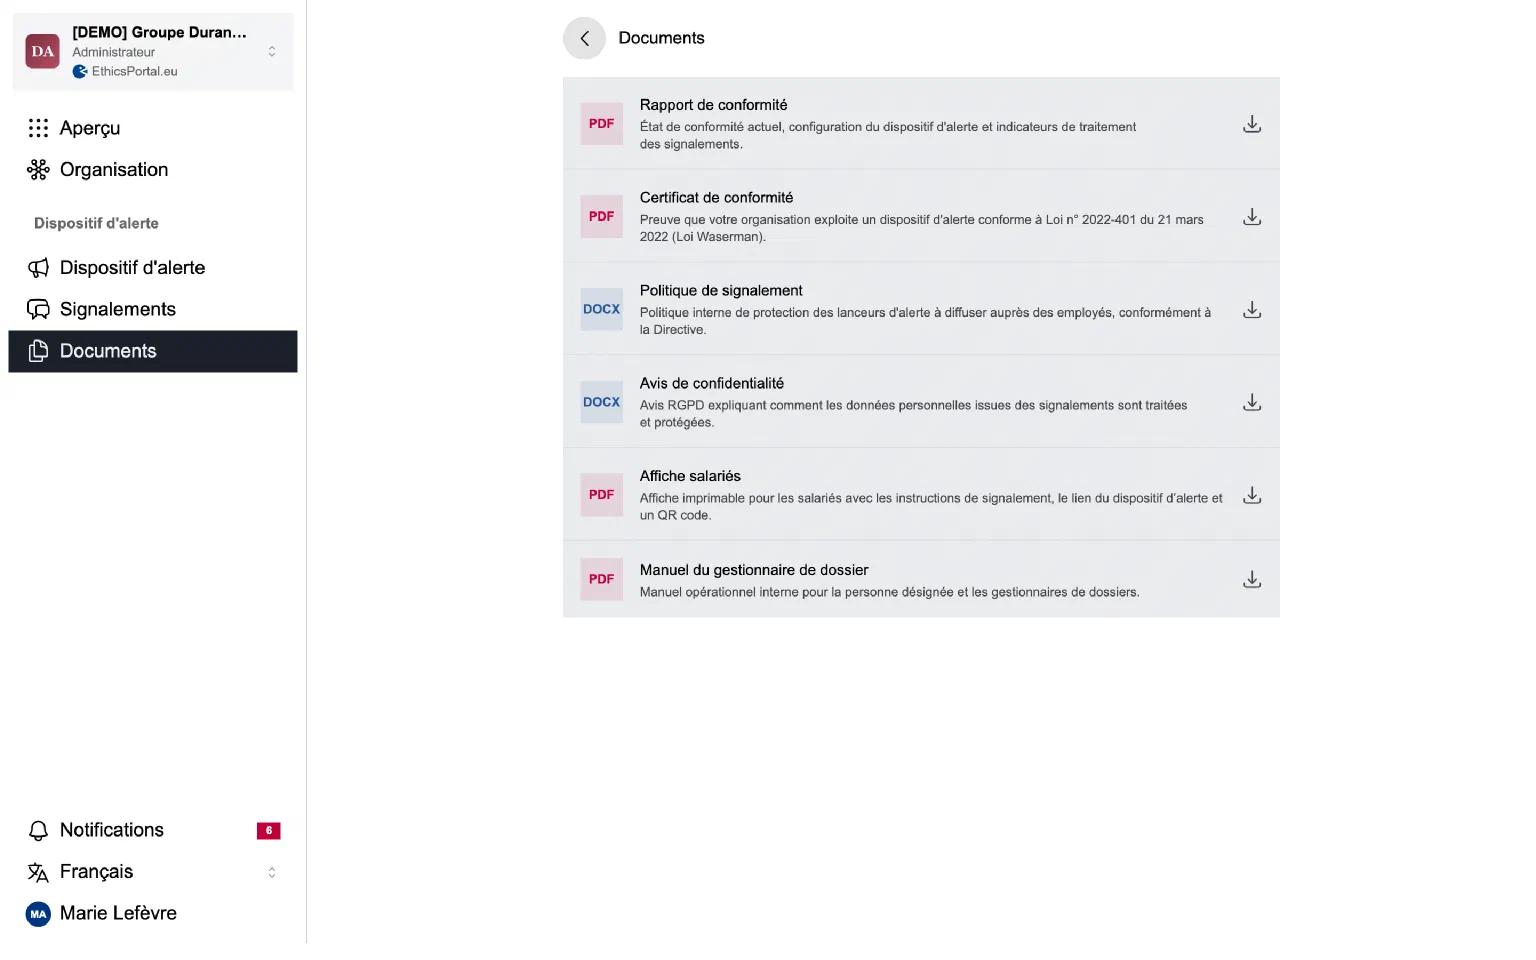
EthicsPortal génère désormais ses documents PDF au format PDF/UA-1 balisé. Cela concerne le rapport de conformité, le certificat de conformité, l’affiche du dispositif d’alerte, le manuel de traitement des dossiers et les exports de dossiers. Chaque fichier comporte un titre, une langue de document et une structure balisée : les lecteurs d’écran peuvent suivre ses titres et ses tableaux.
Les organismes publics et de nombreuses entreprises doivent acheter des documents accessibles. Consultez la déclaration d’accessibilité pour connaître l’état actuel d’EthicsPortal.
Les organisations établies en Suisse peuvent désormais exploiter leur dispositif d’alerte avec EthicsPortal. La Suisse n’a pas de loi générale sur les lanceurs d’alerte : les dispositifs suisses appliquent donc volontairement le niveau d’exigence de la directive européenne sur les lanceurs d’alerte, avec une formulation suisse. Les documents citent la loi fédérale sur la protection des données (LPD) au lieu du RGPD et indiquent le pays où les données sont hébergées.
L’accord de traitement des données comporte une section consacrée à la LPD. Les équipes suisses peuvent utiliser EthicsPortal en français, en allemand, en italien ou en anglais.
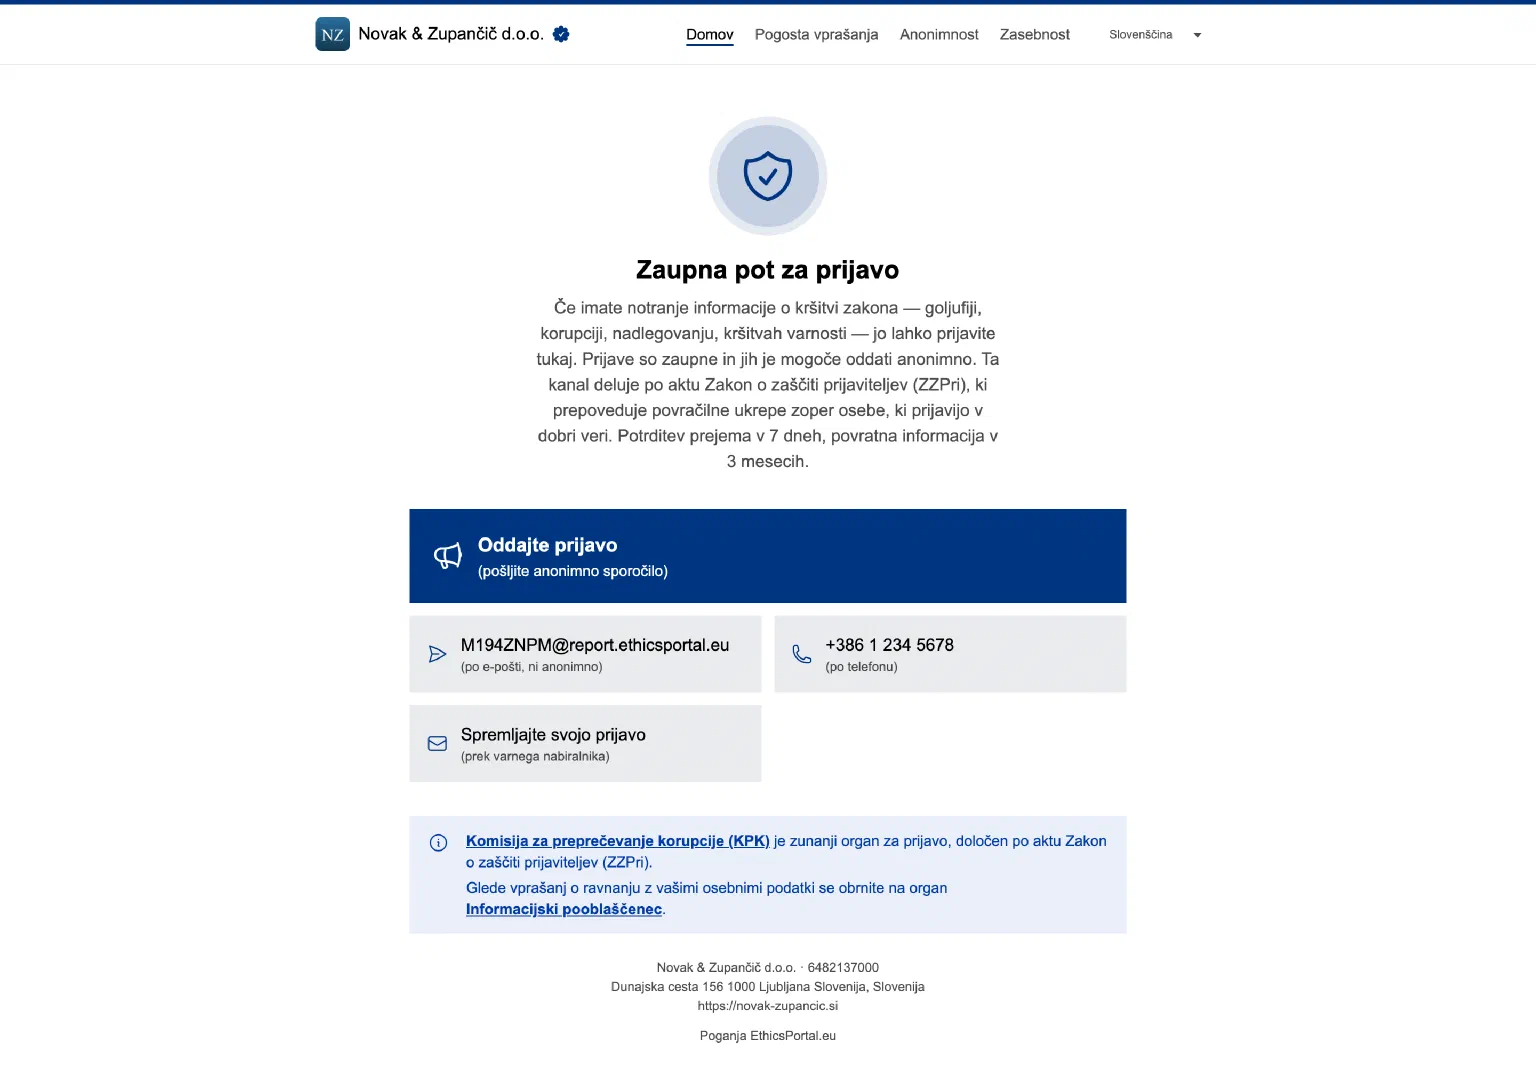
Les organisations établies en Slovénie peuvent désormais exploiter leur dispositif d’alerte avec EthicsPortal. Le formulaire de signalement en ligne, la messagerie sécurisée et les écrans de traitement des dossiers sont disponibles en slovène, la 14e langue d’EthicsPortal.
Les dispositifs et les documents slovènes sont configurés pour la loi sur la protection des lanceurs d’alerte (ZZPri). Ils désignent la Commission pour la prévention de la corruption (KPK) comme autorité de signalement externe.
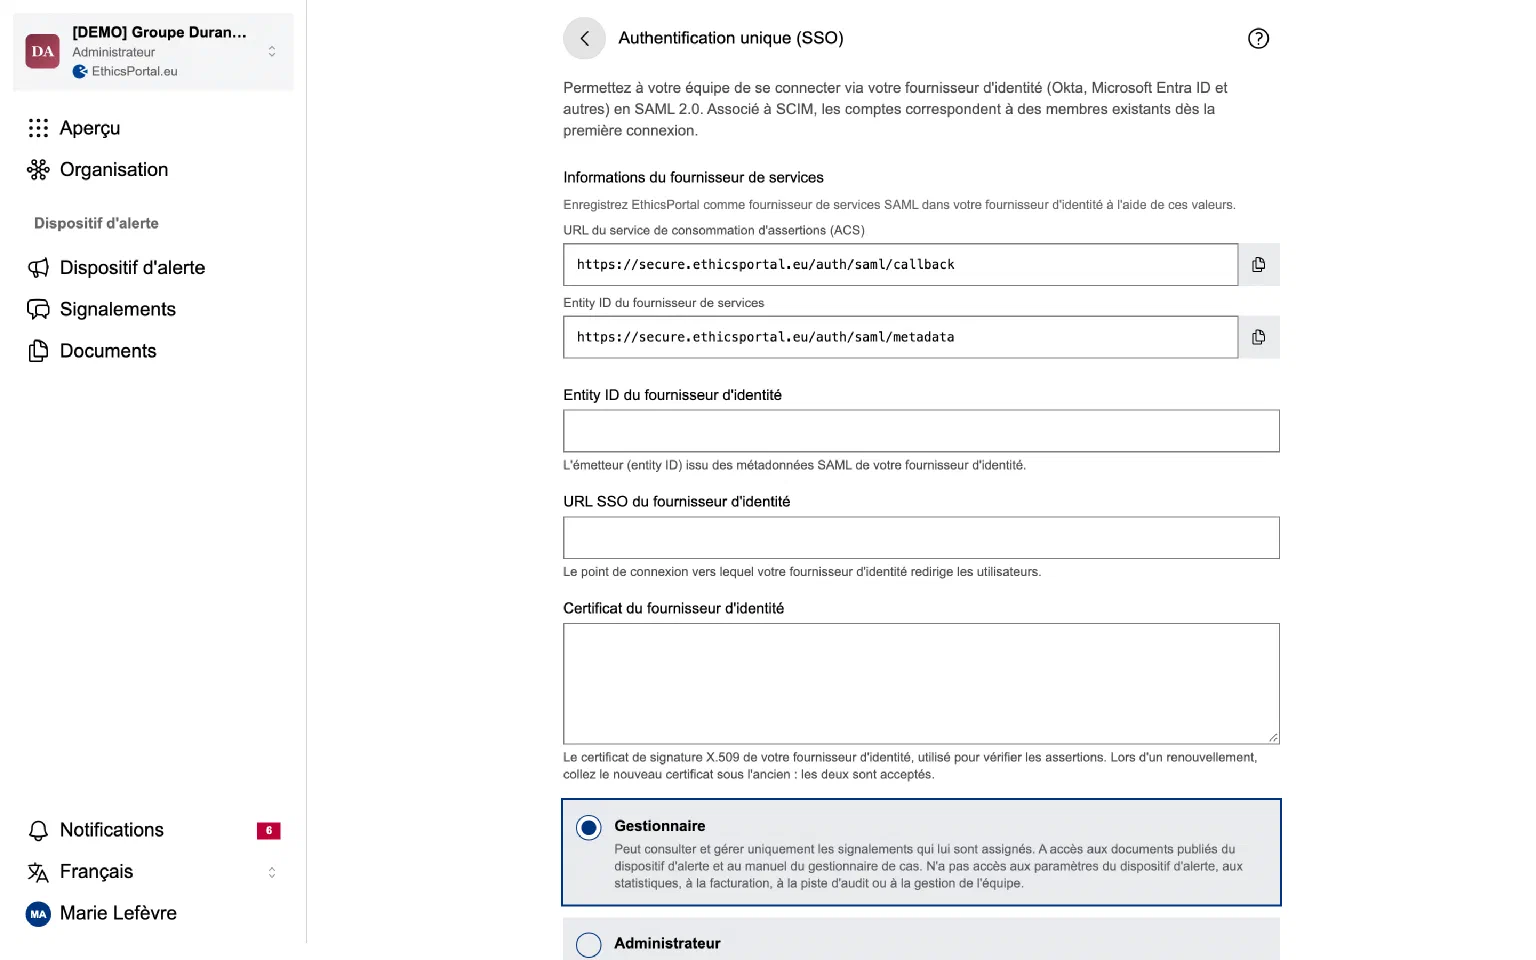
Votre équipe peut désormais se connecter à EthicsPortal via le fournisseur d’identité de votre entreprise. EthicsPortal prend en charge SAML 2.0 : il fonctionne avec Okta, Microsoft Entra ID et les autres fournisseurs SAML 2.0.
Un administrateur connecte le fournisseur dans les paramètres de l’organisation. Après avoir prouvé que vous possédez un domaine e-mail grâce à un enregistrement DNS, vous pouvez imposer l’authentification unique à toutes les adresses de ce domaine. Vous pouvez aussi laisser le fournisseur créer les comptes à la première connexion. Lorsque le fournisseur renouvelle son certificat de signature, collez le nouveau certificat sous l’ancien : la connexion continue de fonctionner pendant le changement.
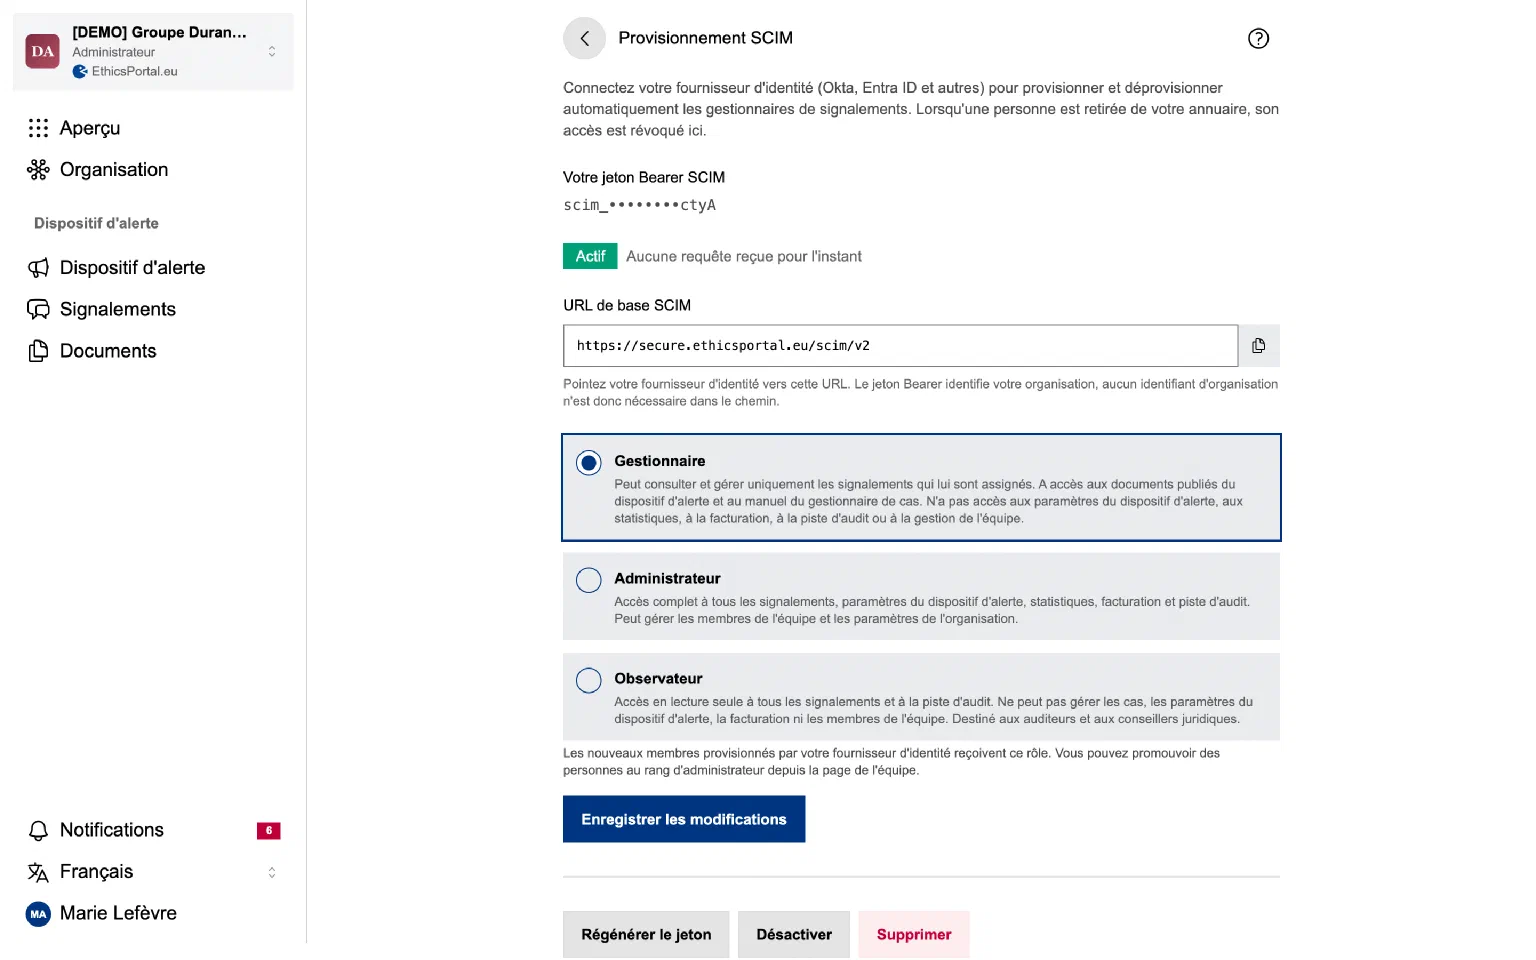
EthicsPortal prend désormais en charge SCIM 2.0. Okta, Microsoft Entra ID ou un autre annuaire SCIM peut créer, modifier et désactiver les membres de votre organisation. Lorsqu’une personne quitte l’entreprise et que l’annuaire la désactive, son accès aux dossiers prend fin.
Un administrateur génère le jeton SCIM dans les paramètres de l’organisation et choisit le rôle attribué aux nouveaux membres : personne chargée du traitement, administrateur ou lecteur. Consultez le guide d’intégration de l’identité (en anglais).
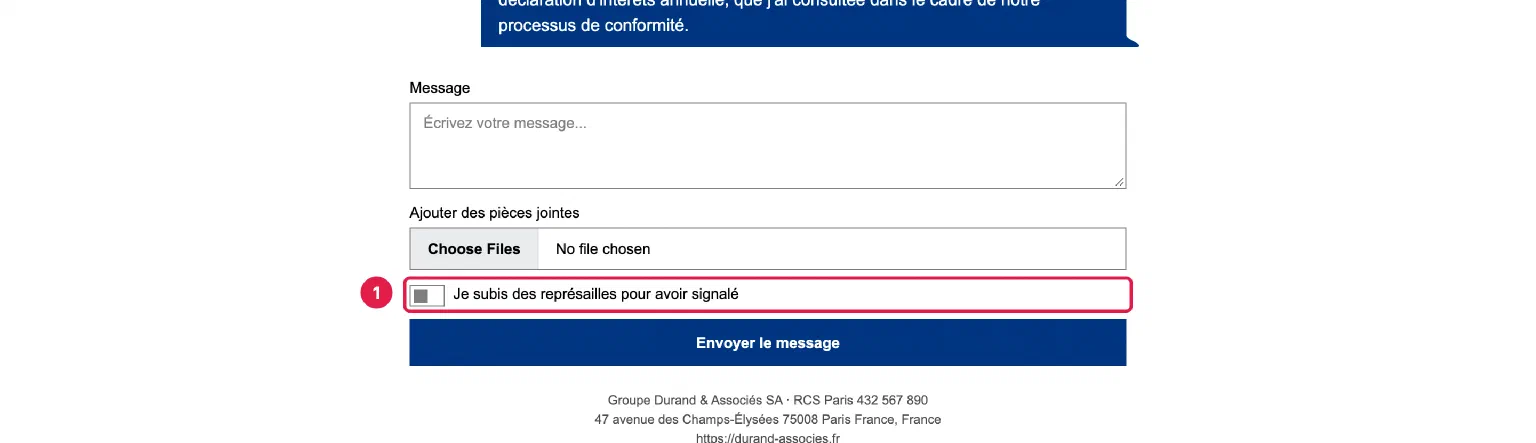
Les représailles commencent souvent après le signalement. Un lanceur d’alerte peut désormais indiquer, dans la messagerie sécurisée, qu’un message de suivi concerne des représailles. Le dossier reçoit alors un badge d’urgence dans la liste des dossiers et sur la page du dossier, et l’échange indique que le message a été signalé, de sorte que les deux parties le voient.
Le même badge apparaît lorsqu’un lanceur d’alerte indique dans le formulaire de signalement qu’il craint ou subit des représailles. Cela vous aide à mettre en œuvre la protection contre les représailles prévue à l’article 19 de la directive (UE) 2019/1937.
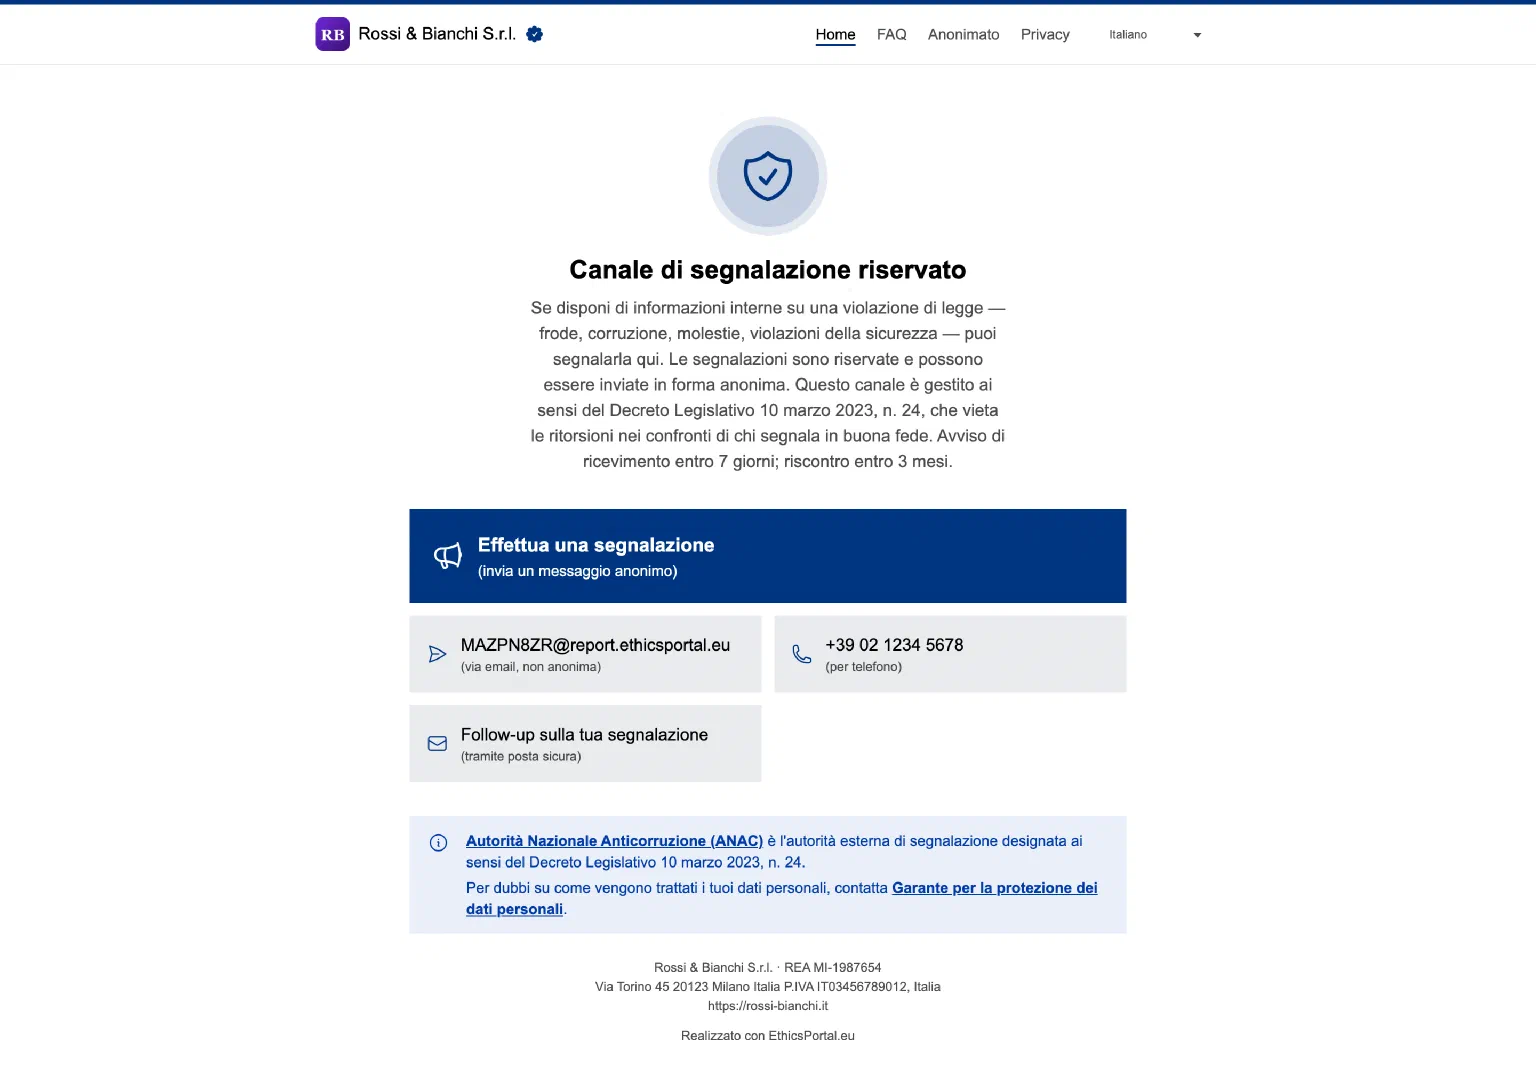
Les organisations établies en Italie, en Espagne, aux Pays-Bas et au Portugal peuvent désormais exploiter leur dispositif d’alerte avec EthicsPortal dans leur langue. Le formulaire de signalement en ligne, la messagerie sécurisée, les écrans de traitement des dossiers, les e-mails et les documents générés sont disponibles en italien, en espagnol, en néerlandais et en portugais.
Chaque dispositif est configuré pour sa loi nationale et désigne l’autorité de signalement externe :
Italie : décret législatif n° 24/2023, avec l’ANAC
Espagne : loi 2/2023, avec l’Autorité indépendante de protection de l’informateur (AAI)
Pays-Bas : loi sur la protection des lanceurs d’alerte (Wet bescherming klokkenluiders), avec le Huis voor Klokkenluiders