Cómo funciona EthicsPortal #
Flujo de implementación #
1. Configure su canal de denuncias #
Cree la cuenta de la organización y, a continuación, configure:
- Nombre y logotipo de la organización: su canal de denuncias, su identidad
- Categorías de comunicación: fraude, acoso, seguridad o defina las suyas propias
- Período de conservación de los datos: 12, 24, 36 o 60 meses; después se eliminan automáticamente
A su canal de denuncias se le asigna una URL única en cuanto se guarda la configuración.
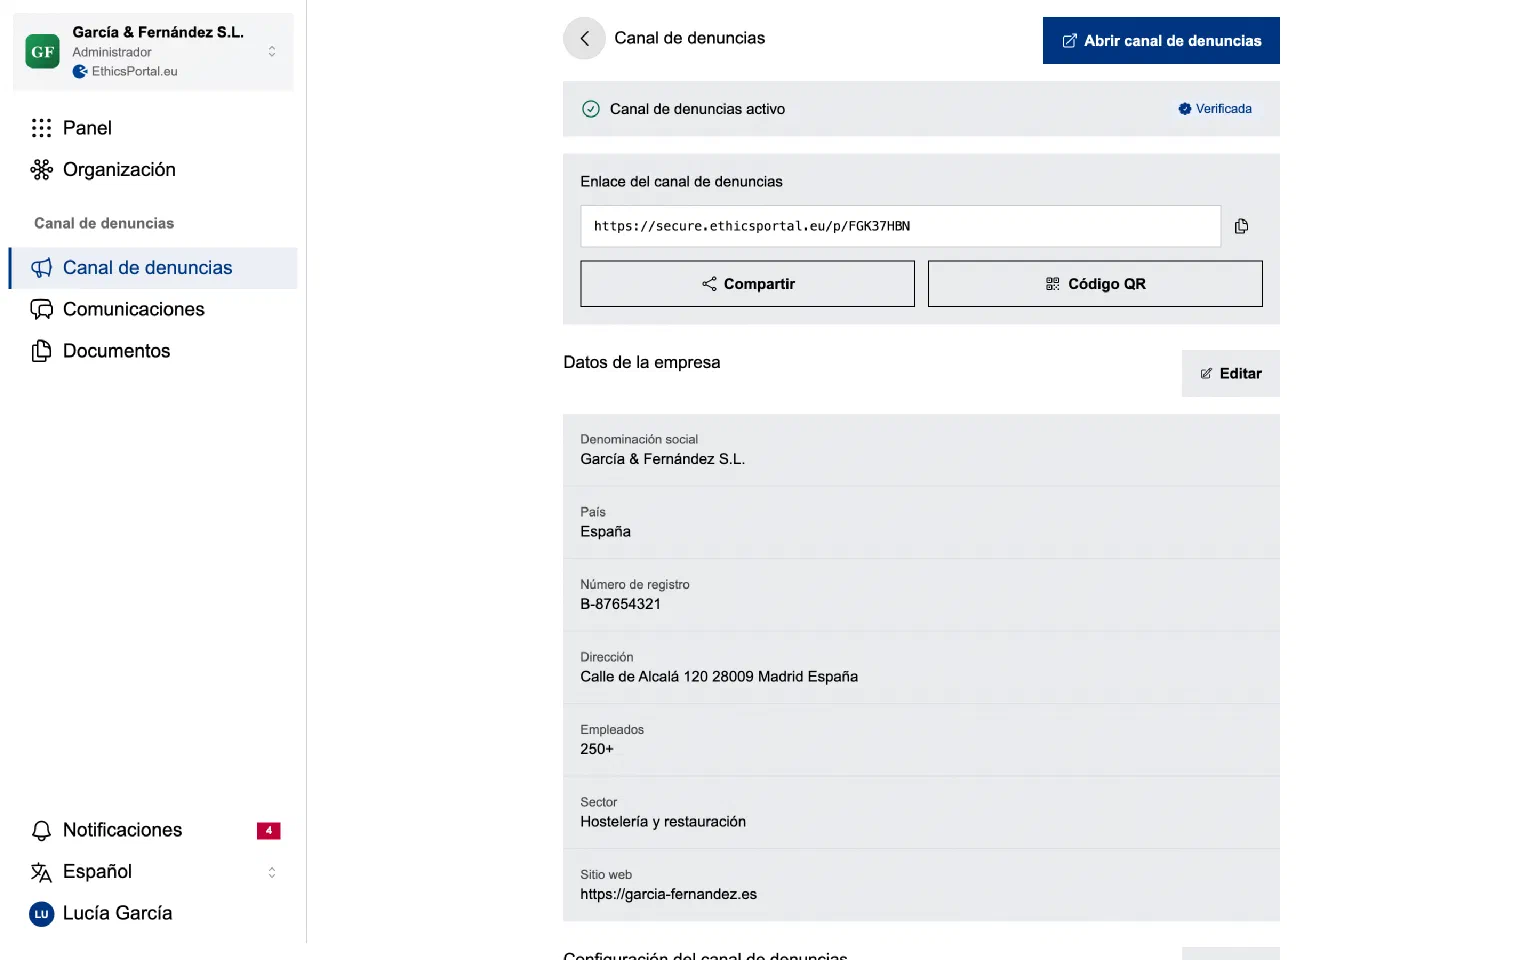
2. Comparta el enlace #
Cada canal de denuncias obtiene un enlace para compartir y un código QR. Coloque el código QR en las salas de descanso, los aseos, el manual del empleado o los paquetes de incorporación. Los empleados acceden desde cualquier navegador. No se requiere ninguna aplicación, cuenta ni red corporativa.
Cada canal de denuncias tiene además su propia dirección de correo electrónico. Los informantes que prefieren escribir desde su propio programa de correo envían allí su comunicación, que llega como un caso más.
Vea el propio canal de denuncias de EthicsPortal en producción: secure.ethicsportal.eu/p/R8HXGNHO.
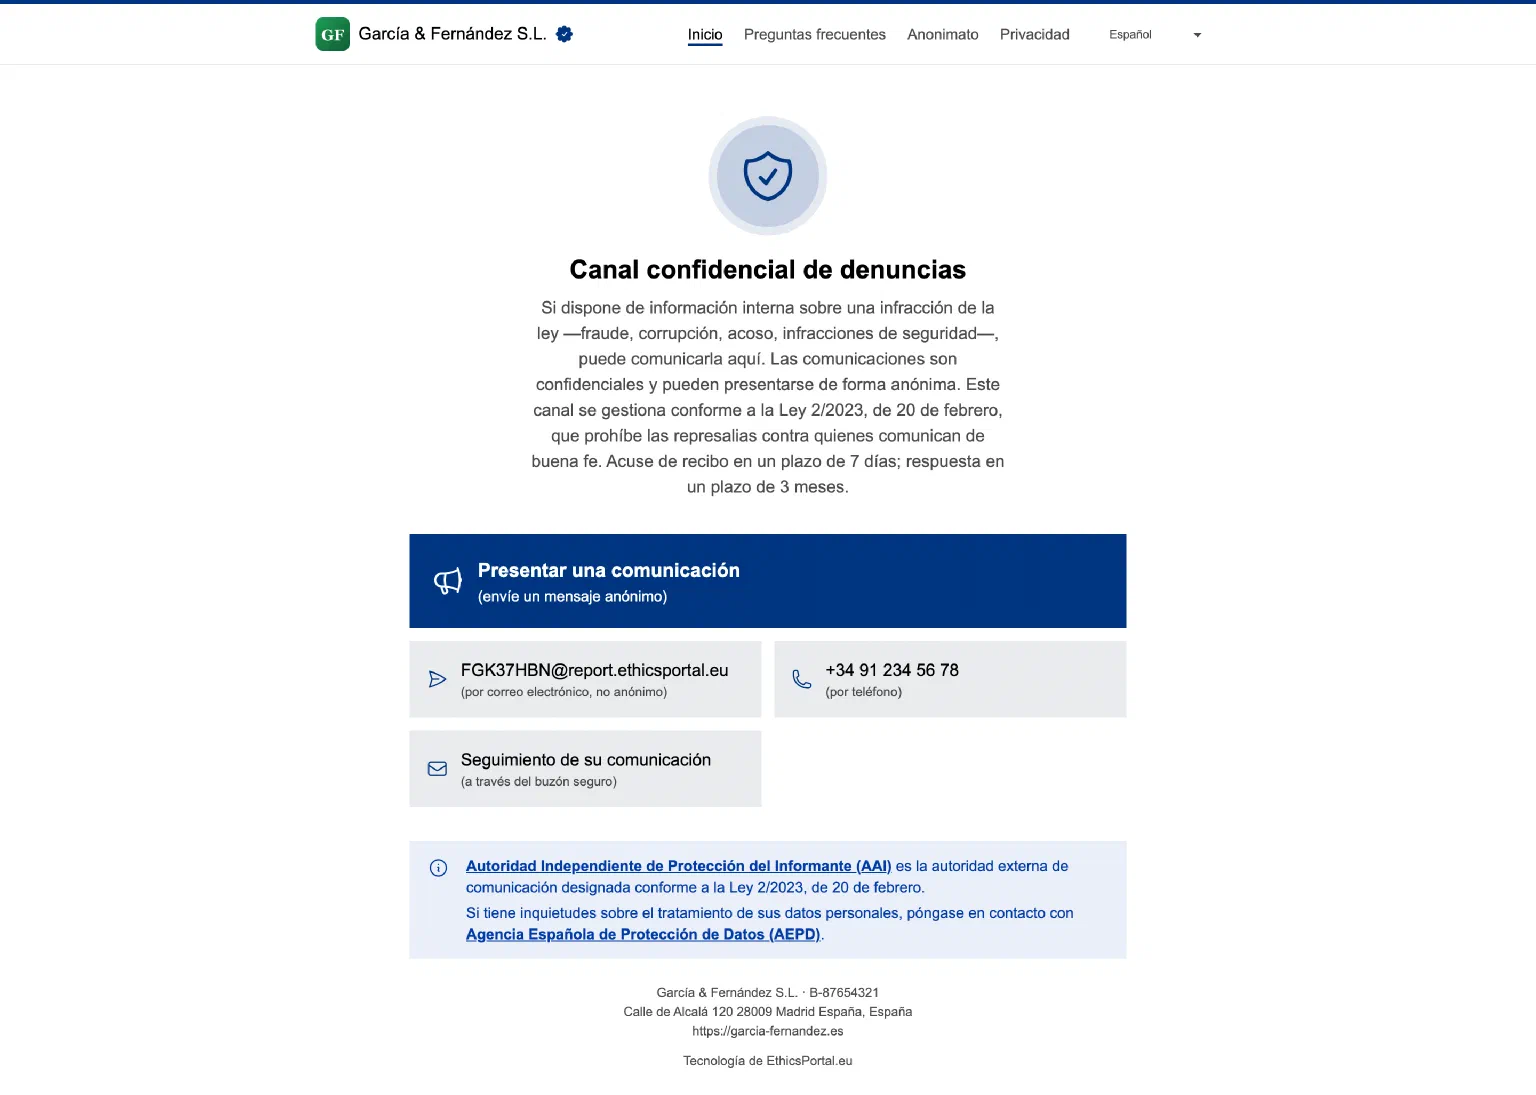
3. Gestione el flujo de trabajo de los casos #
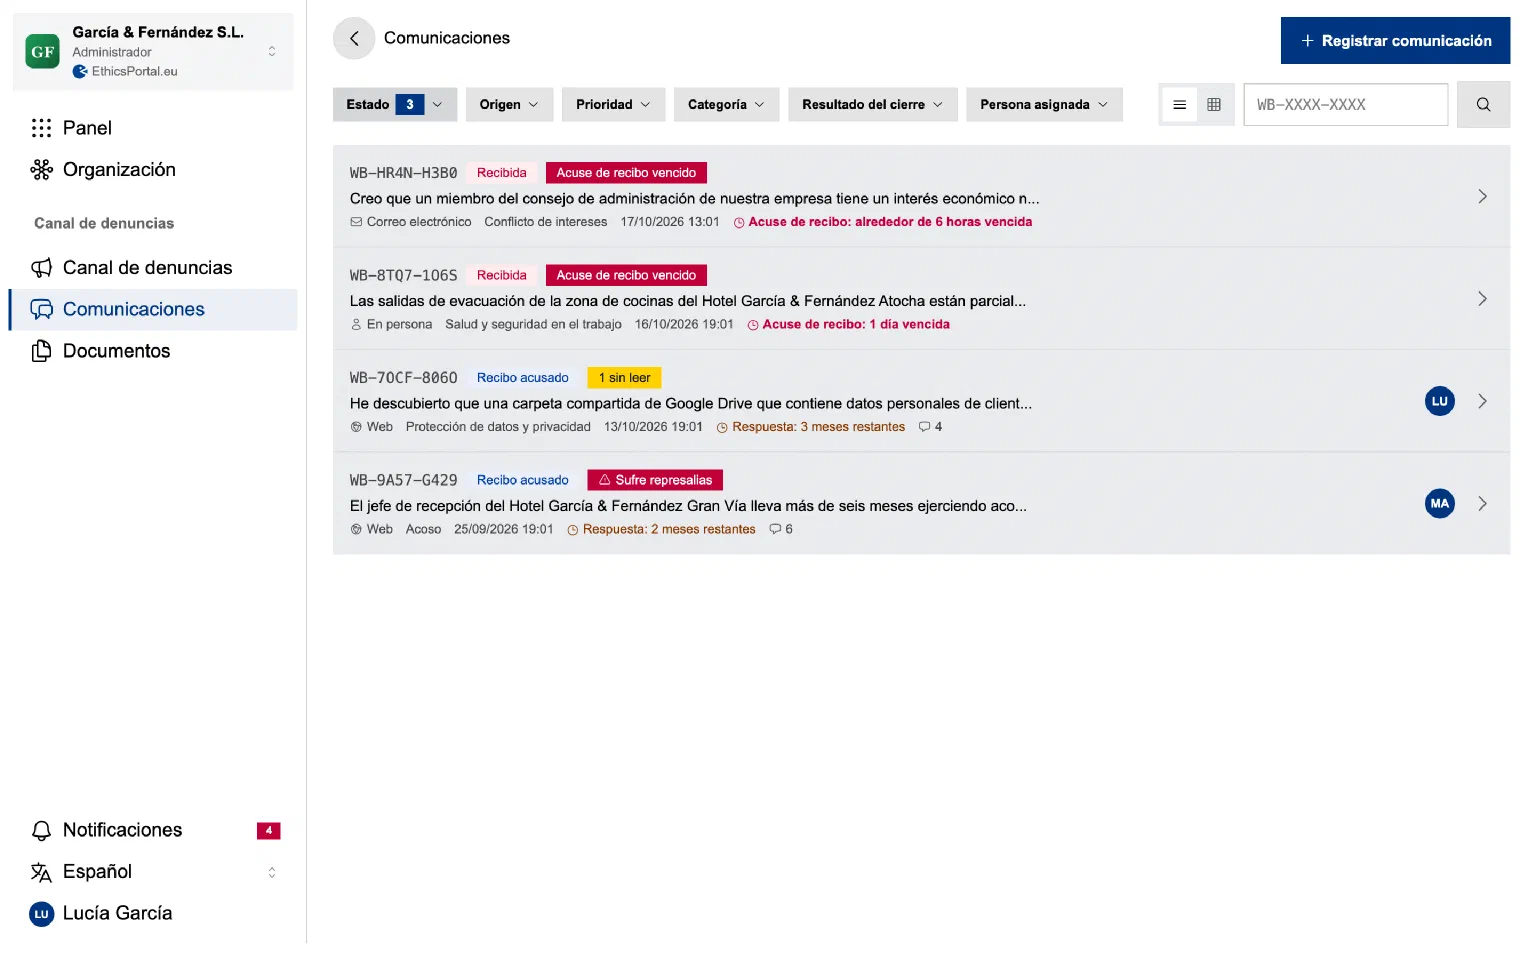
Cuando llega una comunicación, recibe una notificación por correo electrónico. Desde el panel, gestione cada caso en una sola vista:
- Asigne y clasifique: dirija los casos al gestor adecuado y establezca una prioridad (Baja, Normal, Alta, Urgente) en la evaluación
- Filtre y busque: localice casos por estado, categoría o plazo
- Comunicaciones por correo electrónico: los correos enviados a la dirección del canal se convierten automáticamente en casos. Los gestores nunca ven la dirección del remitente, y el informante recibe una referencia del caso y una contraseña para el buzón seguro. Está activado por defecto y la organización puede desactivarlo. Cómo funciona
- Registre comunicaciones externas: ¿ha recibido una comunicación por teléfono, por carta o en persona? Créela manualmente para que todo esté en un mismo lugar. Si el informante quiere hacer seguimiento del caso en línea, EthicsPortal genera una contraseña de un solo uso para que usted se la transmita
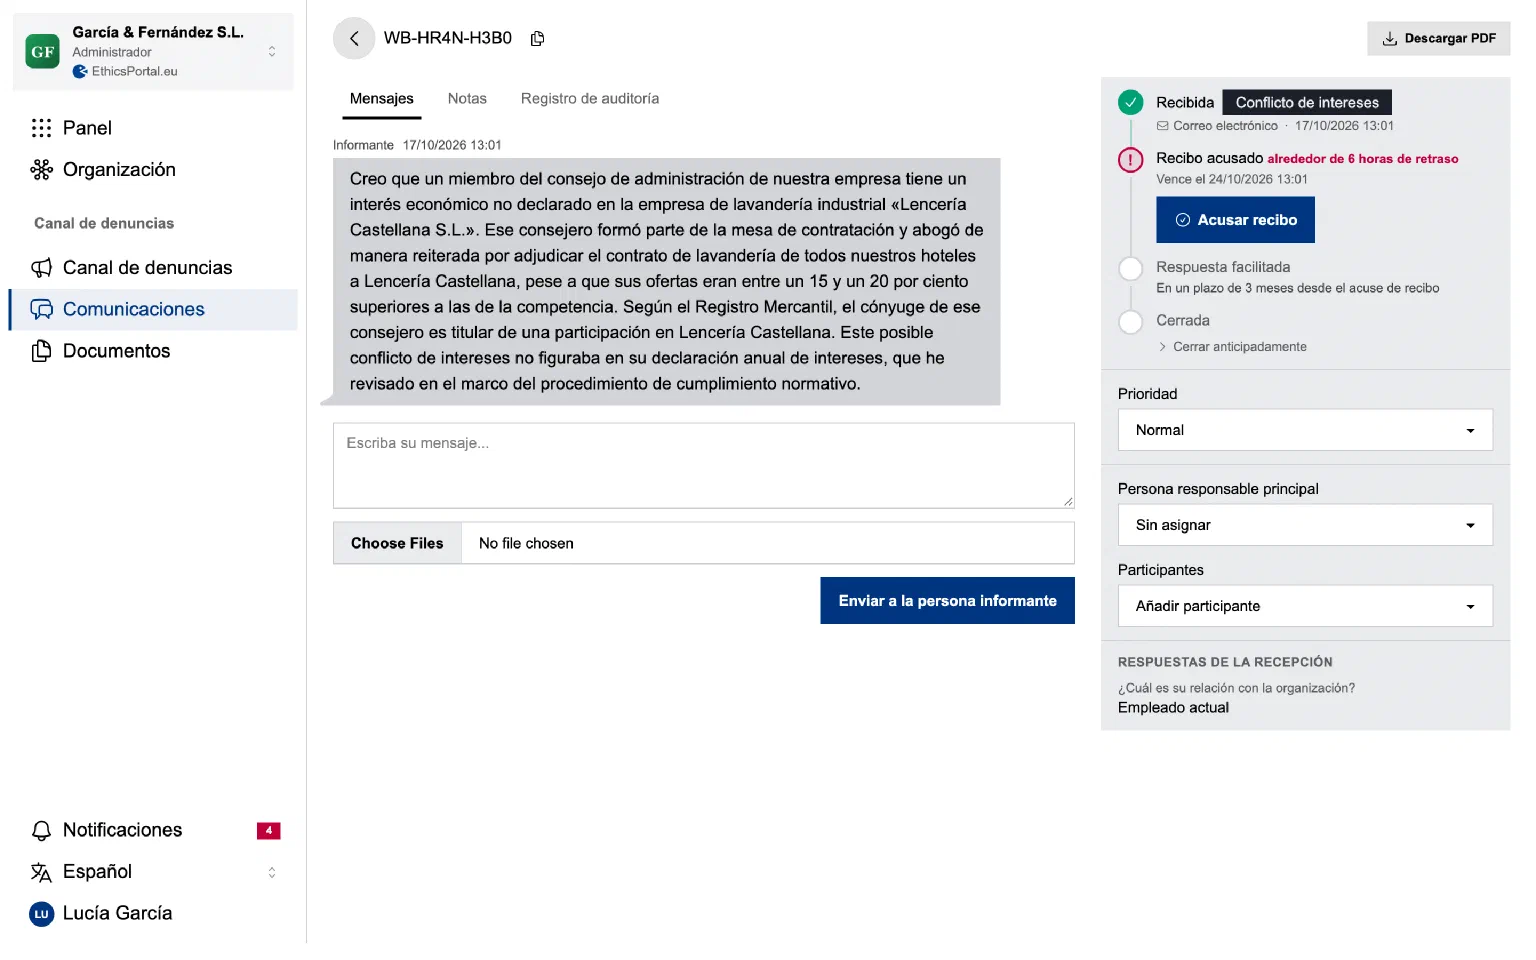
Abra un caso para gestionarlo de principio a fin:
- Lea la comunicación completa: descripción, categoría, respuestas estructuradas de admisión y archivos subidos. Las comunicaciones que señalan un temor a represalias llevan una distintiva insignia de urgencia (art. 19 de la Directiva)
- Acuse recibo: la Directiva lo exige en un plazo de 7 días. EthicsPortal hace el seguimiento del plazo y señala automáticamente los casos vencidos
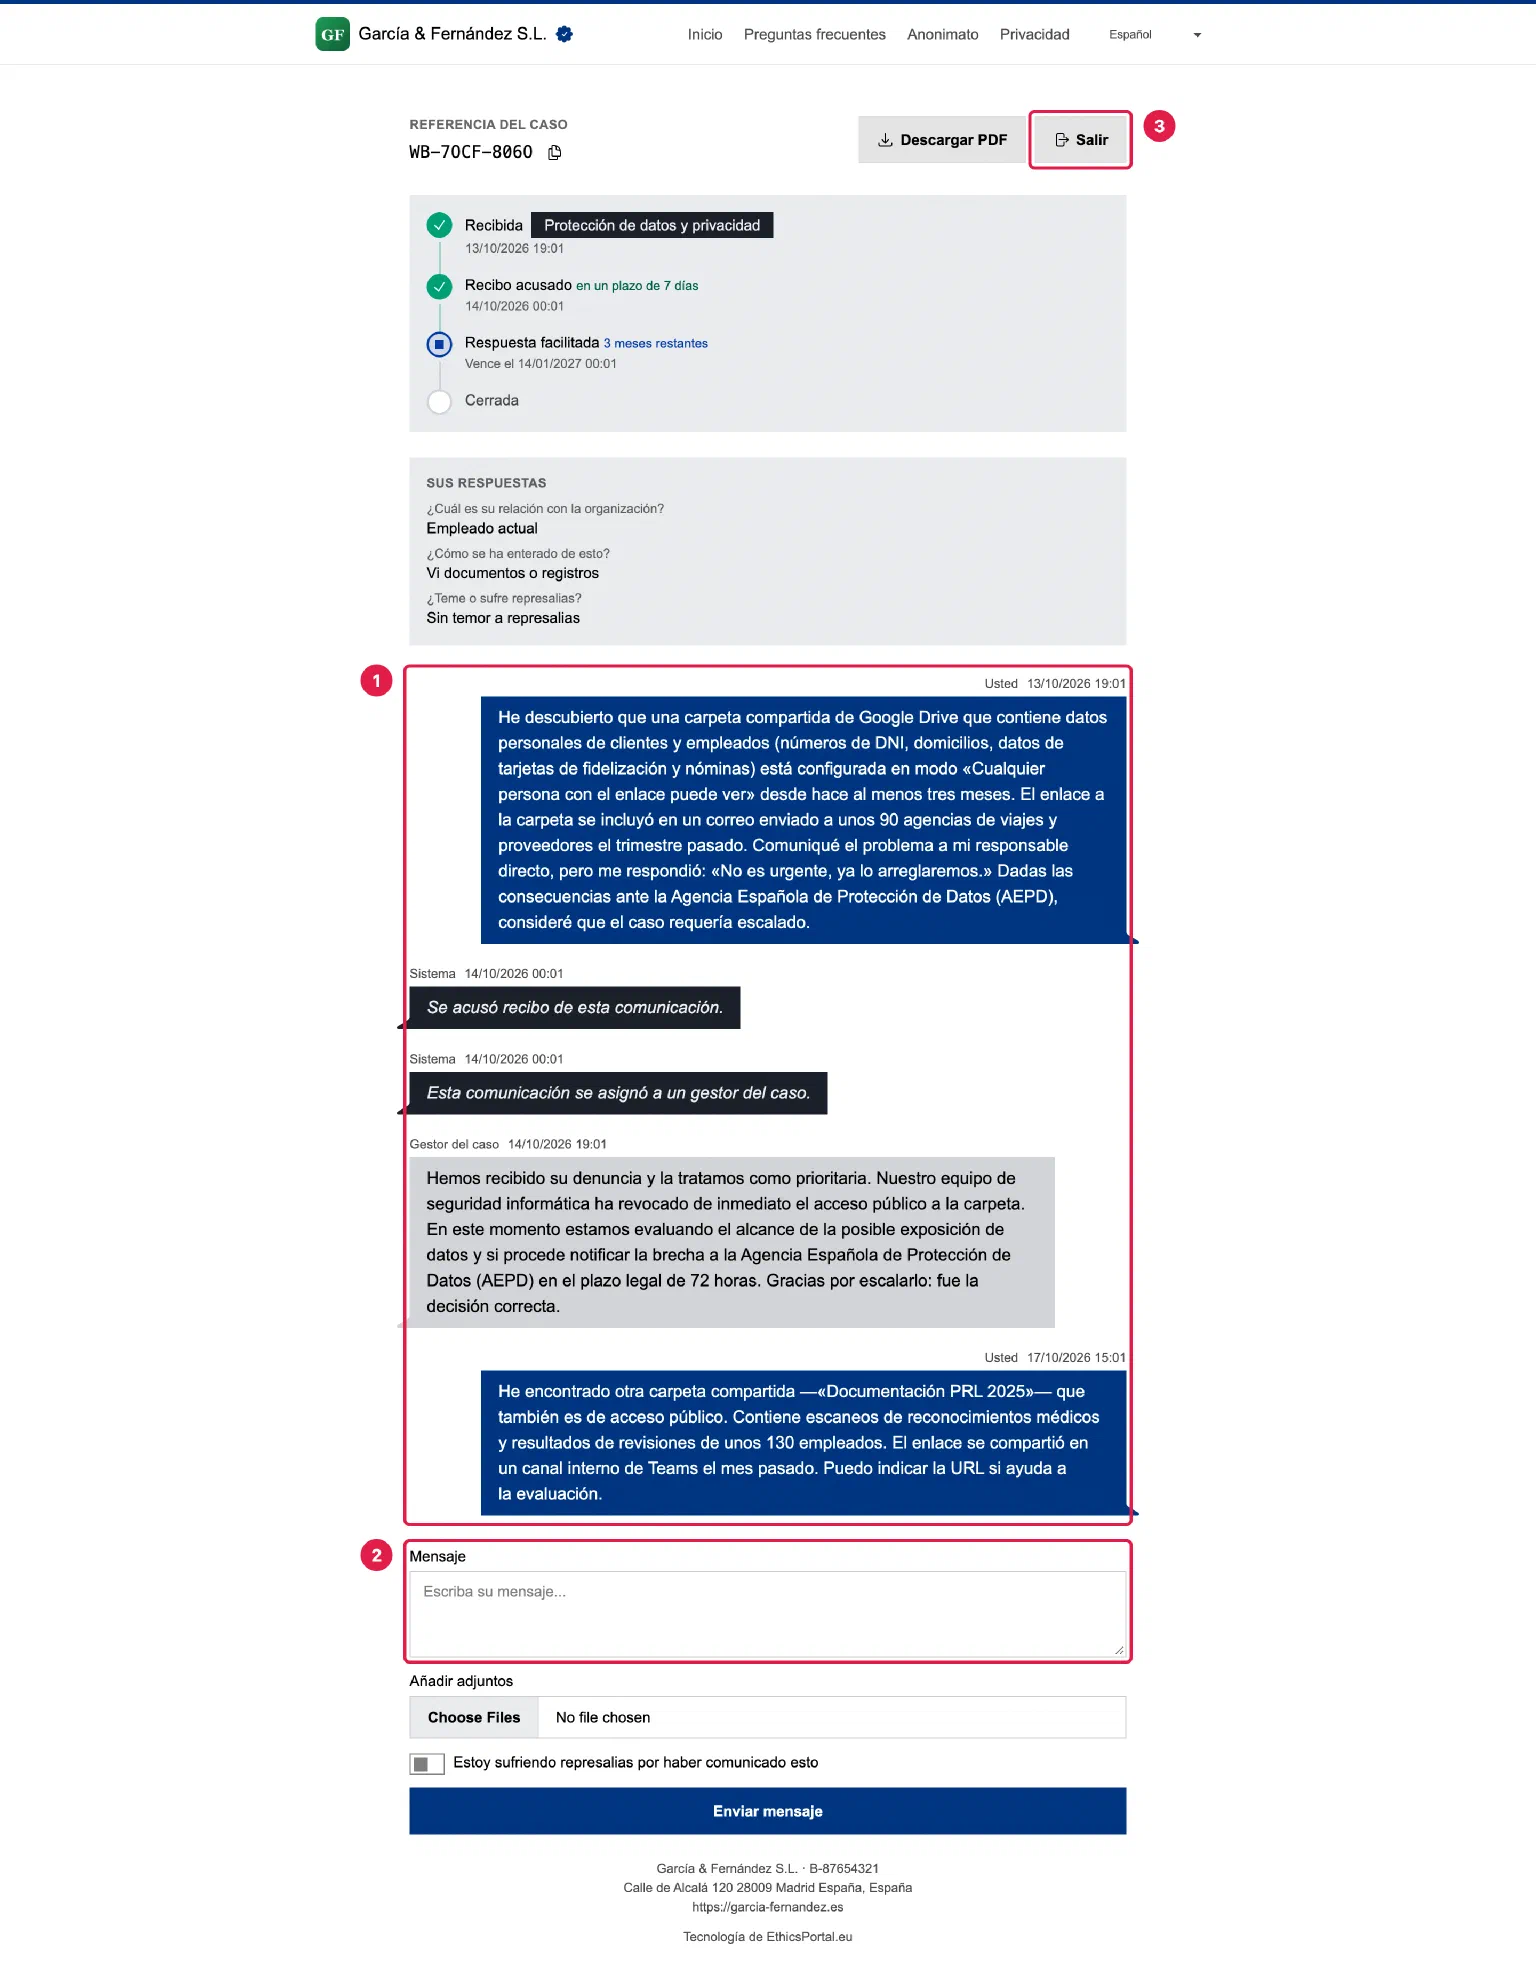
- Comuníquese con el informante: mensajería bidireccional segura, a la que el informante accede con una referencia del caso y una contraseña. El informante permanece anónimo y los nombres de sus gestores nunca se revelan
- Dé respuesta: la Directiva lo exige en un plazo de 3 meses. Se hace el seguimiento automáticamente
- Añada notas internas: notas invisibles para el informante, visibles para su equipo
- Exporte a PDF: genere un expediente completo del caso para revisión jurídica, auditores o documentación de cumplimiento
Qué experimentan los informantes #
La experiencia del informante importa porque determina si las personas realmente utilizan el canal.
- Sin cuenta, sin aplicación, sin inicio de sesión. Solo un navegador en cualquier dispositivo, incluido un teléfono personal con datos móviles
- Totalmente anónimo de forma predeterminada. Sin direcciones IP de informantes almacenadas con las comunicaciones ni en los registros de la aplicación. Los metadatos de los archivos (EXIF, GPS, autor) se eliminan automáticamente antes de su almacenamiento
- Revelación de identidad opcional. Los informantes pueden compartir su nombre si así lo deciden. Nunca es obligatorio
- O enviar un correo electrónico. Los informantes también pueden escribir a la dirección del canal. El correo electrónico no es anónimo, así que la respuesta que reciben remite al formulario de denuncia en línea a quien necesite anonimato
- Preguntas guiadas opcionales. Un conjunto breve y omisible de preguntas alineadas con la Directiva —relación con la organización (art. 4), cómo lo saben, cuándo ocurrió, si se comunicó antes y si temen represalias (art. 19)— ayuda a los gestores a clasificar. Todas las preguntas son opcionales, de modo que el anonimato nunca se ve comprometido por una respuesta obligatoria
- Referencia del caso y contraseña. Tras presentar la comunicación, el informante recibe una referencia del caso (
WB-XXXX-XXXX) y una contraseña generada por el sistema. Ambas son necesarias para volver a consultar las actualizaciones y responder a los mensajes del gestor - Los nombres de los gestores nunca se muestran. El informante ve «Gestor del caso» y nada más
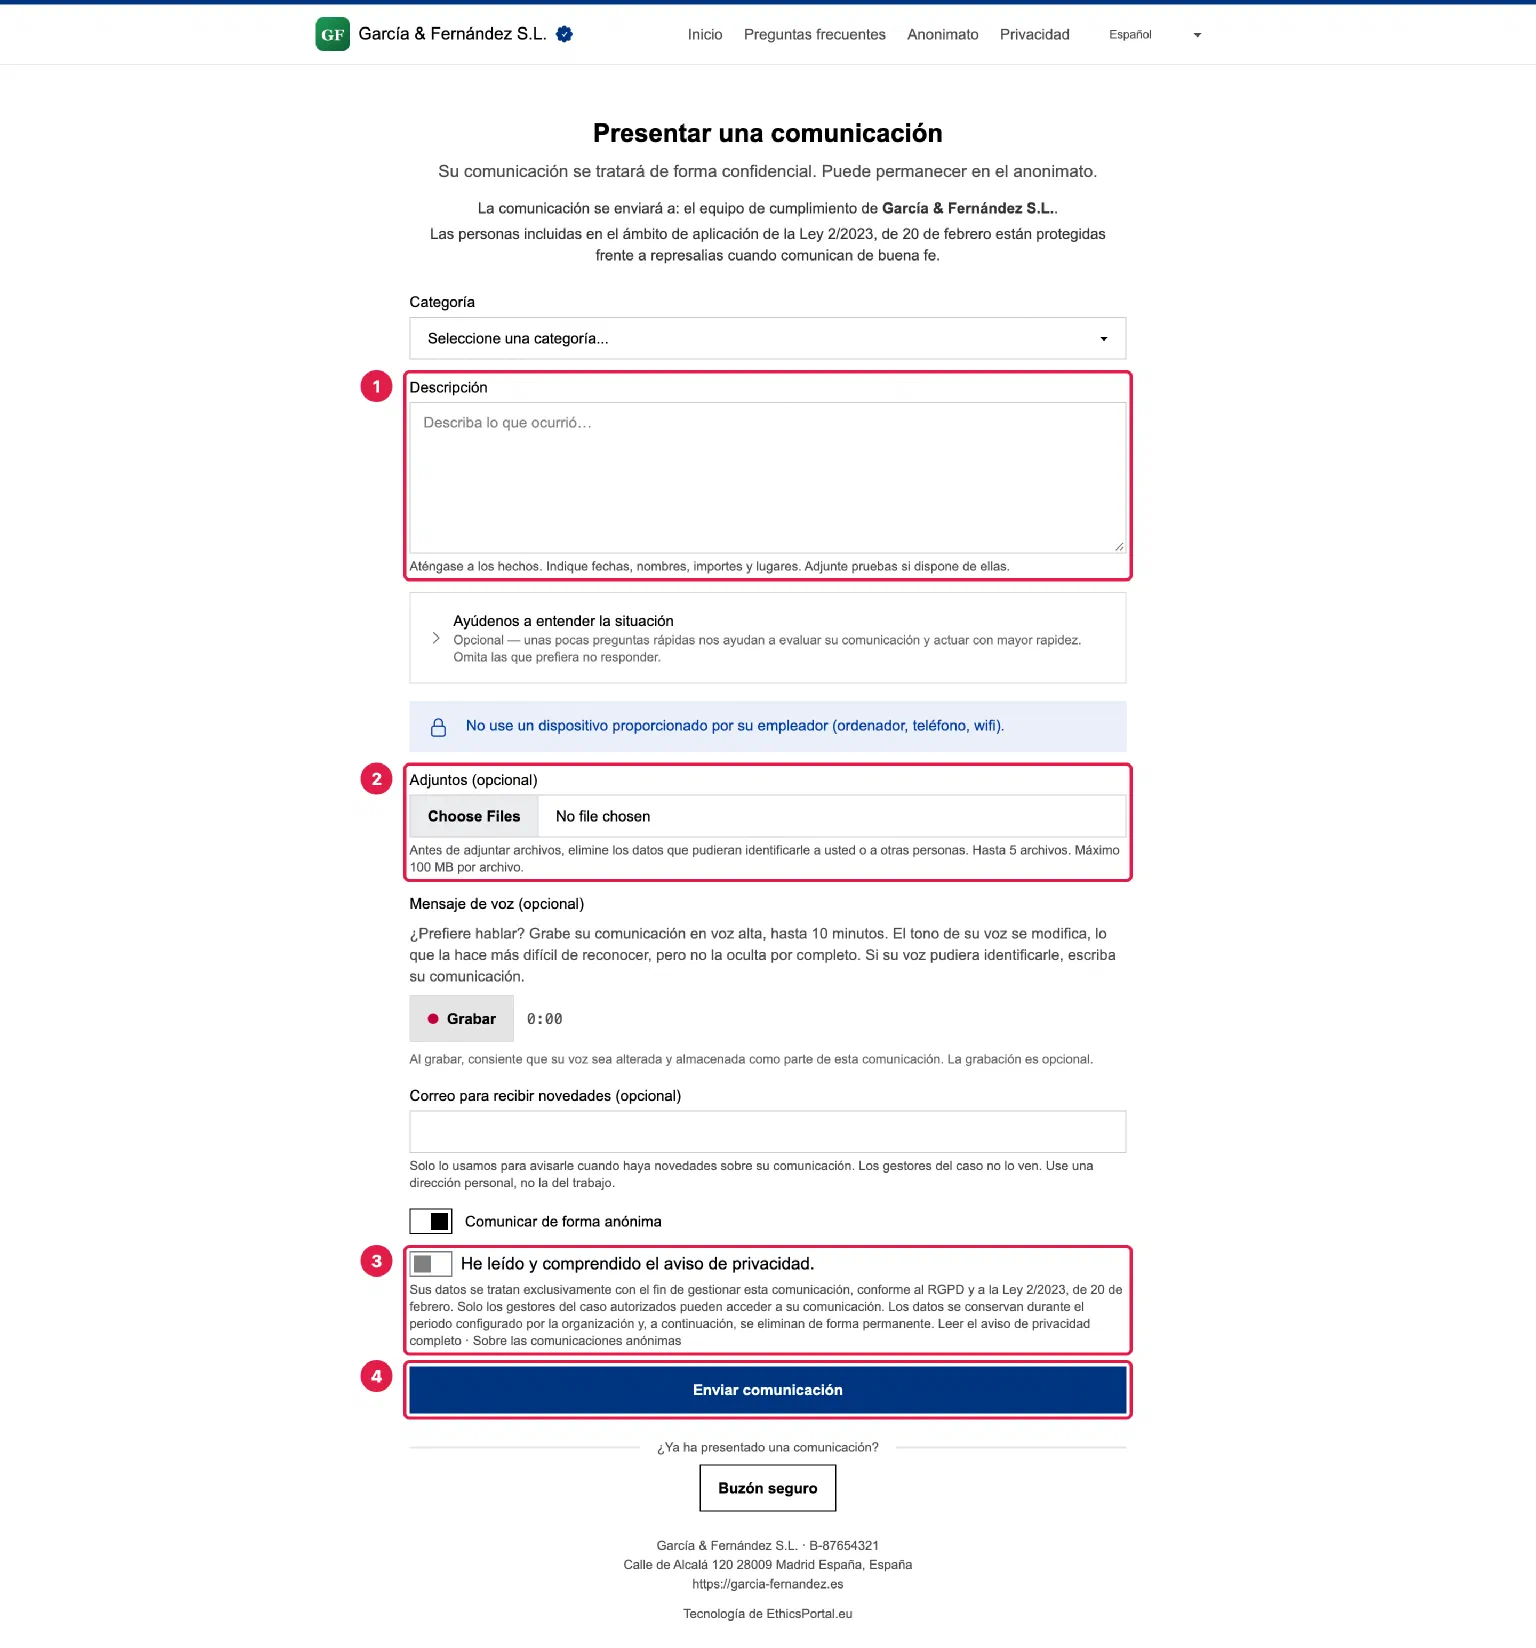
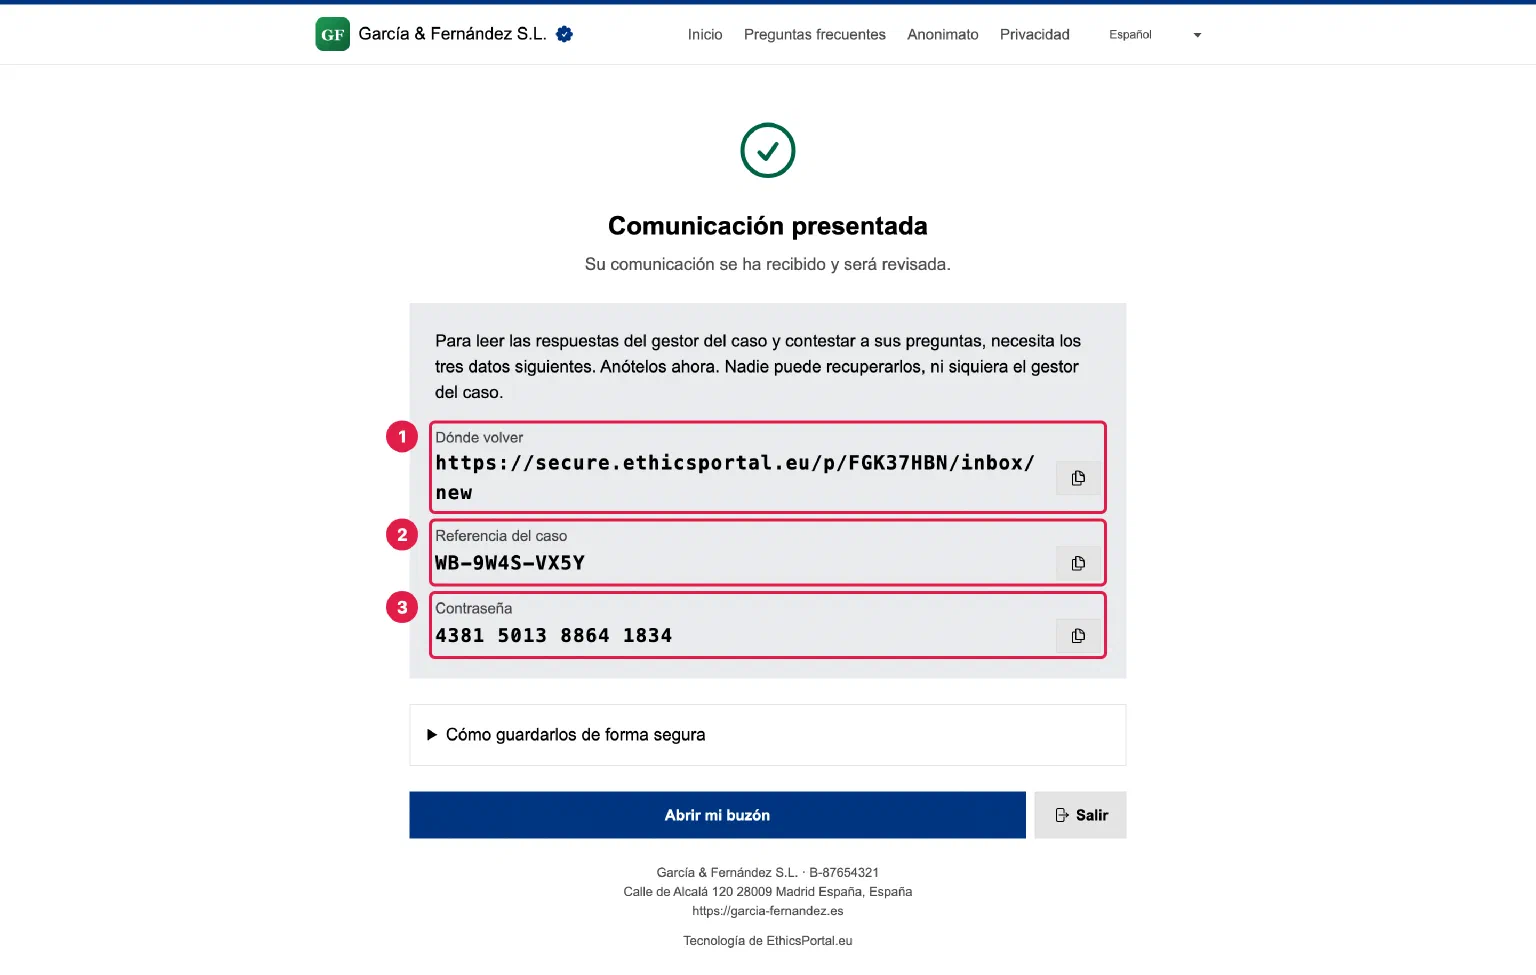
Cuando los informantes regresan para consultar su caso, introducen su referencia del caso y su contraseña y ven solo lo que necesitan: el estado, los mensajes del gestor y cualquier archivo que hayan subido. Las identidades de los gestores permanecen ocultas tras una etiqueta genérica de «Gestor del caso».
Qué hay bajo el capó #
Cada decisión técnica sirve a un único propósito: mantenerle en cumplimiento y proteger a sus informantes.
- Cifrado en reposo. El texto de las comunicaciones, los datos del informante y los mensajes están cifrados en la base de datos, y los archivos adjuntos se cifran con una clave distinta por archivo
- Análisis antivirus. Todos los archivos subidos se analizan en busca de malware en el lado del servidor. Los archivos infectados se eliminan automáticamente
- Registro de auditoría en modo solo anexión. Cada acción queda registrada. Las entradas no pueden modificarse tras su creación. Los auditores obtienen quién hizo qué y cuándo
- Autenticación de dos factores. 2FA basada en TOTP para las cuentas de gestores y administradores, mediante cualquier aplicación de autenticación estándar. Los informantes inician sesión con su referencia del caso y una contraseña generada por el sistema, almacenada únicamente como un resumen bcrypt
- Seguimiento automático de plazos. Plazos de 7 días para el acuse de recibo y de 3 meses para la respuesta, con notificaciones de vencimiento
- Datos de las comunicaciones alojados en la UE. Los datos centrales de las comunicaciones se almacenan en servidores de Hetzner en Núremberg, Alemania, con una copia de seguridad de los archivos adjuntos en Falkenstein, Alemania. El sitio web de presentación se entrega a través de Cloudflare (CDN, Estados Unidos); el canal de denuncias y el portal de los gestores no. Las salvaguardias para ese tratamiento separado del sitio público se documentan en el Aviso de privacidad
- Aprovisionamiento SCIM 2.0. Conecte su proveedor de identidad — Okta, Microsoft Entra ID o cualquier directorio SCIM 2.0 — para aprovisionar a los gestores de casos automáticamente y revocarles el acceso en el momento en que dejan su organización, cerrando su acceso a las comunicaciones. Genere y rote el token de conexión en la configuración de la organización y establezca el rol que reciben los nuevos usuarios
- Inicio de sesión único (SSO) con SAML 2.0. Permita que su equipo se autentique a través de su proveedor de identidad — Okta, Microsoft Entra ID o cualquier proveedor SAML 2.0. Se configura por organización en uno o varios dominios de correo electrónico, con aplicación opcional (exigir SSO para esos dominios) y aprovisionamiento opcional de miembros en el momento de acceso en el primer inicio de sesión
- Sin seguimiento. Sin analítica, sin cookies de seguimiento, sin scripts de terceros en el canal de denuncias
Para el mapa artículo por artículo de cómo cada función satisface la Directiva, consulte el mapa de cobertura de la Directiva 2019/1937. Para conocer las posiciones interpretativas sobre las disposiciones ambiguas de la Directiva, consulte las interpretaciones de la Directiva 2019/1937.
Última actualización: