Ein vollständig konformer Meldekanal, in wenigen Minuten einsatzbereit #
EthicsPortal stellt einen vollständig konfigurierten internen Meldekanal bereit, der ab Werk die Anforderungen des Hinweisgeberschutzgesetzes (HinSchG) und der EU-Richtlinie 2019/1937 erfüllt. Kein Einführungsprojekt, keine IT-Abteilung nötig.
Einrichtung in 3 Schritten #
1. Meldekanal konfigurieren (2 Minuten) #
Konto anlegen und anpassen:
- Name und Logo der Organisation — Ihr Meldekanal, Ihr Auftritt
- Meldekategorien — Betrug, Belästigung, Arbeitssicherheit oder eigene Kategorien
- Aufbewahrungsdauer — 12, 24, 36 oder 60 Monate, danach automatische Löschung
Ihr Meldekanal ist sofort unter einer eindeutigen URL erreichbar. Keine Bereitstellung, keine Wartezeit.
2. Link teilen (1 Minute) #
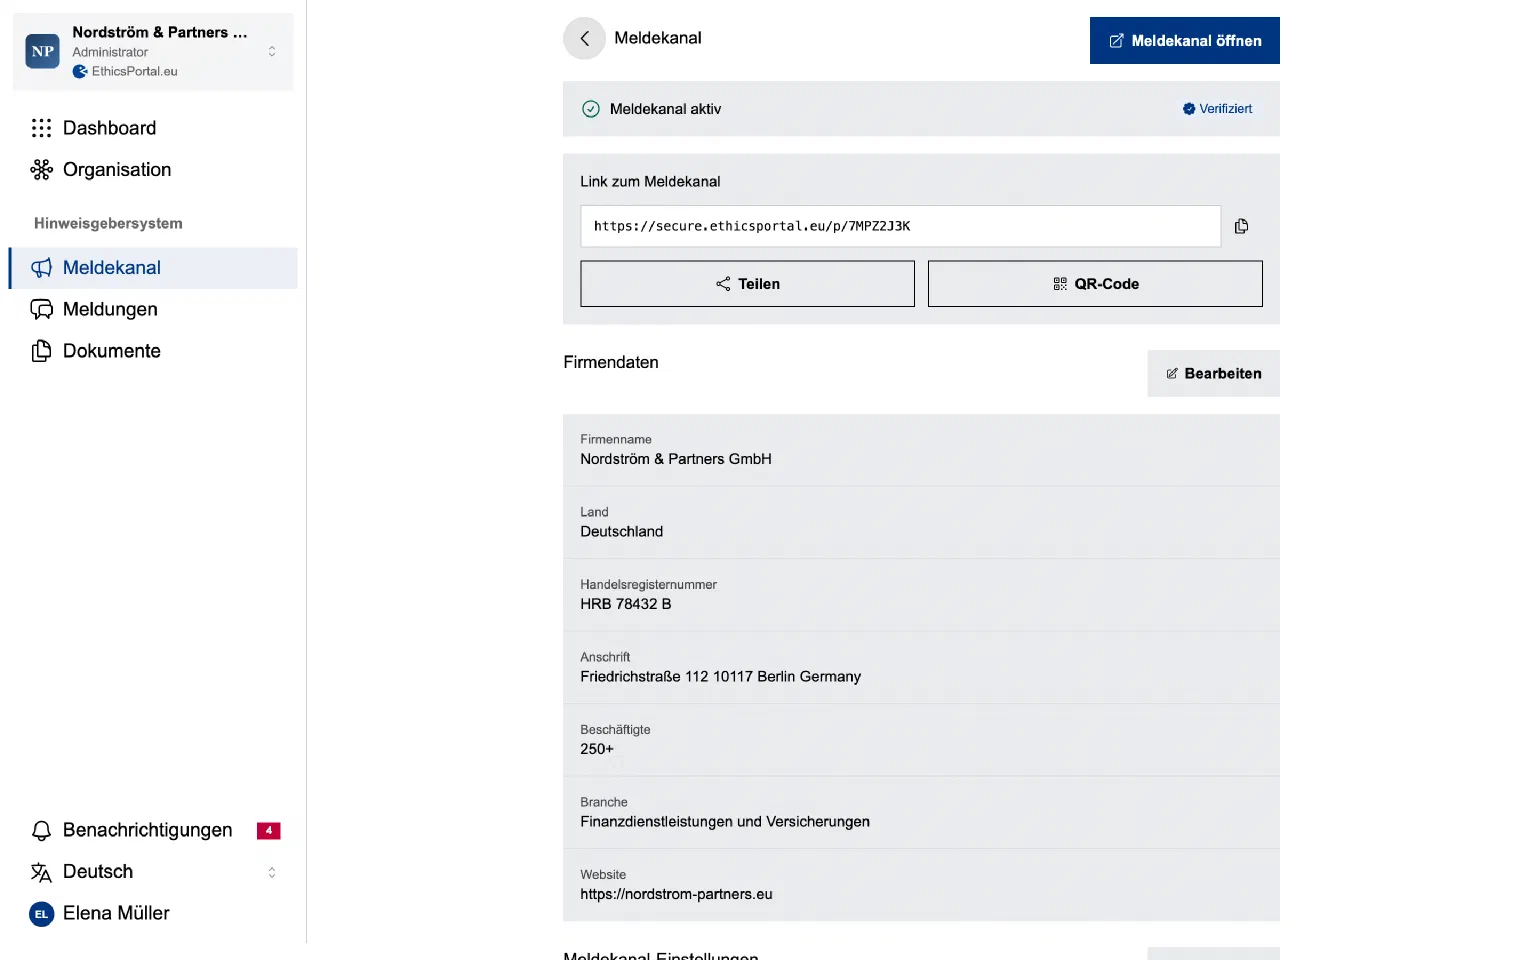
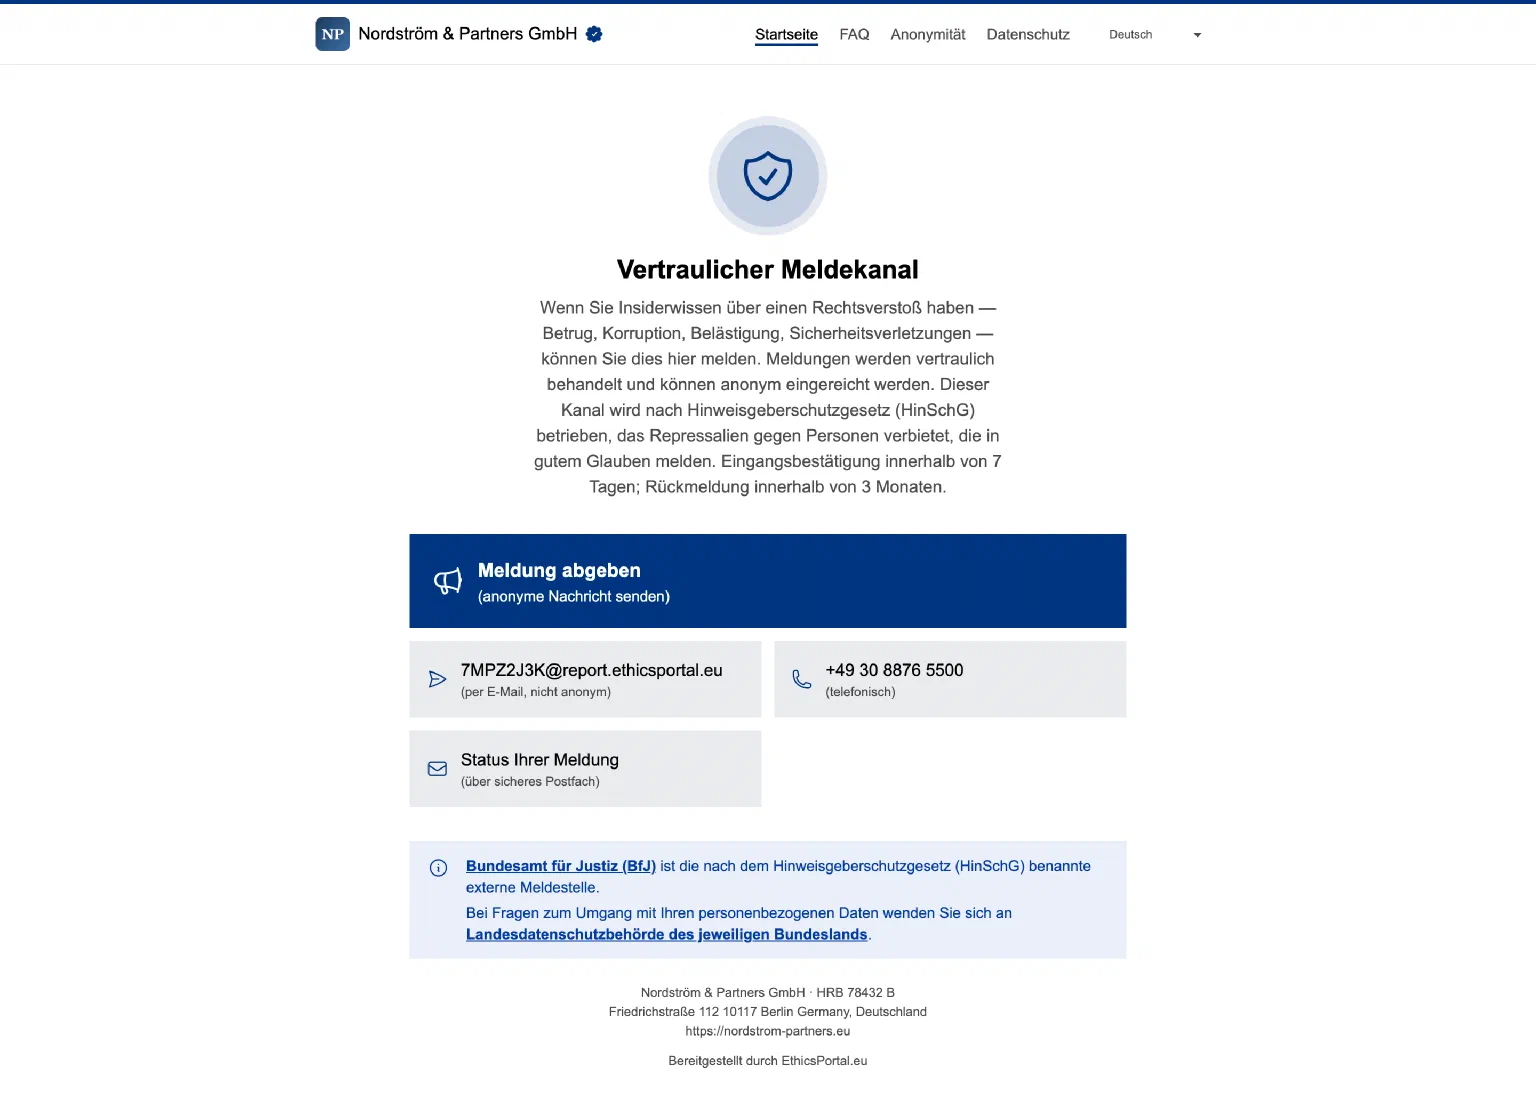
Jeder Meldekanal erhält einen teilbaren Link und einen QR-Code. Hängen Sie den QR-Code in Pausenräumen, Waschräumen, im Mitarbeiterhandbuch und in Onboarding-Unterlagen aus. Beschäftigte erreichen ihn aus jedem Browser — ohne App, ohne Konto, ohne Unternehmensnetzwerk.
Jeder Meldekanal hat außerdem eine eigene E-Mail-Adresse. Wer lieber aus dem eigenen E-Mail-Programm schreibt, sendet die Meldung dorthin, und sie geht wie jede andere als Fall ein.
Ein Meldekanal im Produktivbetrieb: secure.ethicsportal.eu/p/R8HXGNHO — der eigene Meldekanal von EthicsPortal.
3. Fälle bearbeiten #
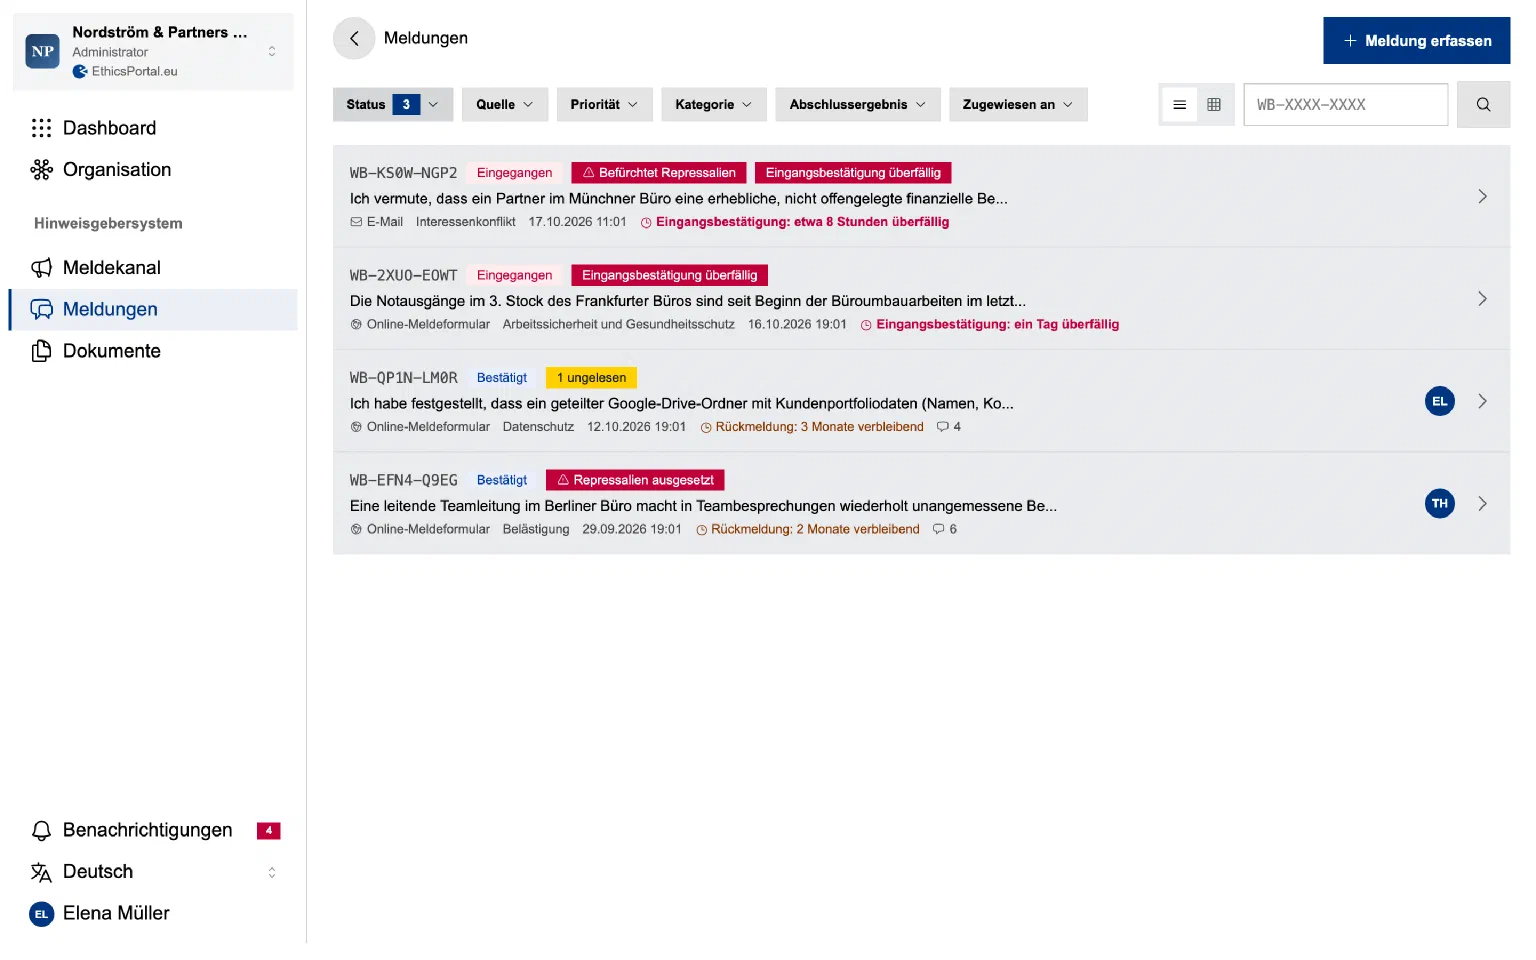
Geht eine Meldung ein, erhalten Sie eine E-Mail-Benachrichtigung. Vom Dashboard aus verwalten Sie alle Fälle an einer Stelle:
- Zuweisen und triagieren — Fälle an die richtige Fallbearbeitung weiterleiten und bei der Bewertung eine Priorität festlegen (Niedrig, Normal, Hoch, Dringend)
- Filtern und suchen — Fälle nach Status, Kategorie oder Frist finden
- Meldungen per E-Mail — E-Mails an die Adresse des Meldekanals werden automatisch zu Fällen. Die Fallbearbeitung sieht die Absenderadresse nie, und die hinweisgebende Person erhält eine Vorgangs-ID und ein Passwort für das sichere Postfach. Das ist standardmäßig eingeschaltet, und die Organisation kann es ausschalten. So funktioniert es
- Externe Meldungen dokumentieren — Meldung telefonisch, per Brief oder persönlich erhalten? Manuell anlegen, damit alles an einem Ort liegt. Möchte die hinweisgebende Person den Vorgang online verfolgen, erzeugt EthicsPortal ein Einmal-Passwort, das Sie weitergeben
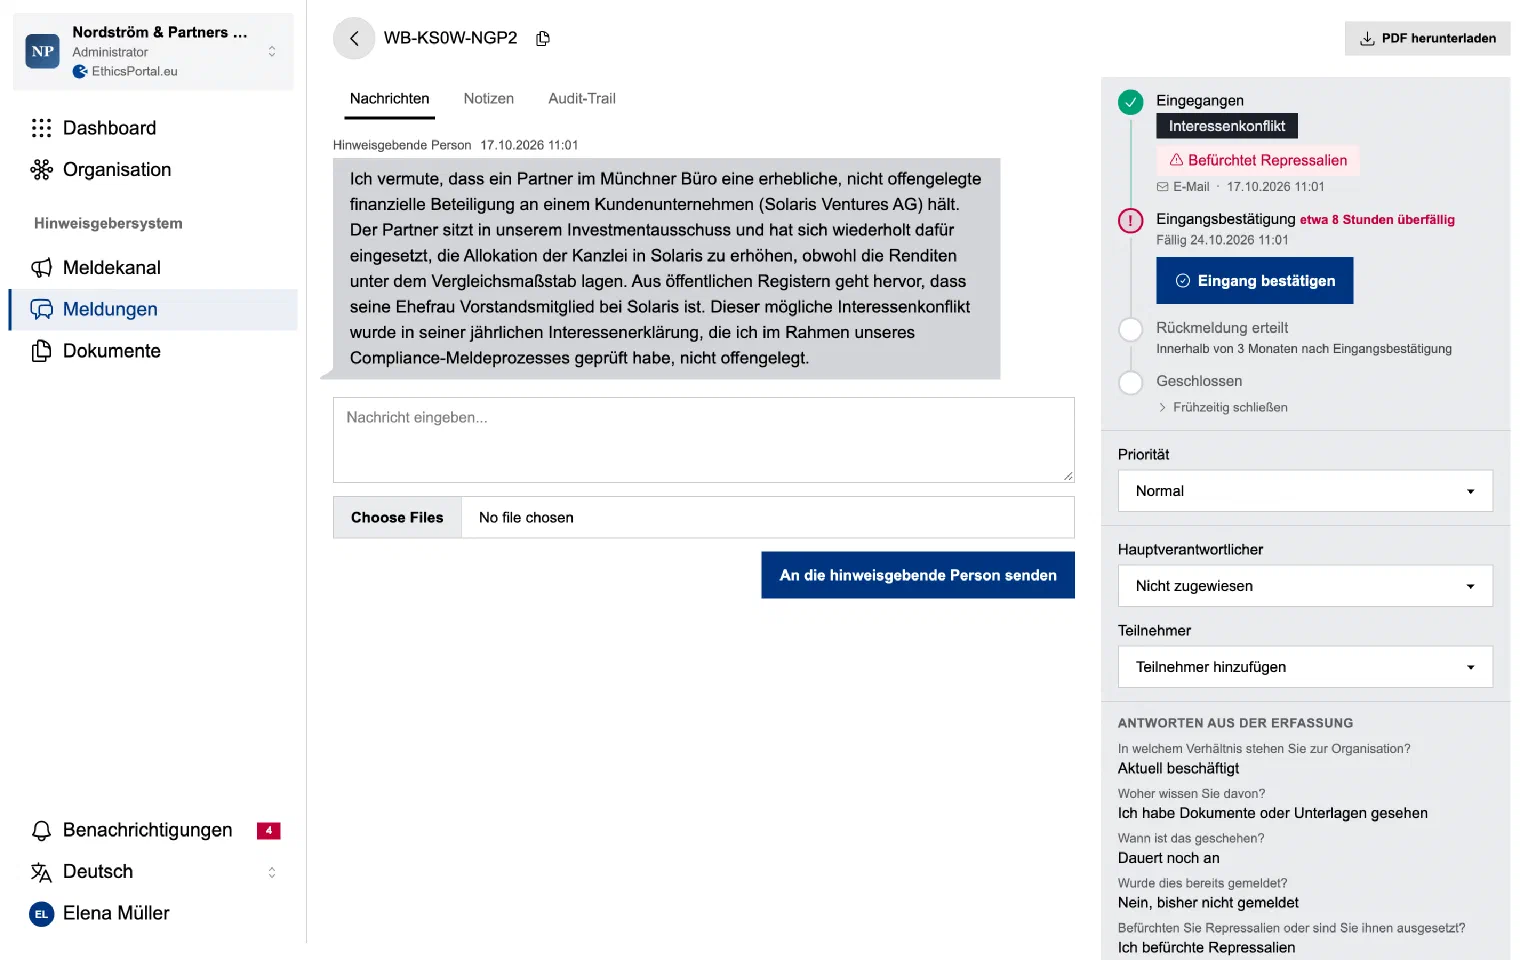
Öffnen Sie einen Fall, um ihn vollständig zu bearbeiten:
- Vollständige Meldung einsehen — Beschreibung, Kategorie und Dateianhänge
- Eingang bestätigen — das Gesetz verlangt dies innerhalb von 7 Tagen. EthicsPortal überwacht die Frist und markiert überfällige Fälle automatisch
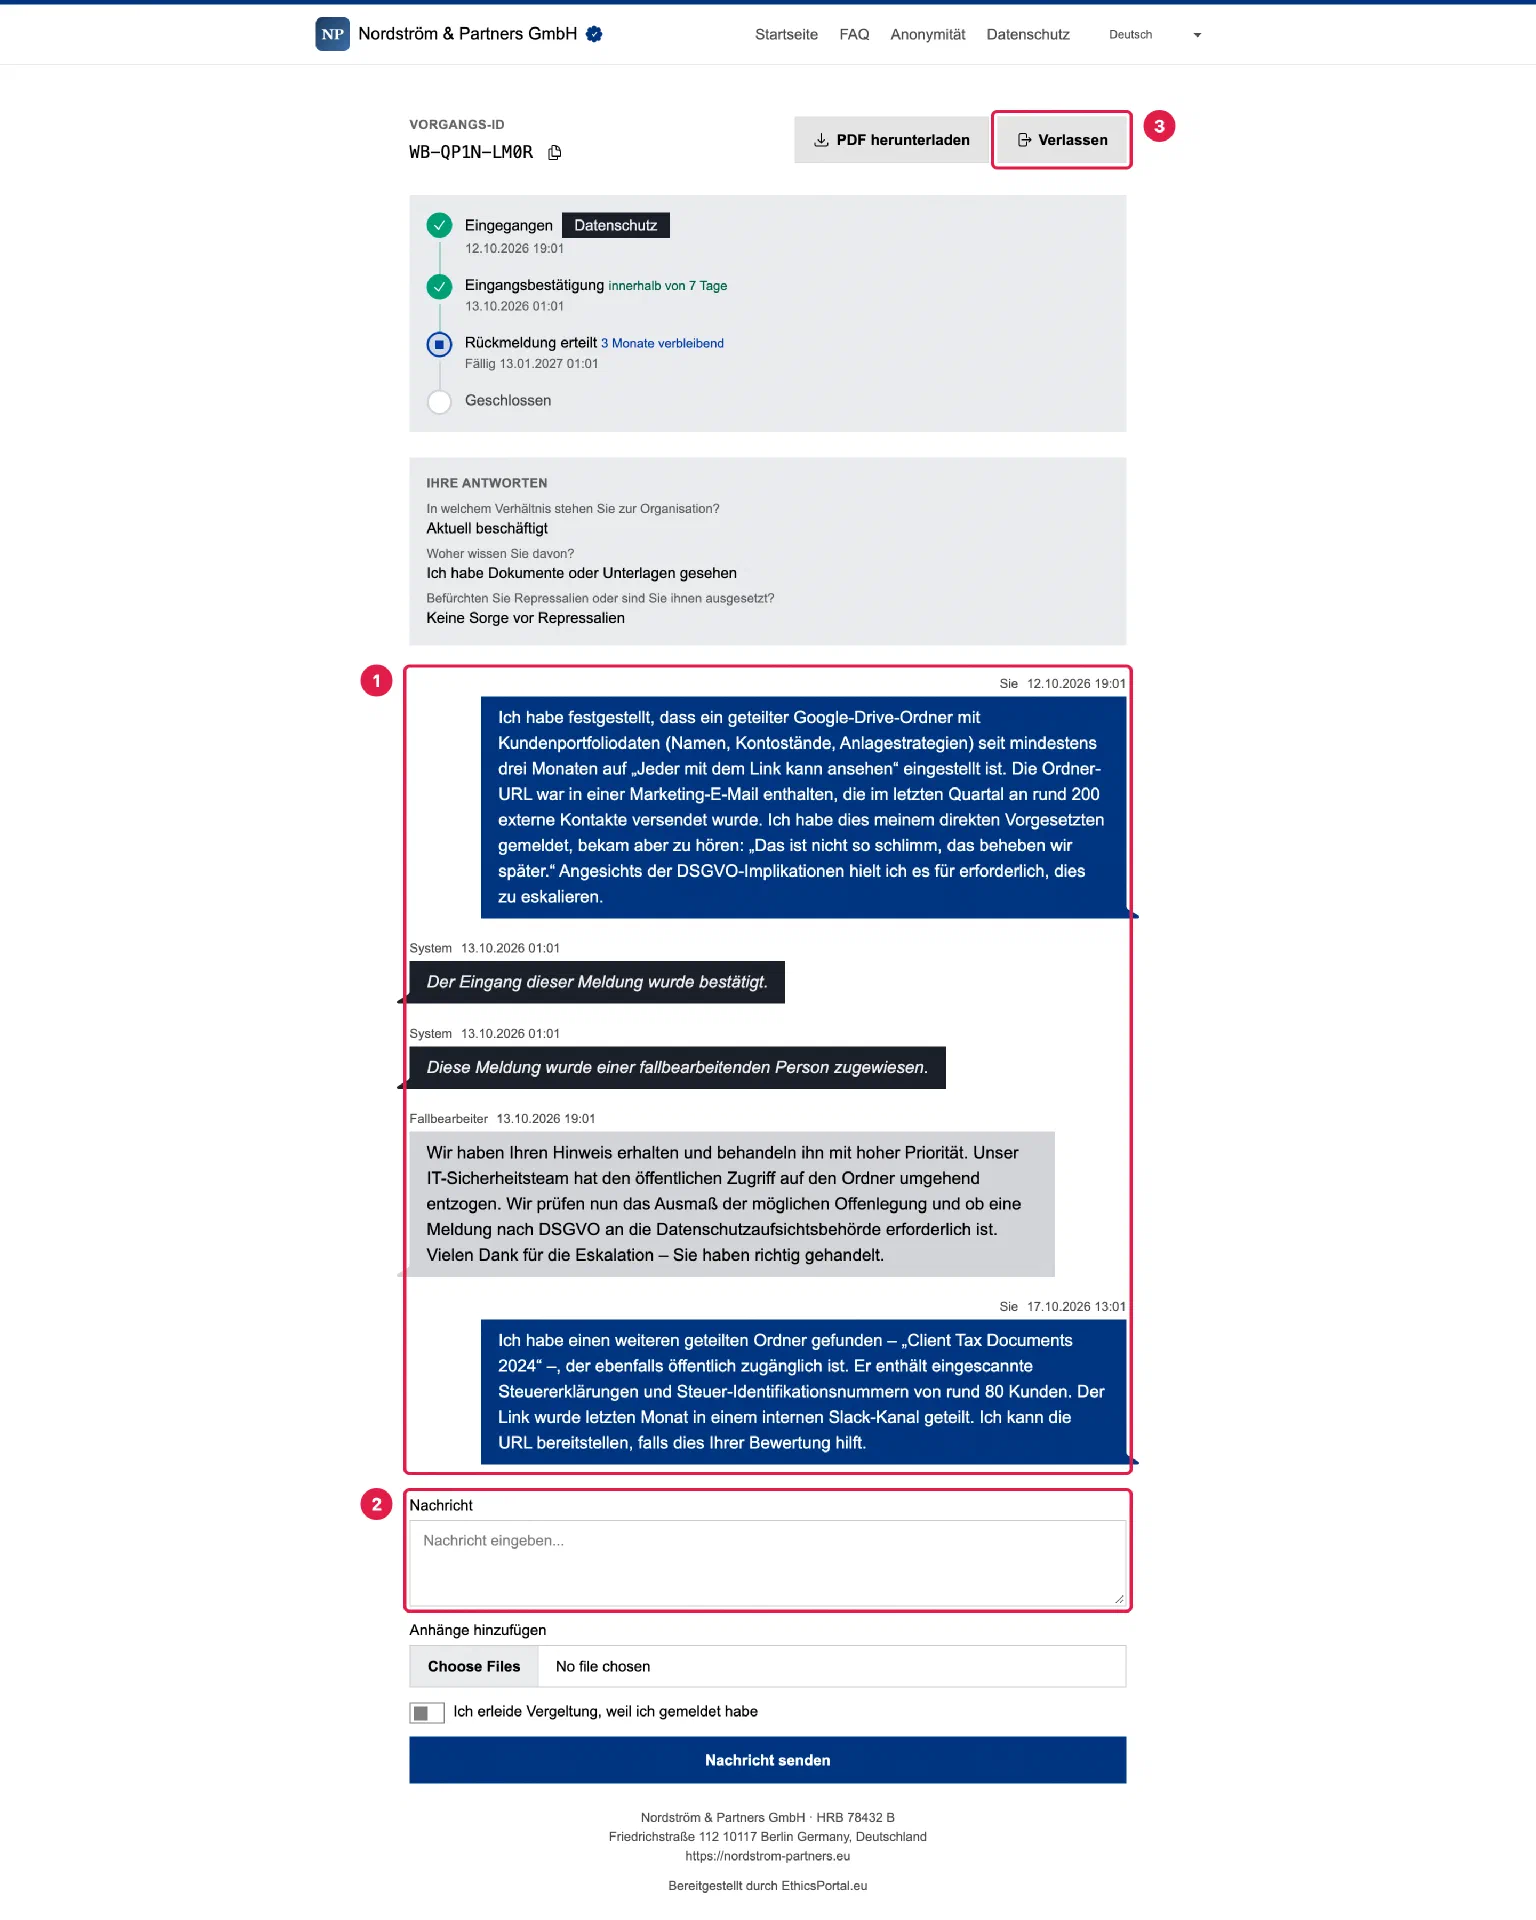
- Mit der hinweisgebenden Person kommunizieren — sichere zweiseitige Kommunikation, die die hinweisgebende Person mit Vorgangs-ID und Passwort öffnet. Die hinweisgebende Person bleibt anonym, die Namen der Fallbearbeiter werden nie offengelegt
- Rückmeldung geben — das Gesetz verlangt dies innerhalb von 3 Monaten. Automatisch überwacht
- Interne Notizen erfassen — für die hinweisgebende Person unsichtbar, für Ihr Team sichtbar
- PDF-Export — vollständige Fallakte für Rechtsprüfung, Audit oder Compliance-Dokumentation
Was hinweisgebende Personen erleben #
Die Erfahrung der hinweisgebenden Person ist entscheidend — sie bestimmt, ob der Kanal überhaupt genutzt wird.
- Kein Konto, keine App, kein Login. Nur ein Browser auf einem beliebigen Gerät — auch auf dem privaten Smartphone im Mobilfunknetz
- Standardmäßig vollständig anonym. Keine IP-Adressen hinweisgebender Personen bei Meldungen oder in Anwendungsprotokollen gespeichert. Dateimetadaten (EXIF, GPS, Autor) werden vor der Speicherung automatisch entfernt
- Offenlegung der Identität ist freiwillig. Hinweisgebende Personen können ihren Namen angeben, müssen es aber nicht
- Oder eine E-Mail senden. Hinweisgebende Personen können auch an die Adresse des Meldekanals schreiben. E-Mail ist nicht anonym, daher verweist die Antwort, die sie erhalten, alle, die Anonymität brauchen, auf das Online-Meldeformular
- Vorgangs-ID und Passwort. Nach der Abgabe erhält die hinweisgebende Person eine Vorgangs-ID (
WB-XXXX-XXXX) und ein vom System erzeugtes Passwort. Beide sind erforderlich, um den Fallstatus einzusehen und auf Nachrichten zu antworten - Namen der Fallbearbeiter werden nie angezeigt. Die hinweisgebende Person sieht nur „Fallbearbeitung" — mehr nicht
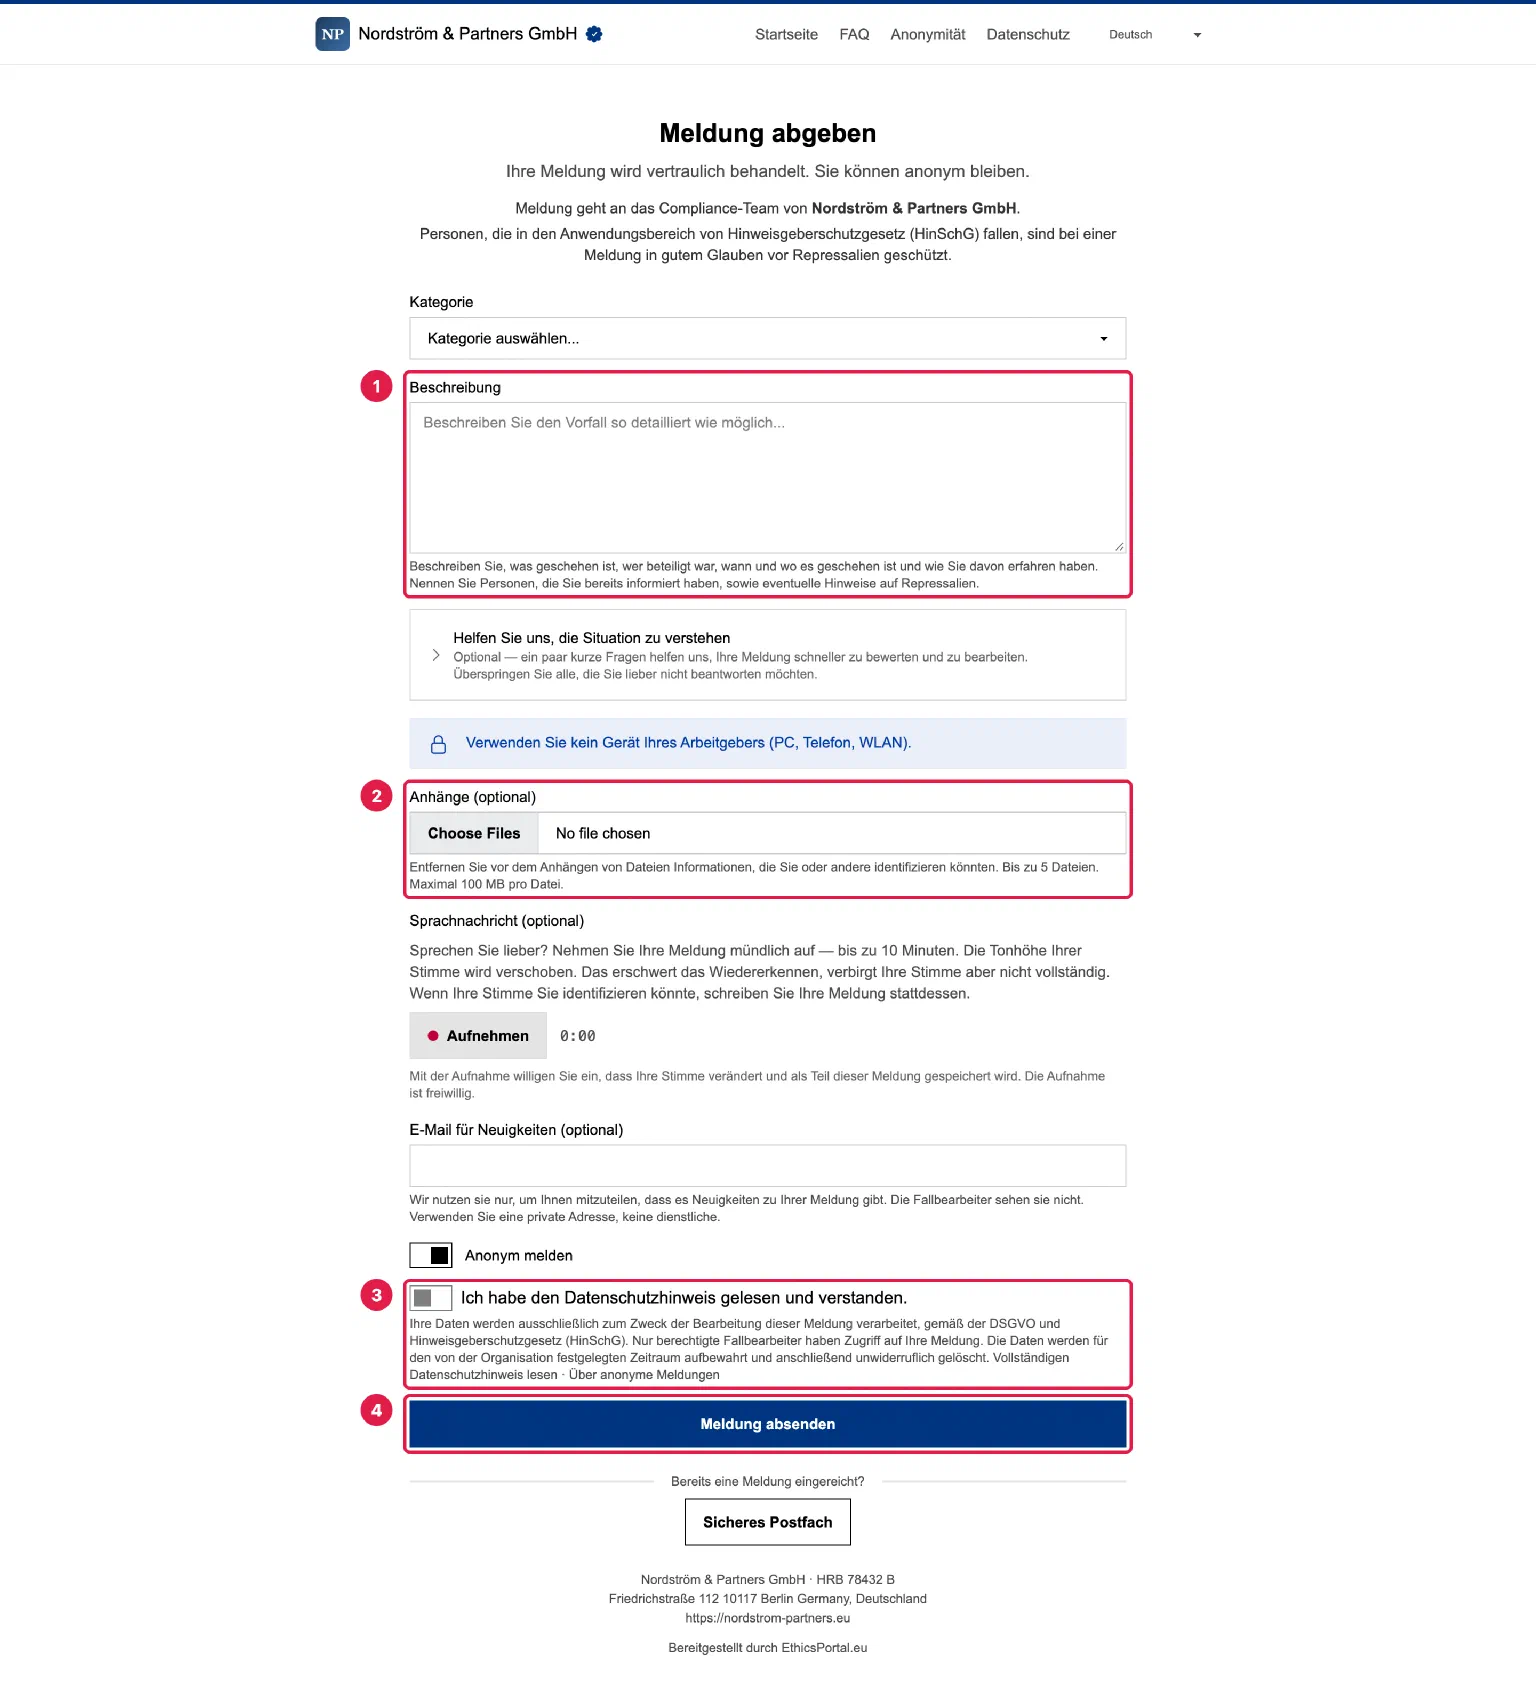
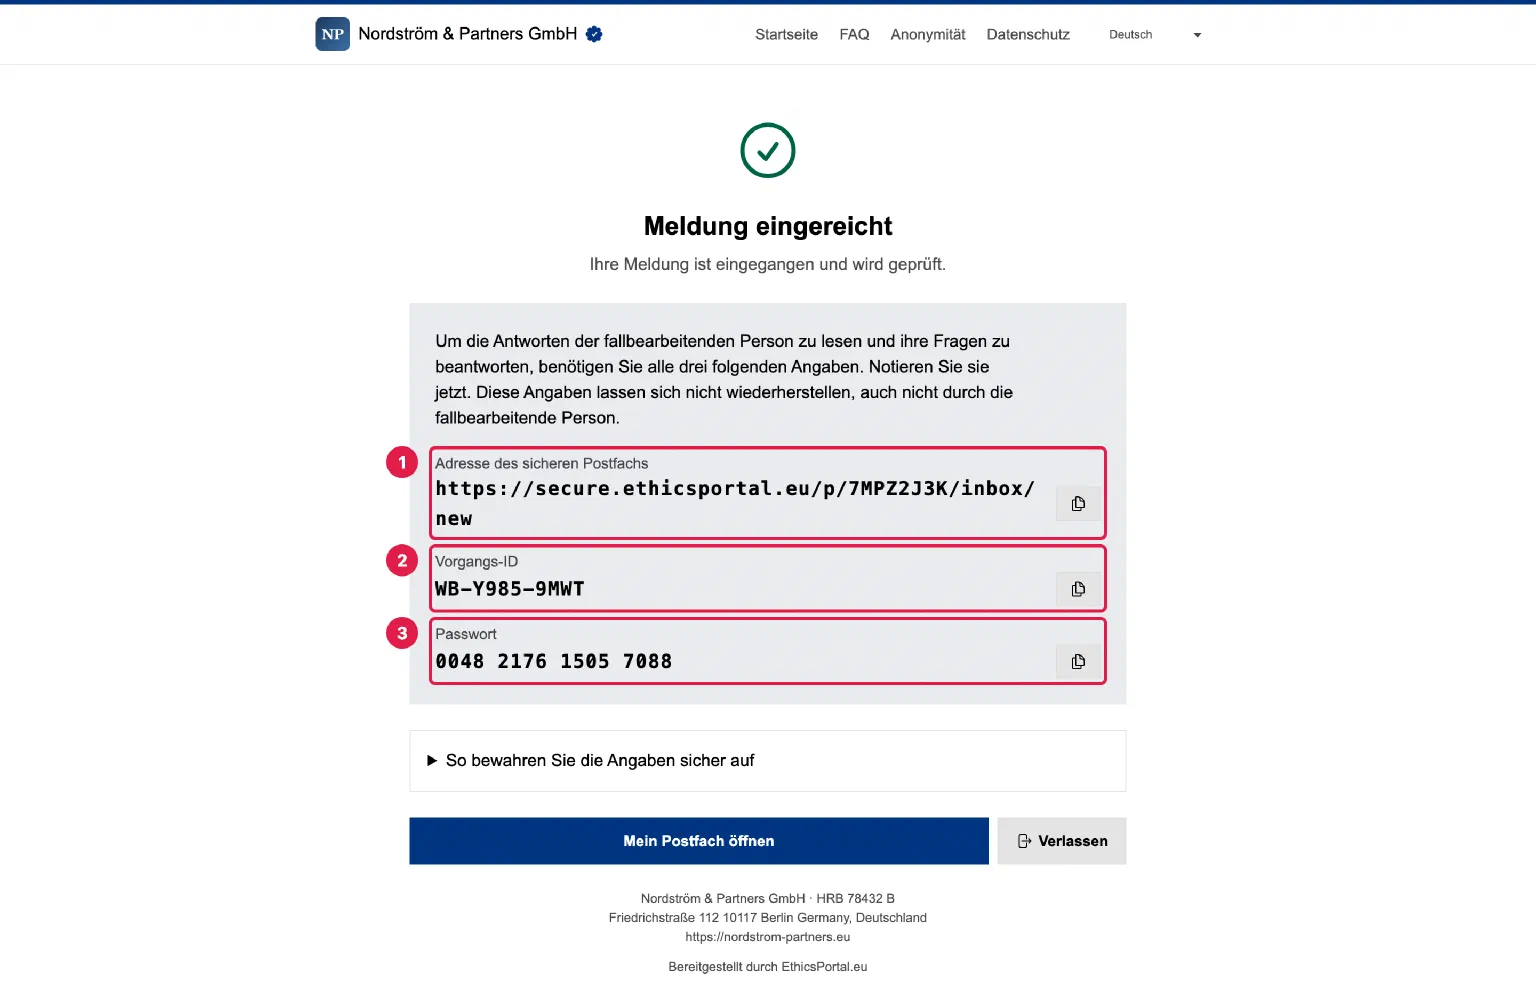
Wenn hinweisgebende Personen ihren Fall erneut aufrufen, geben sie Vorgangs-ID und Passwort ein und sehen genau das, was sie brauchen: Status, Nachrichten der Fallbearbeitung und ihre hochgeladenen Dateien. Die Identität der Fallbearbeitung bleibt hinter der allgemeinen Bezeichnung „Fallbearbeitung" verborgen.
Was unter der Haube steckt #
Jede technische Entscheidung dient einem Ziel: Ihre Konformität zu sichern und hinweisgebende Personen zu schützen.
- Verschlüsselte Speicherung. Meldungstexte, Angaben zur hinweisgebenden Person und Nachrichten werden in der Datenbank verschlüsselt gespeichert, Dateianhänge mit einem eigenen Schlüssel je Datei
- Virenprüfung. Alle hochgeladenen Dateien werden serverseitig auf Schadsoftware geprüft. Infizierte Dateien werden automatisch entfernt
- Revisionssicheres Audit-Protokoll. Jede Aktion wird protokolliert und kann nicht bearbeitet oder gelöscht werden. Auditoren sehen, wer wann was getan hat
- Zwei-Faktor-Authentifizierung. TOTP-basierte 2FA für Fallbearbeitende und Admins, über jede gängige Authenticator-App. Hinweisgebende Personen melden sich mit ihrer Vorgangs-ID und einem vom System erzeugten Passwort an, das nur als bcrypt-Hash gespeichert wird
- Automatische Fristenüberwachung. 7-Tage-Frist für die Eingangsbestätigung und 3-Monats-Frist für die Rückmeldung mit Benachrichtigungen bei Überfälligkeit
- Meldedaten in der EU gehostet. Zentrale Meldedaten werden auf Hetzner-Servern in Nürnberg gespeichert, mit einer Sicherungskopie der Dateianhänge in Falkenstein. Die Marketing-Website wird über Cloudflare (CDN, USA) ausgeliefert; der Meldekanal und das Bearbeiter-Portal nicht. Die gesonderte Verarbeitung der öffentlichen Website ist in der Datenschutzerklärung offengelegt
- SCIM 2.0-Bereitstellung. Verbinden Sie Ihren Identitätsanbieter — Okta, Microsoft Entra ID oder ein beliebiges SCIM 2.0-Verzeichnis —, um Fallbearbeitende automatisch bereitzustellen und sie in dem Moment zu deaktivieren, in dem sie Ihre Organisation verlassen, wodurch ihr Zugriff auf Meldungen entzogen wird. Das Verbindungstoken erzeugen und rotieren Sie in den Organisationseinstellungen und legen dort die Rolle fest, die neue Benutzer erhalten
- Single Sign-on (SSO) mit SAML 2.0. Lassen Sie Ihr Team sich über Ihren Identitätsanbieter authentifizieren — Okta, Microsoft Entra ID oder ein beliebiger SAML-2.0-Anbieter. Pro Organisation über eine oder mehrere E-Mail-Domains konfiguriert, mit optionaler Erzwingung (SSO für diese Domains verpflichtend machen) und optionaler Just-in-Time-Bereitstellung von Mitgliedern bei der ersten Anmeldung
- Kein Tracking. Keine Analyse-Tools, keine Tracking-Cookies, keine Drittanbieter-Skripte im Meldekanal
Das Funktion-zu-Artikel-Mapping zur Richtlinie finden Sie in der Abdeckung der Richtlinie 2019/1937. Auslegungspositionen zu den unbestimmten Begriffen der Richtlinie finden Sie in den Auslegungen der Richtlinie 2019/1937.
Zuletzt aktualisiert: