Hinweisgeber-Software für Organisationen in Deutschland
Erfüllen Sie Ihre Pflichten zum Hinweisgeberschutz und gehen Sie gegen Missstände vor, bevor sie eskalieren.
So funktioniert es
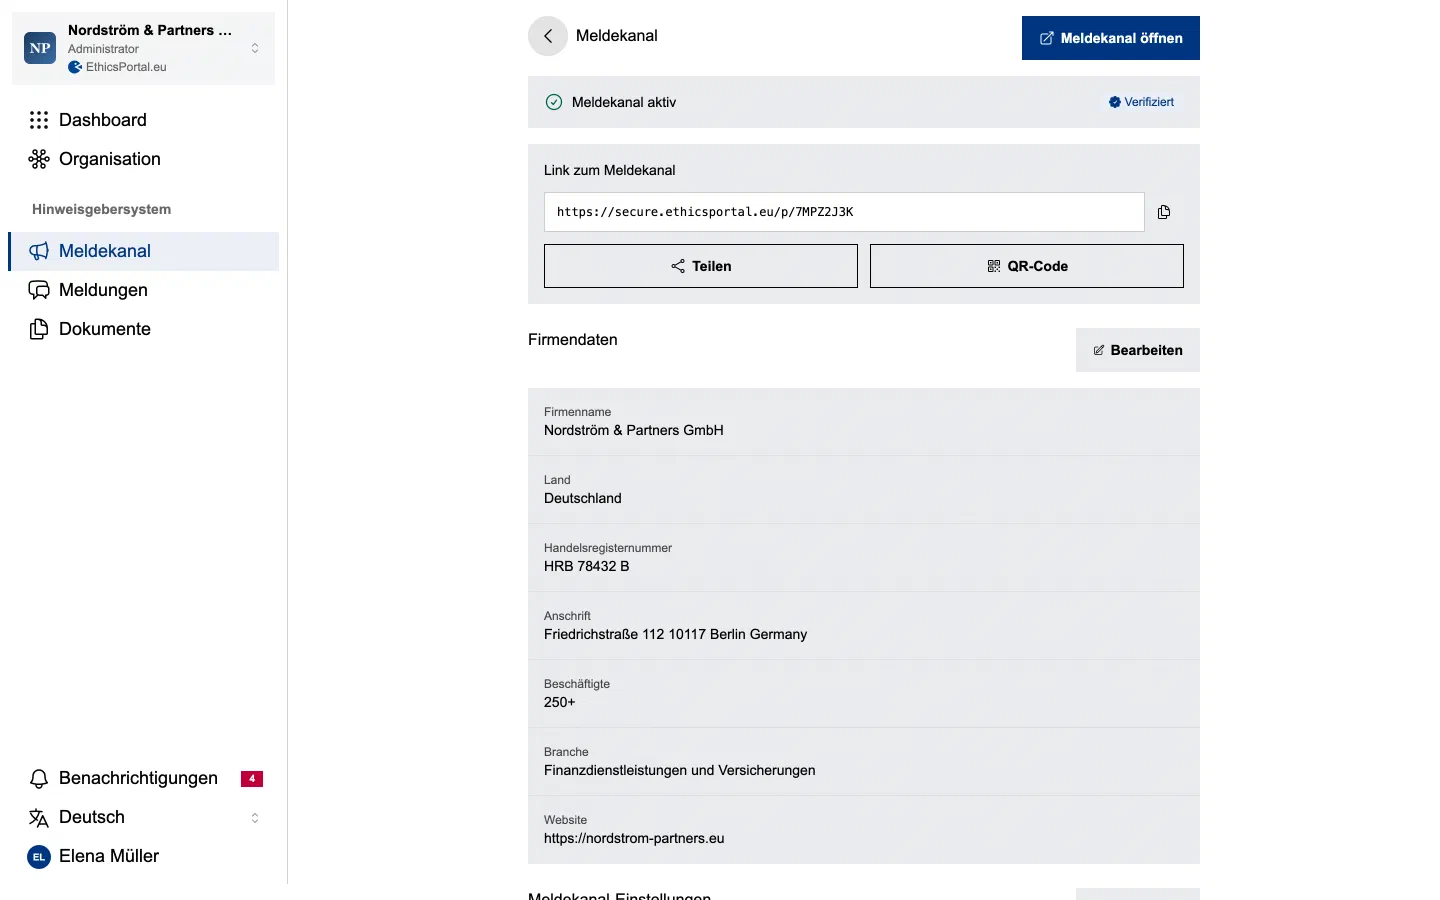
Schritt 1: Meldekanal konfigurieren
Organisationskonto einrichten, Begrüßungstext, Meldekategorien und Logo des Meldekanals konfigurieren. Keine technische Einrichtung erforderlich.
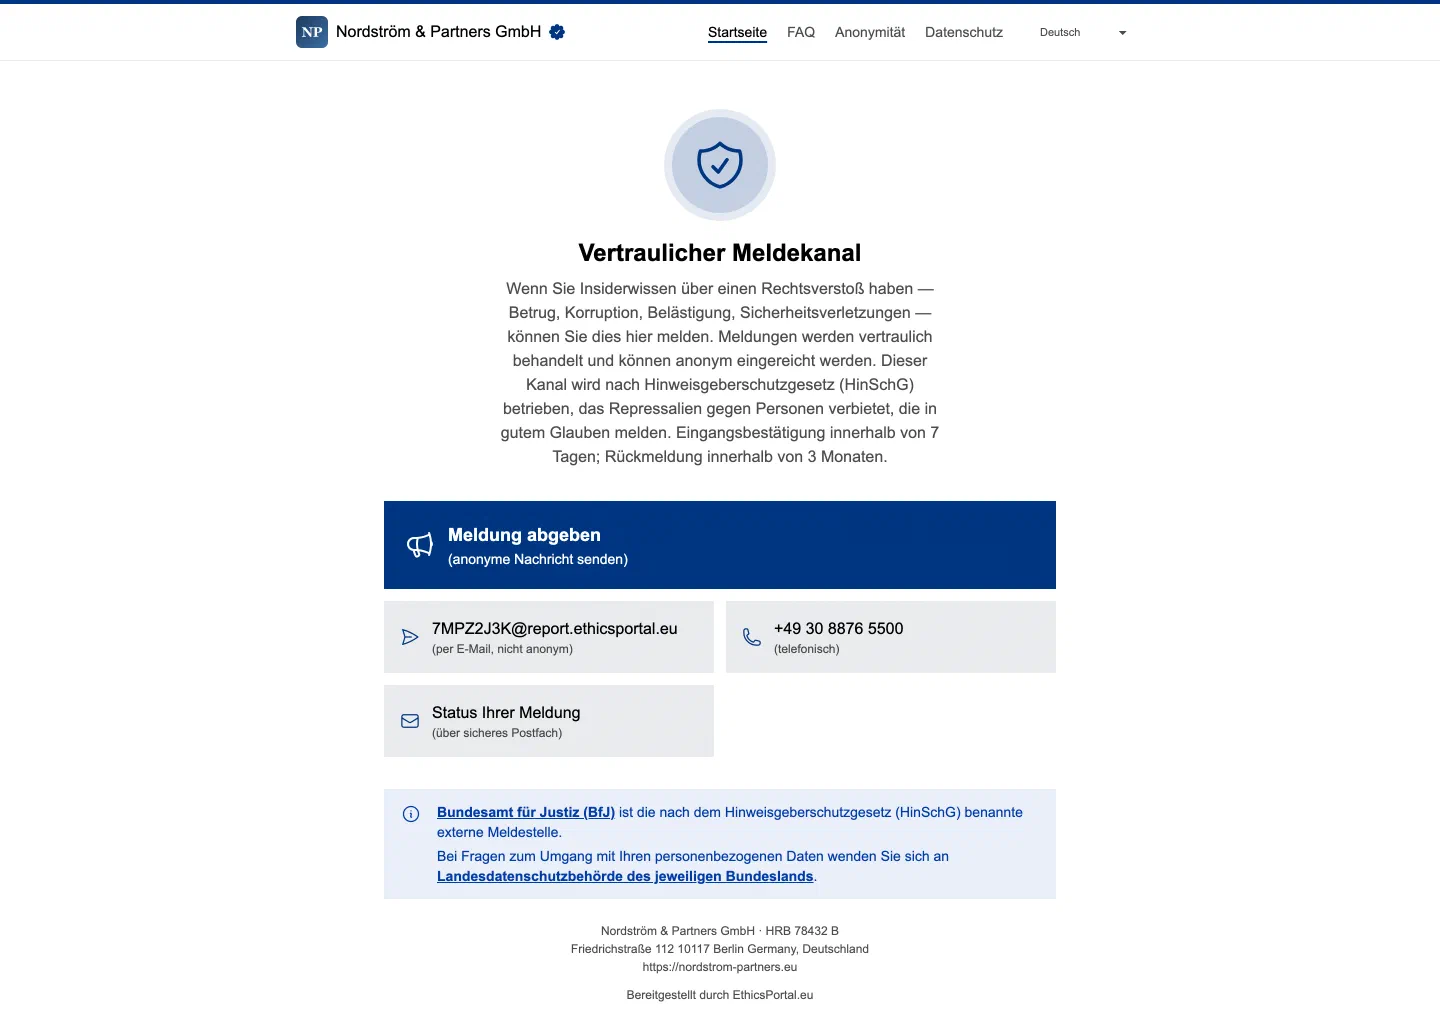
Schritt 2: Link teilen
Geben Sie Ihren Beschäftigten den Meldekanal-Link oder QR-Code. Meldungen können anonym aus jedem Browser abgegeben werden — ohne App, ohne Konto.
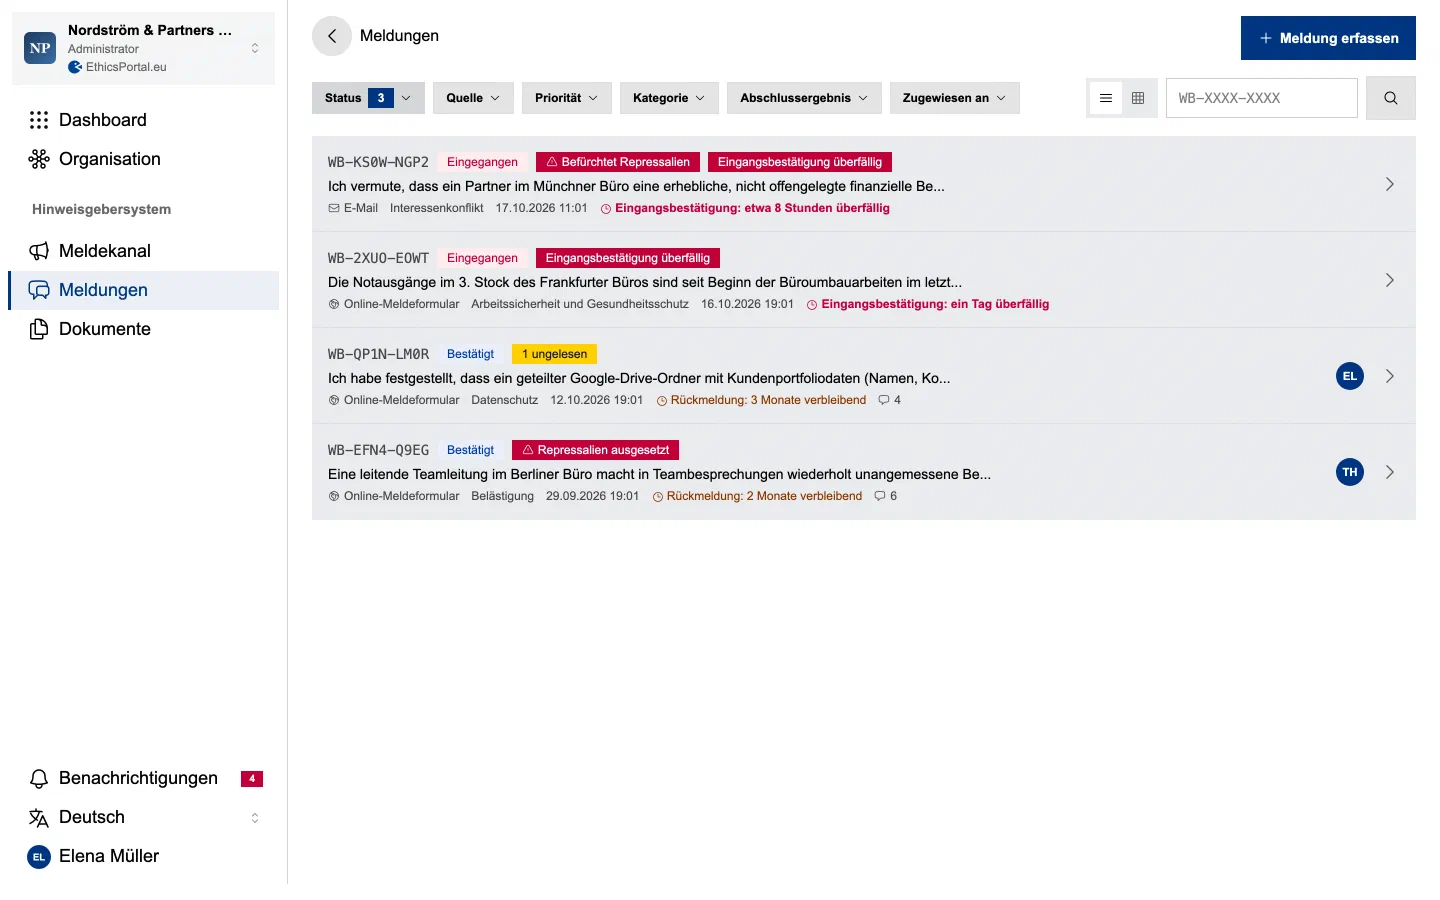
Schritt 3: Meldungen sicher bearbeiten
Wenn eine Meldung eingeht, kommunizieren Sie verschlüsselt mit der hinweisgebenden Person, behalten Sie die 7-Tage- und 3-Monats-Fristen im Blick und exportieren Sie vollständige Fallakten für Audit und Aufsicht.
Entwickelt für die EU-Compliance
Informieren Sie sich über Ihre Pflichten nach Hinweisgeberschutzgesetz (HinSchG) · Richtlinie (EU) 2019/1937 und über die Sanktionen in Ihrem Land.
Nationales Recht erklärt: Hinweisgeberschutzgesetz (HinSchG): Pflichten und Bußgelder.
Können Hinweisgeber vollständig anonym bleiben?
Ja. Kein Konto, keine IP-Protokollierung, und Datei-Metadaten werden beim Upload entfernt. Sich zu erkennen zu geben ist freiwillig.
Werden die gesetzlichen Fristen der Richtlinie überwacht?
Ja. Die Fristen von 7 Tagen für die Eingangsbestätigung und 3 Monaten für die Rückmeldung werden automatisch verfolgt. Überfällige Fälle werden markiert.
Ist der Zugriff auf Meldungen auf die von Ihnen autorisierten Personen beschränkt?
Ja. Rollenbasierter Zugriff beschränkt jeden Fall auf Administratoren und zugewiesene Fallbearbeiter. Hinweisgeber sehen nie den Namen eines Bearbeiters.
Werden Meldedaten verschlüsselt und in der EU gespeichert?
Ja. Verschlüsselt im Ruhezustand und gehostet in Nürnberg, Deutschland. Meldedaten verlassen die EU nie.
Können Sie Meldungen per E-Mail, telefonisch oder persönlich aufnehmen?
Ja. Jeder Meldekanal hat eine E-Mail-Adresse, die E-Mails in Fälle umwandelt. Zeigen Sie eine Telefonnummer an und erfassen Sie Briefe und persönliche Meldungen am selben Ort.
Gibt es eine manipulationssichere Aufzeichnung jeder Aktion?
Ja. Der nur ergänzbare Audit-Trail kann weder bearbeitet noch gelöscht werden. So können Sie einer Aufsichtsbehörde nachweisen, was geschehen ist.
Können Sie festlegen, wie lange Daten gespeichert werden, und sie automatisch löschen?
Ja. Wählen Sie eine Aufbewahrungsfrist von 12 bis 60 Monaten. Abgeschlossene Fälle werden bei Ablauf automatisch gelöscht.
Gibt es einen AVV und eine veröffentlichte Liste der Unterauftragsverarbeiter?
Ja. Ein öffentlicher Auftragsverarbeitungsvertrag (AVV), auf Anfrage gegengezeichnet, sowie die vollständige Liste der Unterauftragsverarbeiter nach Artikel 28.
Nachweise für Audit und Aufsicht
Vier Compliance-Dokumente für Rechtsabteilungen und Prüfer.
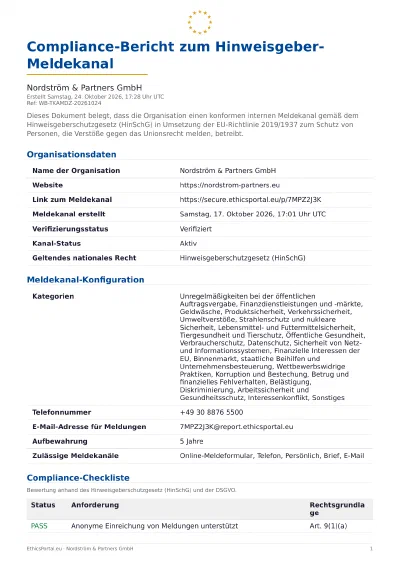
Compliance-Bericht
Eine Checkliste zur Richtlinie, Servicekennzahlen und eine Zusammenfassung des Audit-Trails.
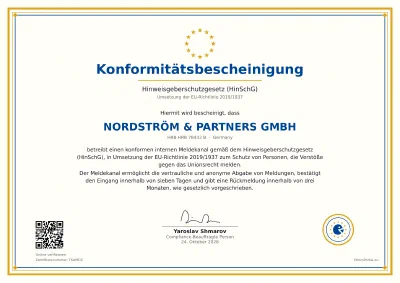
Compliance-Zertifikat
Ein teilbares Zertifikat für den Meldekanal Ihrer Organisation.
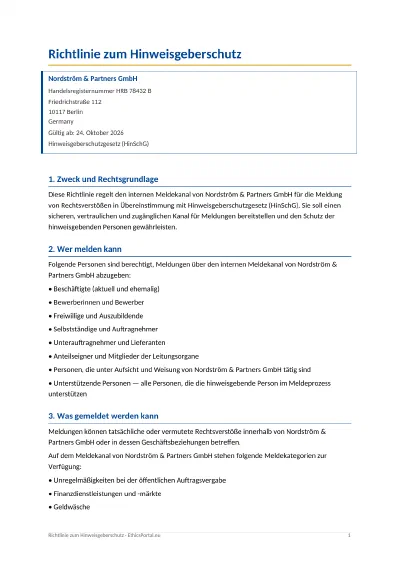
Hinweisgeber-Richtlinie
Eine interne Richtlinie zur Prüfung und Verabschiedung durch Ihre Organisation.
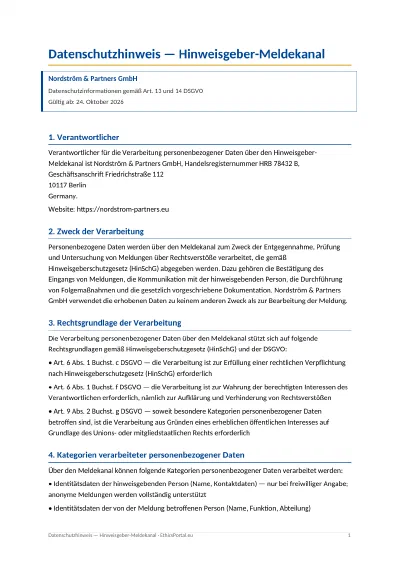
Datenschutzhinweise
Ein Datenschutzhinweis für Hinweisgeber mit den Angaben Ihrer Organisation als Verantwortlicher.
Vertraulichkeit der Meldungen
Keine KI auf Meldungsinhalten.
EthicsPortal übermittelt Meldungsinhalte, Identität hinweisgebender Personen und fallbezogene Nachrichten an kein großes Sprachmodell und an keinen KI-Inferenzanbieter. Keine KI-Kategorisierung, -Zusammenfassung oder -Übersetzung. Kein KI-Anbieter auf der Unterauftragsverarbeiter-Liste nach Art. 28 DSGVO. Ein deterministisches Audit-Protokoll erfasst Akteur und Aktion --- keine probabilistische Vermutung.
Verpflichtung lesen →Preise
Ein Tarif. Alles, was das HinSchG verlangt.
Zzgl. MwSt.
Unbegrenzte Meldungen, benannte Fallbearbeiter und ein vollständiger Prüfpfad.