Напълно съответстващ канал за сигнали, готов за работа за минути #
EthicsPortal предоставя напълно подготвен канал за сигнали, който покрива изискванията на Директива (ЕС) 2019/1937 още от първия ден. Без внедрителски проект и без намеса на ИТ отдела.
Настройване в 3 стъпки #
1. Настройте канала си за сигнали (2 минути) #
Регистрирайте се и след това персонализирайте:
- Наименование и лого на организацията — вашият канал за сигнали, вашата идентичност
- Категории сигнали — измама, тормоз, безопасност или собствени категории
- Срок за съхранение на данните — 12, 24, 36 или 60 месеца, след което данните се изтриват автоматично
Каналът за сигнали е активен веднага, на собствен адрес. Без внедряване и без чакане.
2. Споделете връзката (1 минута) #
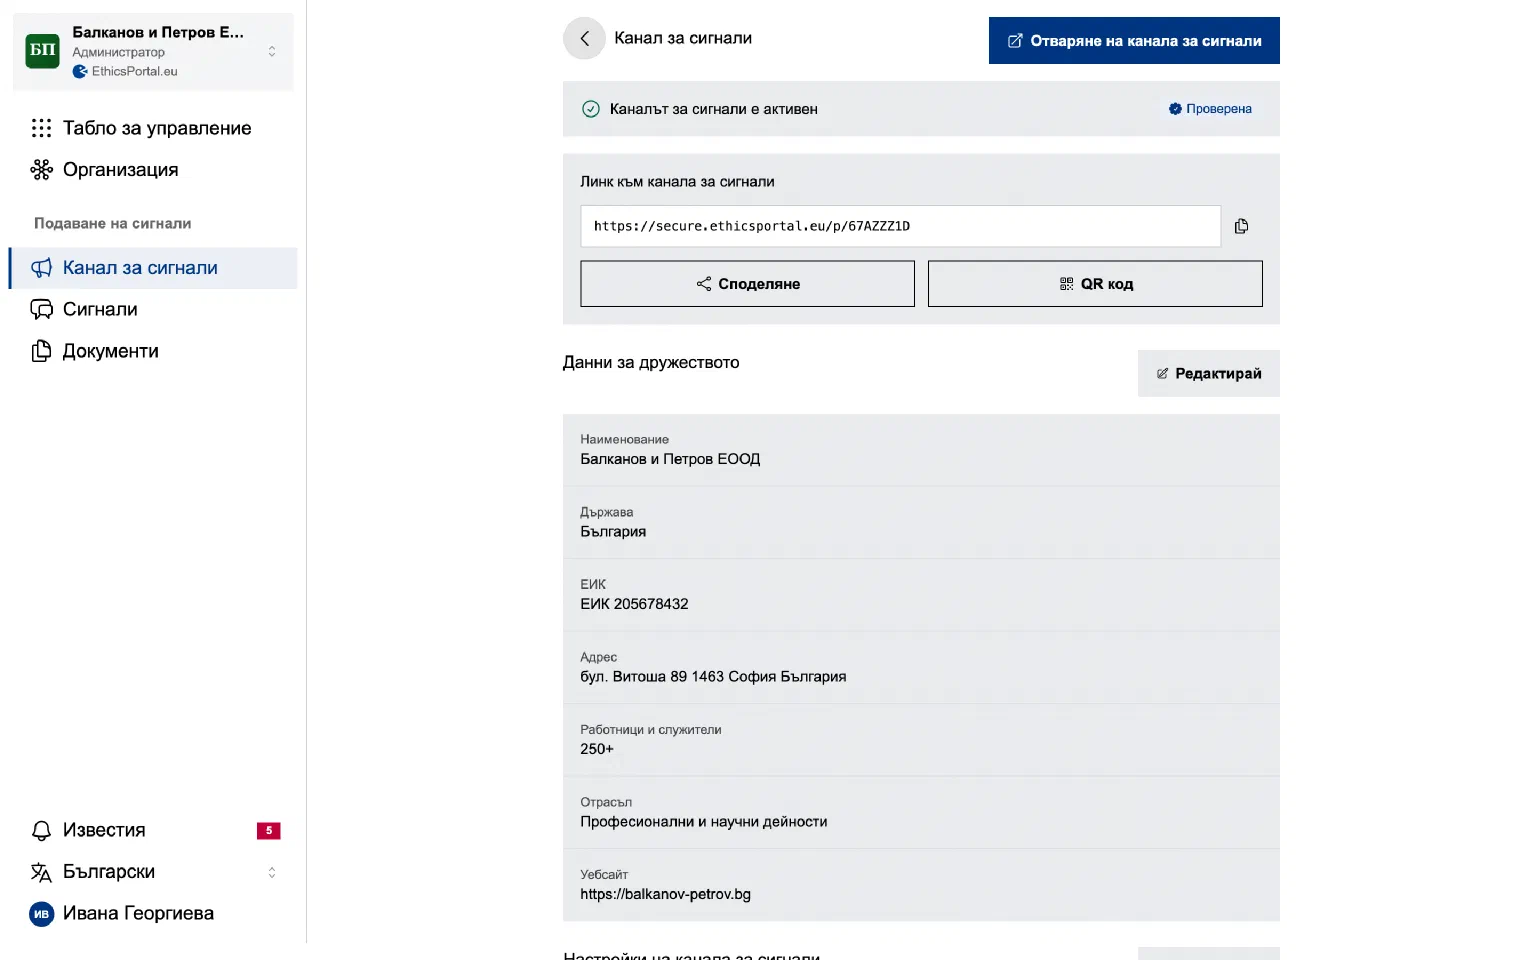
Всеки канал за сигнали получава връзка и QR код, които можете да споделяте. Поставете QR кода в помещенията за почивка, санитарните помещения, наръчника за служители и материалите за въвеждане в работа. Служителите го отварят от всеки уеб браузър — без приложение, без регистрация и без нужда от корпоративна мрежа.
Всеки канал за сигнали има и собствен имейл адрес. Подателите, които предпочитат да пишат от собственото си имейл приложение, изпращат сигнала си там и той постъпва като преписка като всяка друга.
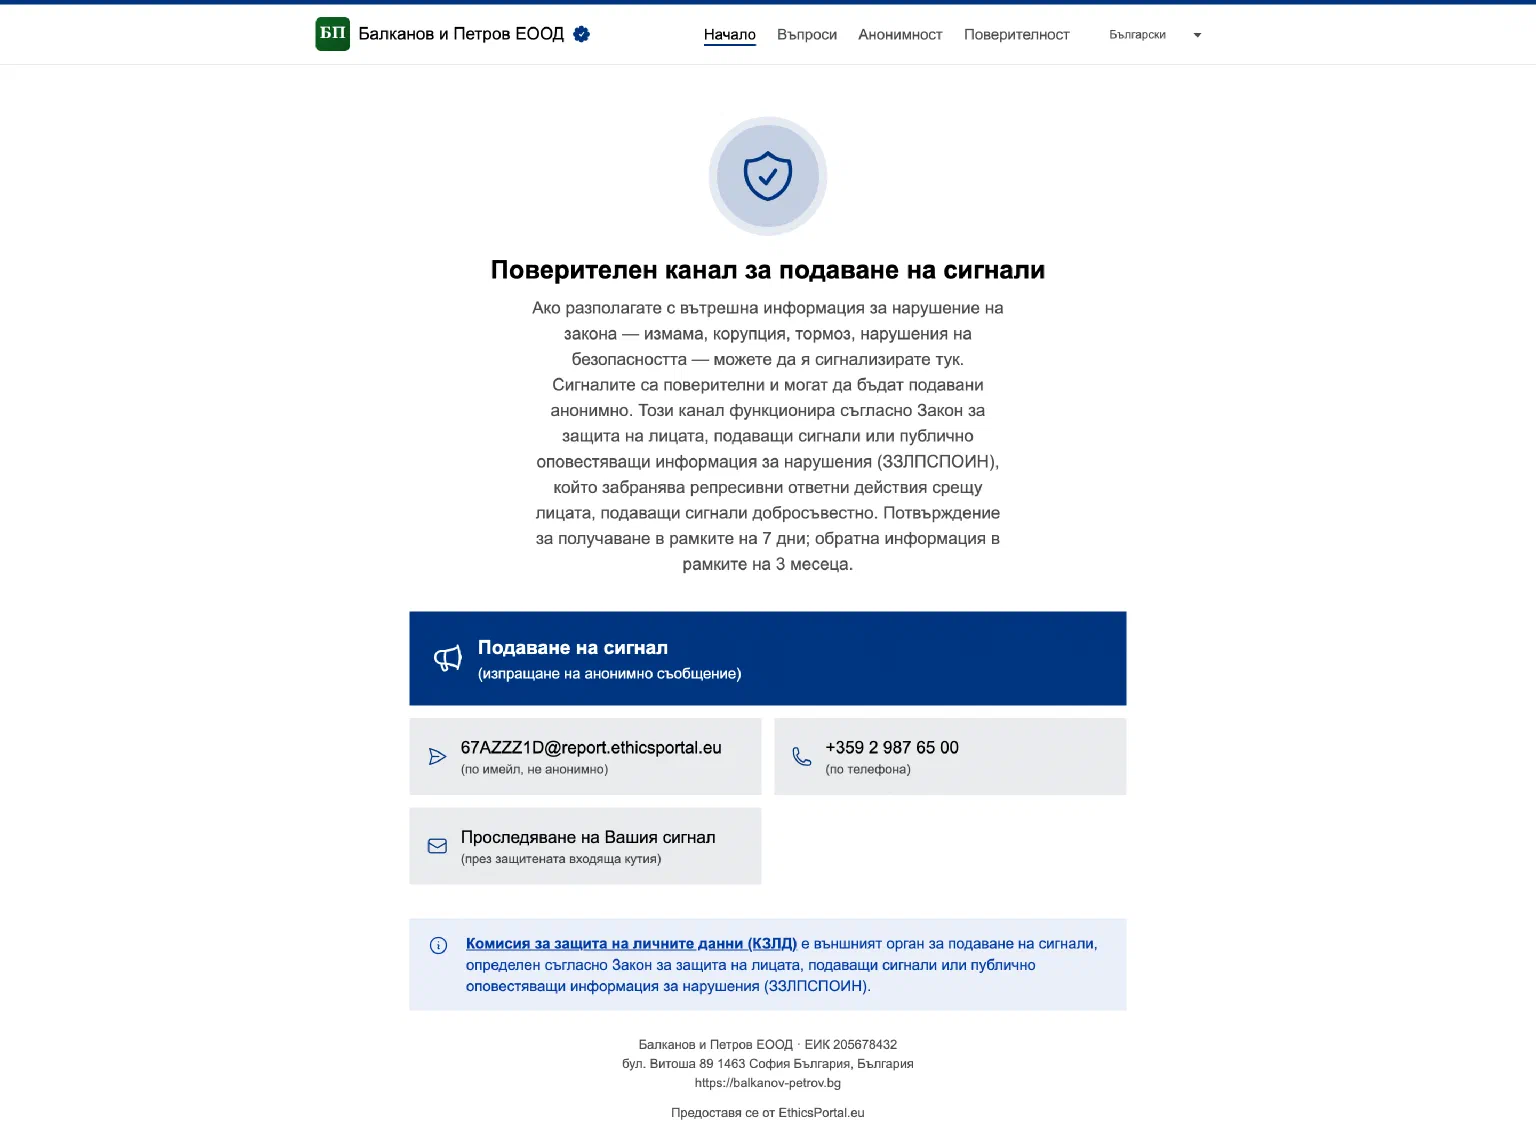
Канал за подаване на сигнали в реална употреба: secure.ethicsportal.eu/p/R8HXGNHO — собственият на EthicsPortal.
3. Започнете да разглеждате преписките #
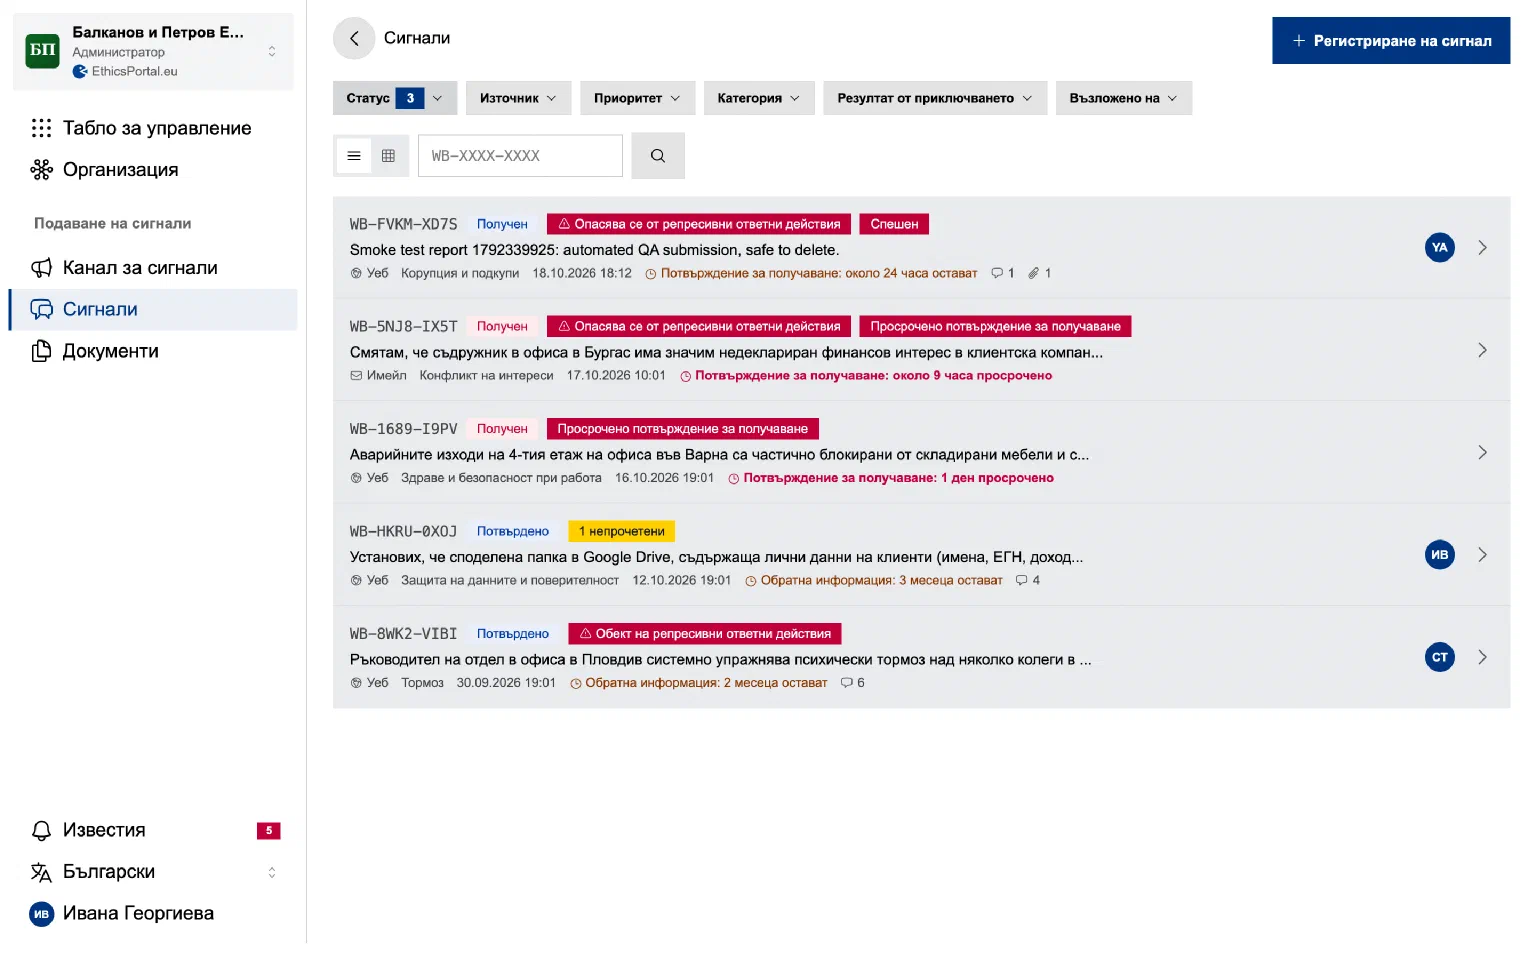
Когато постъпи сигнал, получавате известие по имейл. От таблото можете да управлявате всички преписки на едно място:
- Възлагате и разпределяте по приоритет — насочете преписката към правилния обработващ и задайте приоритет (нисък, нормален, висок, спешен) при оценката
- Филтрирате и търсите — намирайте преписки по статус, категория или срок
- Сигнали по имейл — имейлите, изпратени до адреса на канала, автоматично стават преписки. Обработващите никога не виждат адреса на подателя, а подателят получава номер на преписката и парола за защитената входяща кутия. Включено е по подразбиране и организацията може да го изключи. Как работи
- Регистрирате сигнали, постъпили извън канала за сигнали — получили сте сигнал по телефон, с писмо или на живо? Заведете го ръчно, за да е всичко на едно място. Ако подателят иска да следи преписката онлайн, EthicsPortal генерира еднократна парола, която да му предадете
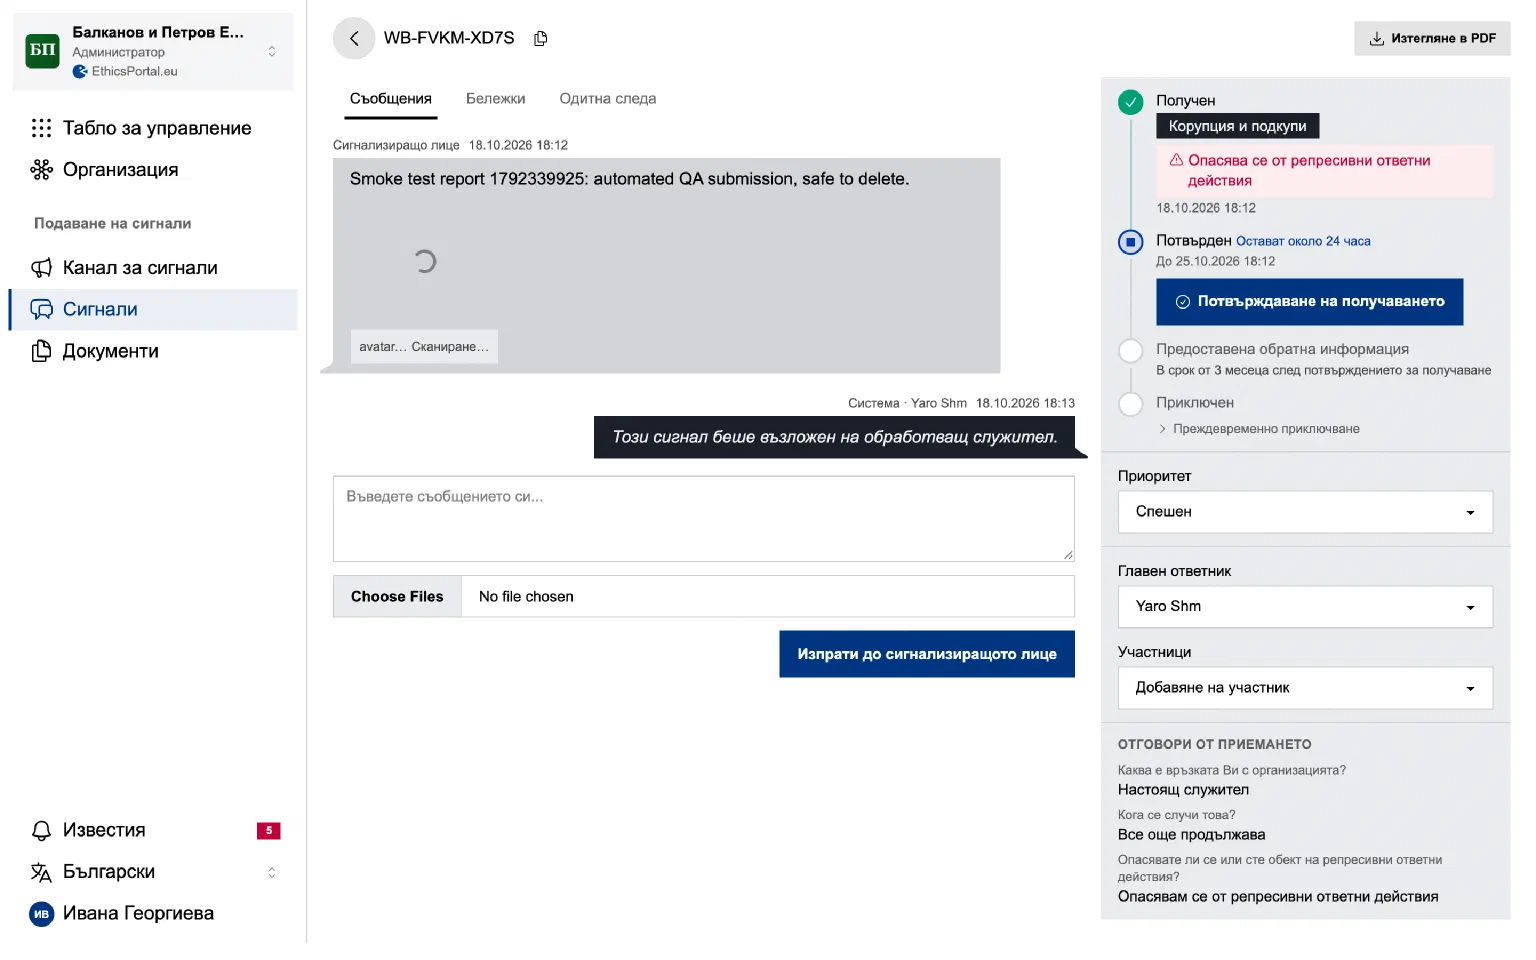
Отворете преписка, за да я обработите от край до край:
- Прочетете пълния сигнал — описание, категория и качени файлове
- Потвърдите получаването — директивата изисква това в рамките на 7 дни. EthicsPortal следи срока и автоматично маркира просрочените преписки
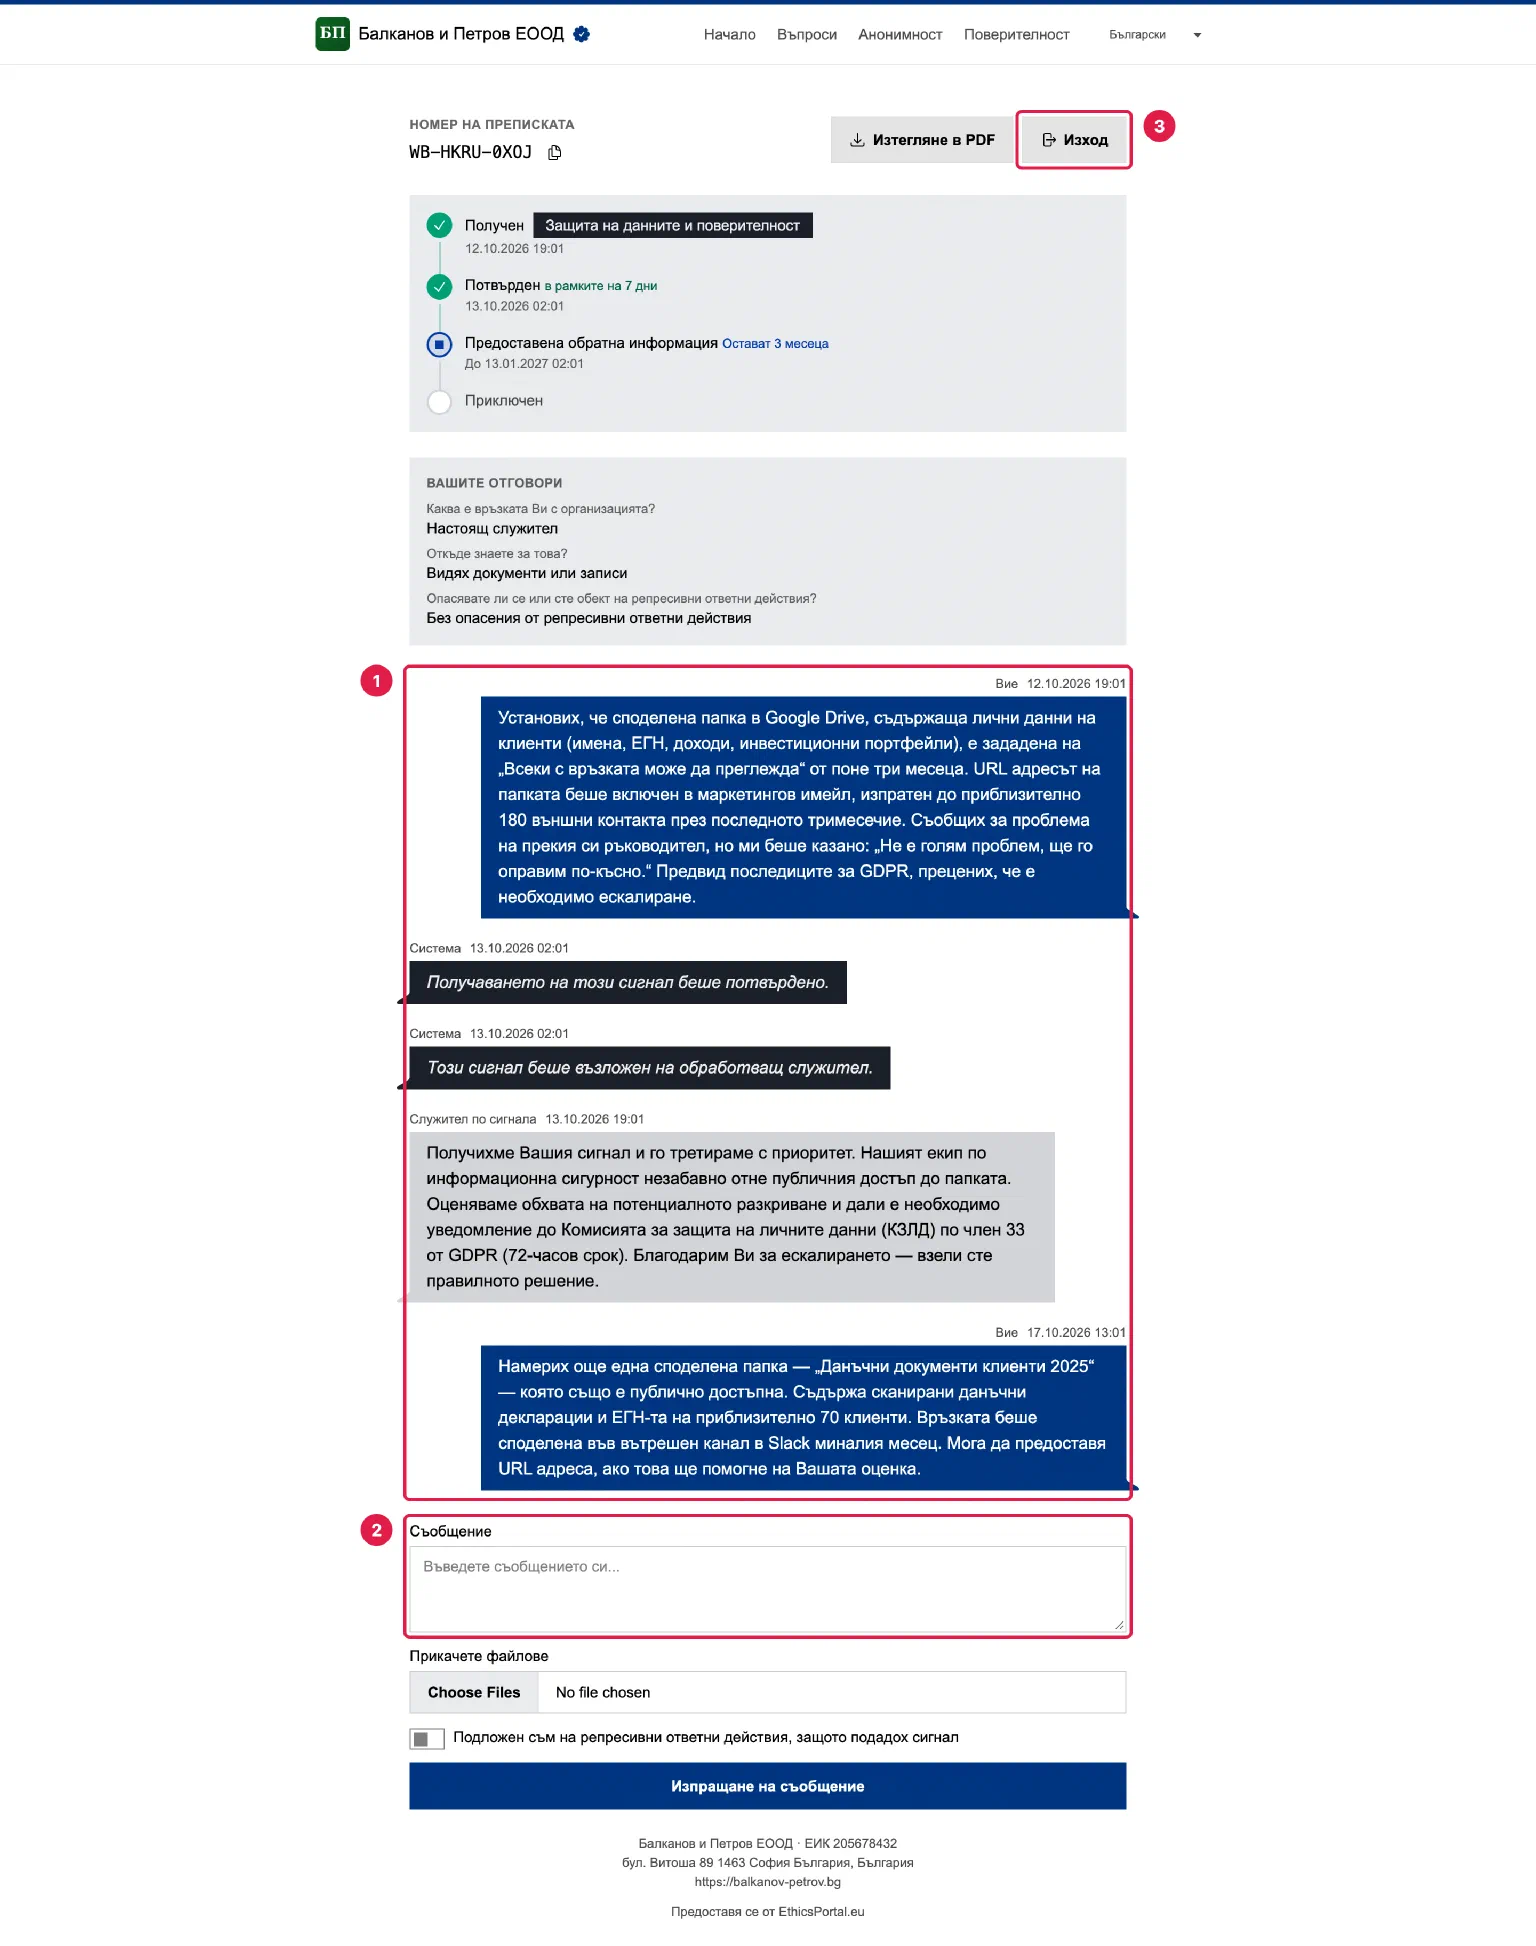
- Общувате с подателя — сигурна двупосочна комуникация, която подателят отваря с номер на преписката и парола. Подателят остава анонимен, а имената на обработващите не се разкриват
- Предоставите обратна информация — директивата изисква това в рамките на 3 месеца. Следи се автоматично
- Добавяте вътрешни бележки — невидими за подателя, видими за вашия екип
- Сваляте PDF — създайте пълно досие на преписката за правен преглед, одитори или доказване на съответствие
Какво виждат подателите #
Преживяването на подателя има значение, защото от него зависи дали хората изобщо ще използват канала.
- Без регистрация, без приложение, без вход. Само уеб браузър на което и да е устройство — включително личен телефон с мобилни данни
- Напълно анонимно по подразбиране. IP адресите на подателите не се съхраняват със сигналите, нито в записите на приложението. Метаданните на файловете (EXIF, GPS, автор) се премахват автоматично преди съхранение
- Разкриването на самоличността е по избор. Подателят може да посочи име, но това никога не е задължително
- Или изпратете имейл. Подателите могат да пишат и на имейл адреса на канала. Имейлът не е анонимен, затова отговорът, който получават, насочва към онлайн формуляра за сигнали всеки, който се нуждае от анонимност
- Номер на преписката и парола. След подаването подателят получава номер на преписката (
WB-XXXX-XXXX) и парола, генерирана от системата. И двете са необходими, за да проверява състоянието и да отговаря на съобщения - Имената на обработващите не се показват. Подателят вижда само „Служител по сигнала“
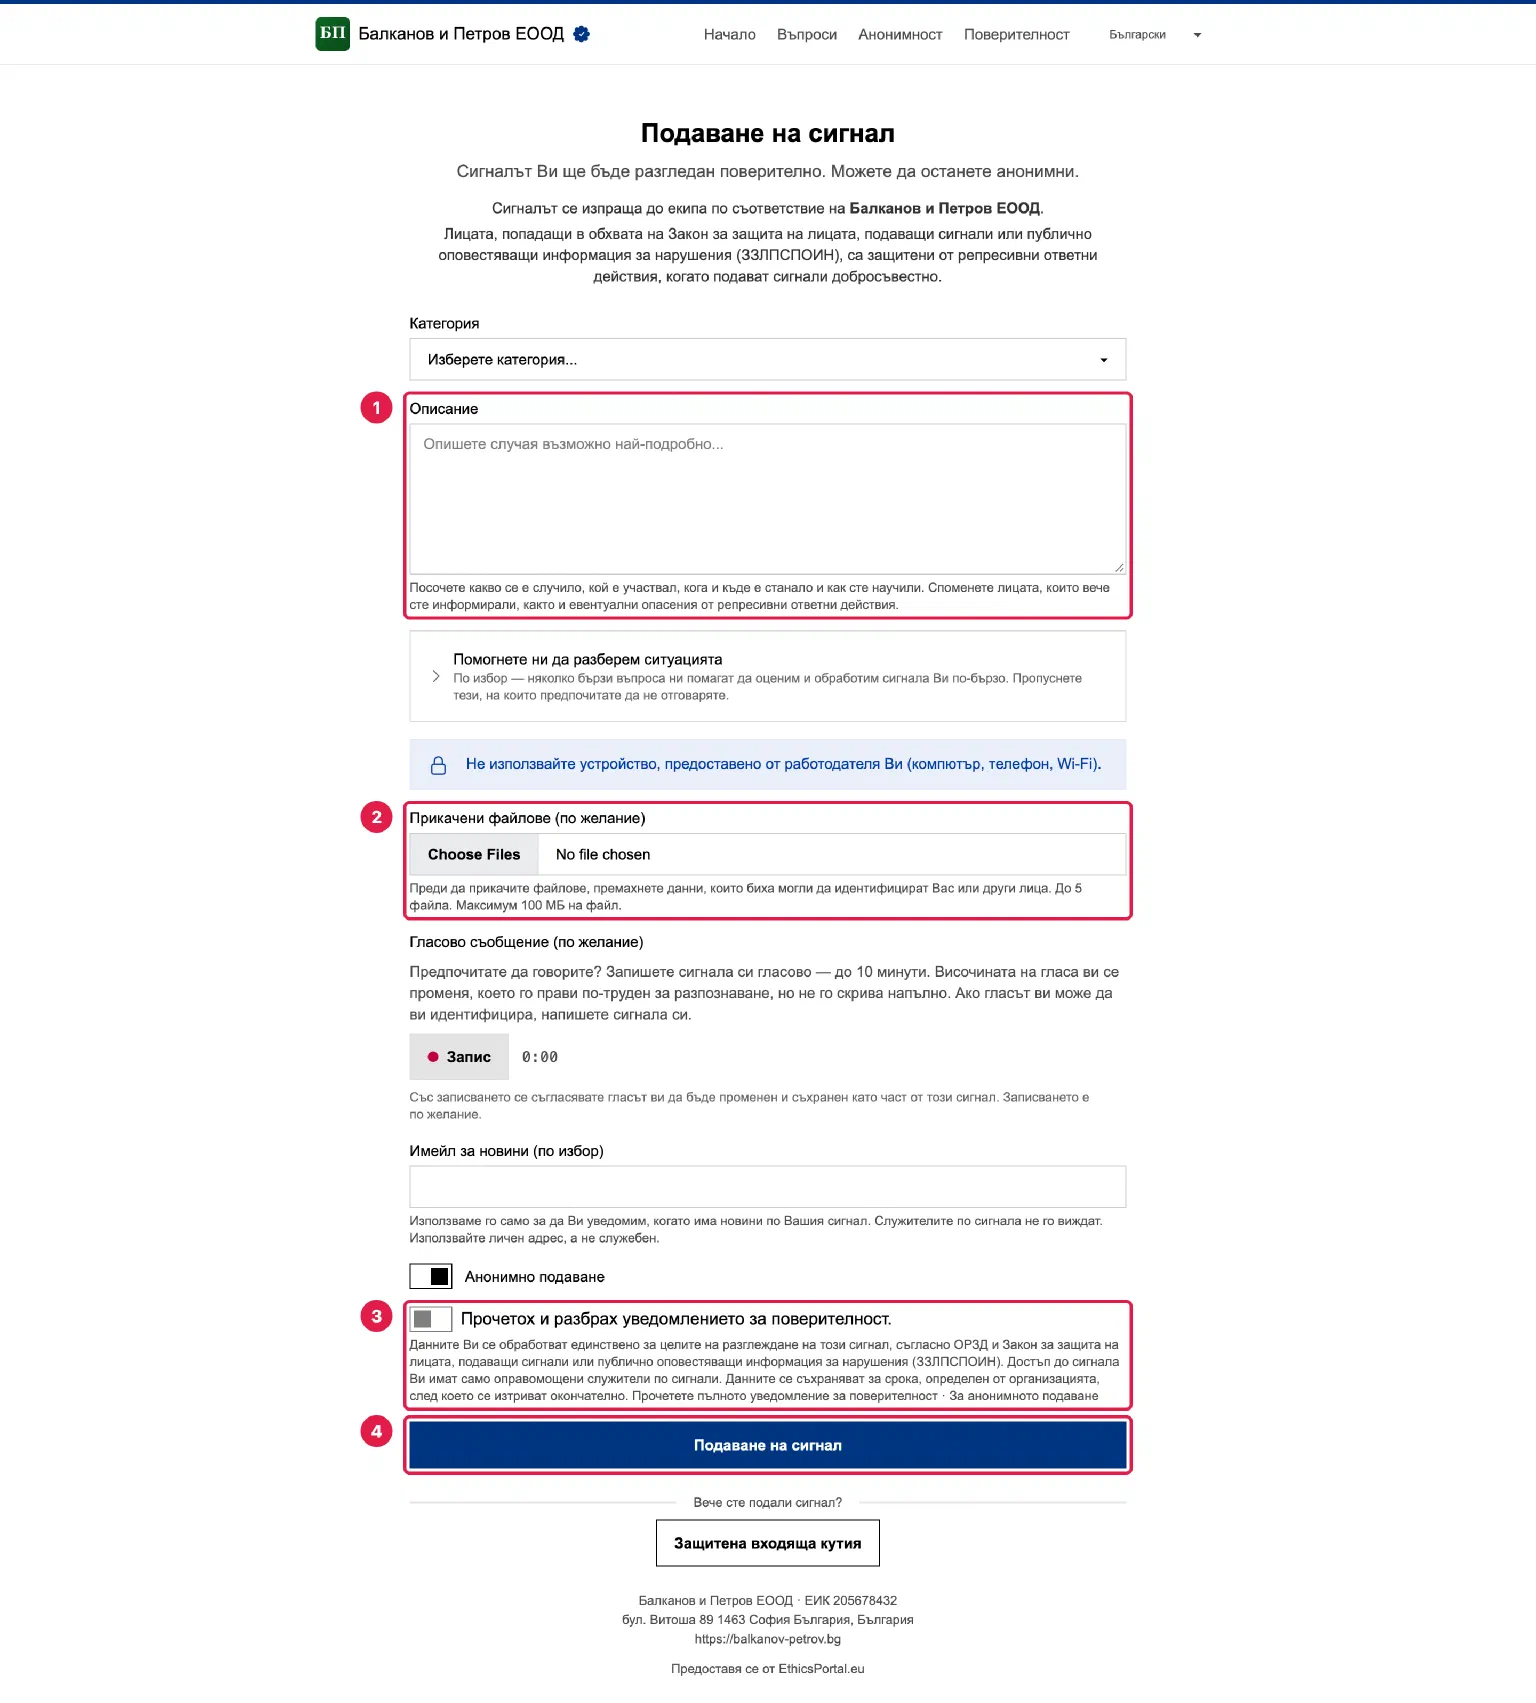
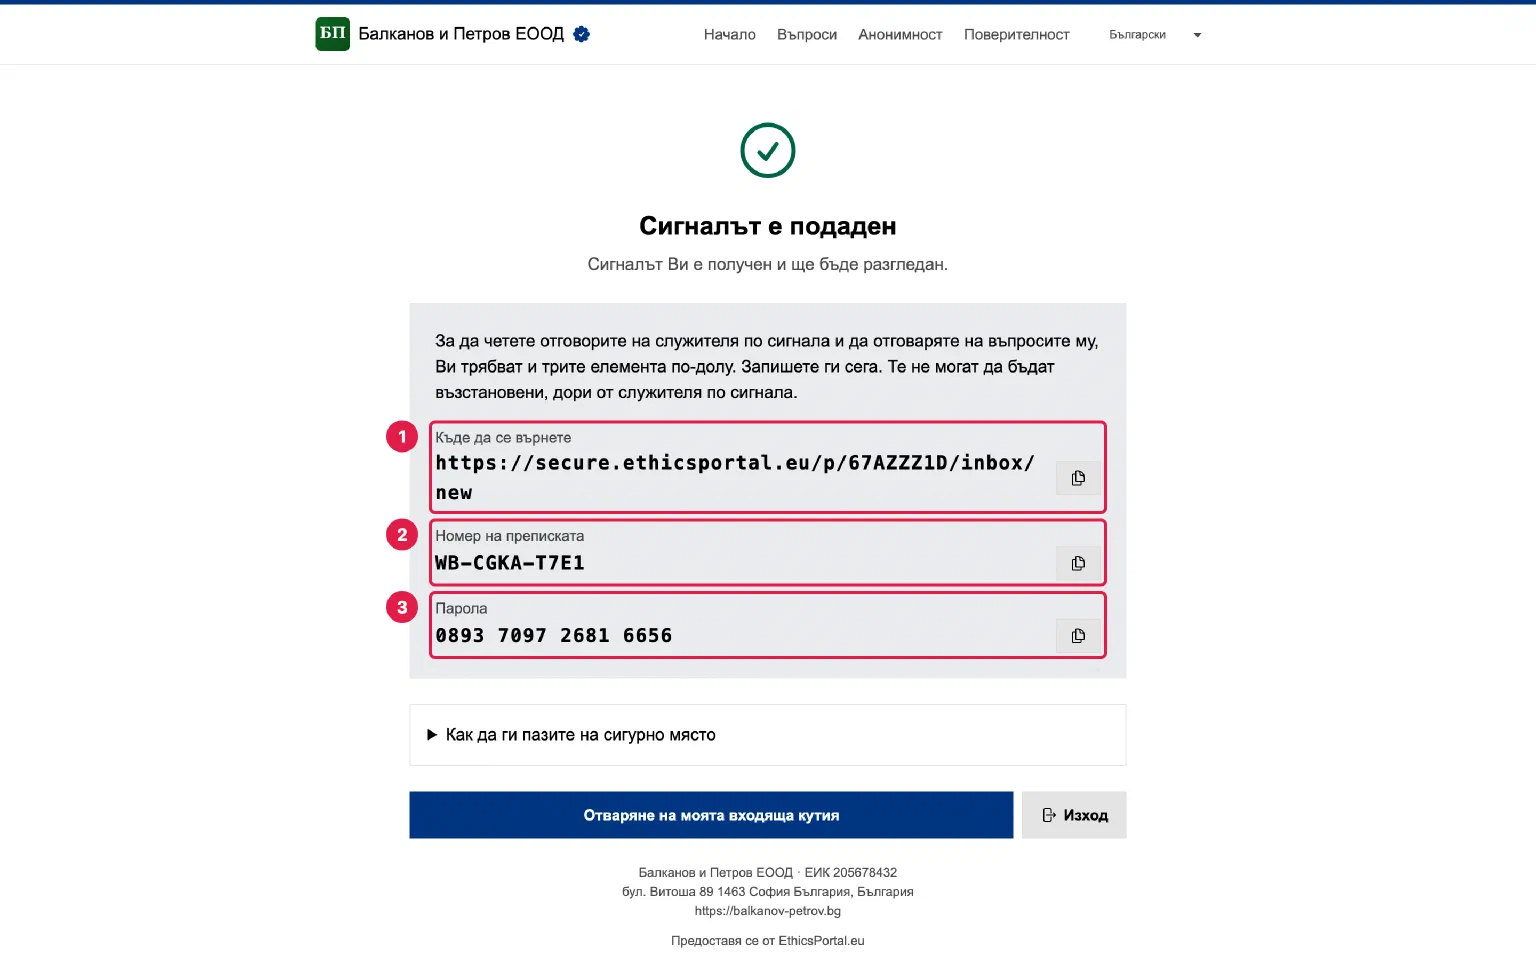
Когато подателят се върне да провери преписката си, въвежда номера на преписката и паролата и вижда само това, което му е нужно: статус, съобщения от обработващия и качените от него файлове. Самоличността на обработващите остава скрита зад общия етикет „Служител по сигнала“.
Какво стои зад продукта #
Всяко техническо решение служи на една цел: да пази съответствието ви и да защитава подателите.
- Шифроване при съхранение. Текстът на сигналите, данните на подателя и съобщенията се съхраняват шифровано в базата данни, а прикачените файлове се шифроват с отделен ключ за всеки файл
- Проверка за вируси. Всички качени файлове се сканират за зловреден код на сървъра. Заразените файлове се премахват автоматично
- Незаличима одитна следа. Всяко действие се записва. Записите не могат да се променят след създаването им. Одиторите виждат кой какво е направил и кога
- Двуфакторно удостоверяване. TOTP-базирано 2FA за обработващите и администраторите през всяко стандартно приложение за еднократни кодове. Подателите влизат с номера на преписката и парола, генерирана от системата и съхранявана само като еднопосочен хеш с bcrypt
- Автоматично следене на сроковете. 7-дневен срок за потвърждение на получаването и 3-месечен срок за обратна информация, с известия при просрочване
- Данните по сигналите се съхраняват в ЕС. Основните данни по сигналите са разположени на сървъри на Hetzner в Нюрнберг, Германия, с резервно копие на прикачените файлове във Falkenstein, Германия. Маркетинговият сайт се доставя през Cloudflare (CDN, САЩ); каналът за сигнали и порталът на обработващите — не. Отделното обработване на публичния сайт е описано в Политиката за поверителност
- Осигуряване на достъп чрез SCIM 2.0. Свържете вашия доставчик на самоличност — Okta, Microsoft Entra ID или която и да е SCIM 2.0 директория — за да създавате автоматично достъп на обработващите и да го отнемате в момента, в който напуснат организацията, прекъсвайки достъпа им до сигналите. Генерирайте и подменяйте токена за връзката в настройките на организацията и задайте ролята, която получават новите потребители
- Единен вход (SSO) SAML 2.0. Позволете на екипа си да се удостоверява през вашия доставчик на самоличност — Okta, Microsoft Entra ID или който и да е доставчик на SAML 2.0. Конфигурира се поотделно за всяка организация в рамките на един или повече имейл домейни, с незадължително налагане (изискване на SSO за тези домейни) и незадължително създаване на достъп на членове при първото влизане
- Без проследяване. В канала за сигнали няма аналитика, проследяващи бисквитки, нито скриптове на трети страни
За картата „функция–член на директивата“ за всяка възможност, вижте Покритие на Директива 2019/1937. За тълкувателните позиции по двусмислените разпоредби на директивата, вижте Тълкувания на Директива 2019/1937.
Последна актуализация: